セキュリティ
下の動画はこの節の解説ではありません。 解説動画の雰囲気を知っていただくための見本として、「AI・機械学習」の動画を再生します。
この節の解説動画はプレミアム限定です。プレミアムなら全科目・全節が見放題!
プレミアムで見るセキュリティ対策とは、企業の保有する貴重な情報を守るための一連の取組みのことです。この章では数多くの技術が登場しますが、それらは暗号化・認証・アクセスコントロールという3つの柱のどれかに必ず属しています。この節では、まずその3本の柱を立て、次に「守るとは何を守ることなのか」を機密性・完全性・可用性という3つの言葉で定義します。以降の節で個々の技術を学ぶときは、「これは3大対策のどれで、CIAのどれを守るためのものか」と位置づけながら読むと、知識が整理された形で身につきます。


簡単にいうと
セキュリティの技術はたくさんあるけど、目的は3つだけ!読まれないようにする(暗号化)、相手を確かめる(認証)、入れる人を絞る(アクセスコントロール)。この3本柱に全部ぶら下げていこう。
① セキュリティ対策とは
セキュリティ対策とは、企業の保有する貴重な情報を守るための一連の取組みのことです。
代表的なセキュリティ対策として暗号化、認証、アクセスコントロールの3つがあり、これらをバランス良く組み合わせて適切な対策を講じる必要があります。
② 3大対策
| 名称 | 内容 | 具体的な技術 |
|---|---|---|
| 暗号化 | 情報を第三者が盗み見た場合にもその内容を解読できないよう、データを加工すること | 共通鍵暗号方式/公開鍵暗号方式/セッション鍵暗号方式 |
| 認証 | 下の③のとおり3種類 | 下の③のとおり |
| アクセスコントロール | 許可された利用者のみが情報にアクセスできるよう制御すること | ファイアウォール/IDS/IPS |
具体例
ネット通販で買い物をする場面に、3大対策を当てはめる
利用者がクレジットカードで商品を購入する一場面を追ってみましょう。
| 場面 | 働いている対策 | 具体的な技術 |
|---|---|---|
| サイトにログインする | ユーザ認証 | ID・パスワード、二要素認証 |
| ブラウザの鍵マークを確認する | サーバ認証 | SSL/TLS、デジタル署名 |
| カード番号を入力して送信する | 暗号化 | セッション鍵暗号方式 |
| 注文内容が改ざんされていないか | メッセージ認証 |
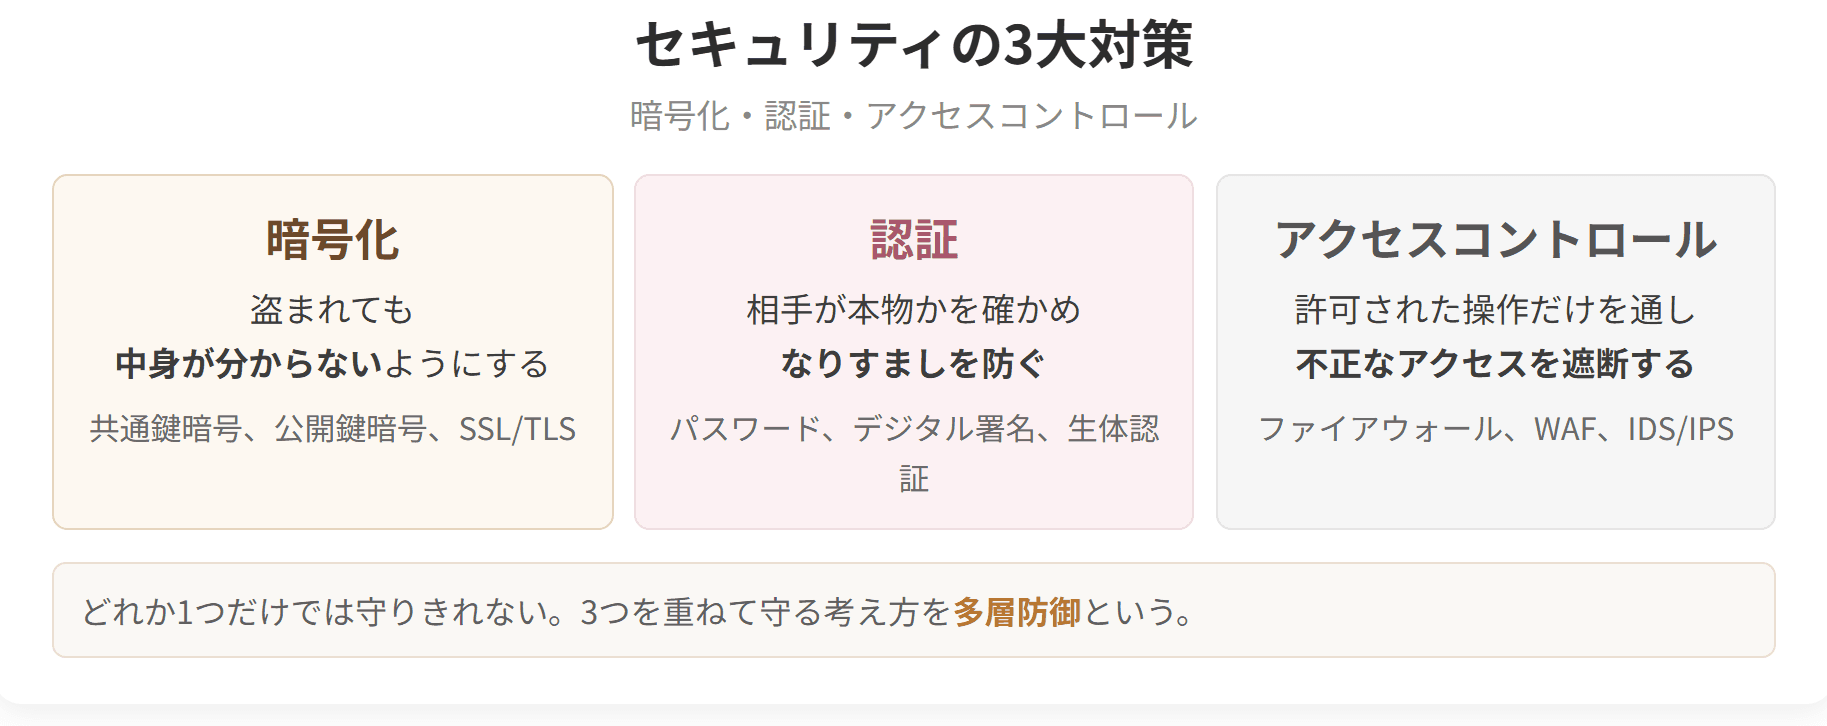
セキュリティの3大対策

試験のポイント

簡単にいうと
「情報を守る」って、具体的に何を守ること?その答えが機密性・完全性・可用性の3つ!頭文字を取ってCIA。意外と見落とされがちなのが3つ目の可用性だよ。
① ISO/IEC27002による定義
ISO/IEC27002では情報セキュリティについて「情報の機密性、完全性および可用性を維持すること」と定義しています。この3つを合わせて情報セキュリティの3要素(CIA)とよびます。
② 3つの要素
| 名称 | 内容 |
|---|---|
| 機密性(Confidentiality) | 許可された利用者のみが情報にアクセスできること |
| 完全性(Integrity) |
簡単にいうと
完璧なセキュリティ対策は存在しないの。だからこそ「多様な方法を多重に」が合言葉!1つ破られても次がある、という重ね方を考えよう。
① 万全な方法は存在しない
第6節で無線LANのセキュリティを学ぶときに出てくる一文ですが、セキュリティ全体に通じる原則なので、ここで先に押さえておきます。
> セキュリティ対策に万全な方法というものはなく、多様な方法を多重に実施することが、セキュリティ強化につながります。
「これさえやれば安全」という単独の対策は存在しません。したがって、対策を重ねるという発想が必要になります。
② 多層防御という考え方
対策を何重にも重ねることを多層防御(多重防御)といいます。
城の守りにたとえると分かりやすくなります。
| 層 |
|---|

動画・テキスト・過去問・AI添削まですべて網羅!
予備校代の1/10以下で、独学の不安をまるごと解決できます

 全7科目536節の解説動画539本・合計約41時間が見放題。連続再生・ブックマーク再生で、移動中も1本5分前後で進められます。プレミアム限定
 令和3〜7年度の1次過去問1,116問を、科目別・年度別に無制限で演習。問題の図・表と解説つきで、間違えた問題はマイページに残ります。プレミアム限定
 2次は事例I〜IVの114設問に何度でも書いて出せます。AIが設問ごとの基準で採点し、改善点は「どう書き直すか」の例と模範解答つき。プレミアム限定
 科目別のテキストPDFをダウンロードできます。印刷して書き込む、タブレットで持ち歩くなど、好きな使い方で。プレミアム限定
③ 認証の3種類
認証は、何を確かめるかによってさらに3つに分かれます。
| 種類 | 内容 | 具体的な技術 |
|---|---|---|
| ①ユーザ認証 | システムの利用者が正当な本人であることを確認すること | 二要素認証/シングルサインオン |
| ②サーバ認証 | 通信先のサーバが正当な運営者であることを確認すること | デジタル署名/SSL |
| ③メッセージ認証 | データ内容の真正性を確認すること | デジタル署名 |
「誰を確かめるか」で3つに分かれていることに注目してください。
| 認証の種類 | 確かめる相手 |
|---|---|
| ユーザ認証 | こちら側の人 |
| サーバ認証 | 向こう側のサーバ |
| メッセージ認証 | やり取りされるデータそのもの |
④ 3大対策を役割で並べ直す
| 対策 | たとえるなら | 何を防ぐか |
|---|---|---|
| 暗号化 | 手紙を封印する | 盗み見られても読まれない |
| 認証 | 相手の身元を確かめる | 偽者と取引しない |
| アクセスコントロール | 建物の入口で入館証を確認する | そもそも入らせない |
⑤ なぜ3つを組み合わせる必要があるのか
定義文にある「バランス良く組み合わせて」という部分が重要です。1つだけでは守りきれません。
| 1つだけだと | 何が起きるか |
|---|---|
| 暗号化だけ | 偽の相手に暗号化して送ってしまう(相手を確かめていない) |
| 認証だけ | 通信経路で盗み見られる(中身が平文のまま) |
| アクセスコントロールだけ | 正規の利用者を装われたら素通り(本人か確かめていない) |
それぞれが別の危険に対応しているため、組み合わせて初めて実効性のある守りになります。
⑥ この章の地図
| 節 | 扱う対策 |
|---|---|
| 第2節 暗号化技術 | 暗号化 |
| 第3節 認証技術 | 認証(ユーザ認証) |
| 第4節 サーバ認証とメッセージ認証 | 認証(サーバ認証・メッセージ認証) |
| 第5節 アクセスコントロール | アクセスコントロール |
| 第6節 無線LANセキュリティとその他の用語 | 応用と関連用語 |
いま学んでいる技術が3大対策のどれにあたるかを意識しながら進めると、章全体が1枚の図として頭に入ります。
| デジタル署名、ハッシュ関数 |
| 店側で、担当者だけが注文情報を見る | アクセスコントロール | アクセス権限、ファイアウォール |
1つでも欠けたらどうなるか
| 欠けたもの | 起きること |
|---|---|
| ユーザ認証 | 他人が自分のアカウントで買い物をする |
| サーバ認証 | 偽サイトにカード番号を送ってしまう(フィッシング) |
| 暗号化 | 通信経路でカード番号を盗まれる |
| メッセージ認証 | 注文金額を書き換えられる |
| アクセスコントロール | 店の従業員の誰もが顧客情報を持ち出せる |
「安全に買い物ができる」という当たり前のことが、5つの対策の重なりで成り立っている——この見方ができるようになると、個々の技術が何のためにあるのかが腑に落ちます。
中小企業への助言という観点から
顧問先から「セキュリティ対策は何から手をつければよいか」と問われたとき、3大対策の枠組みは答えの骨格になります。
| 柱 | 最低限やること | 次に検討すること |
|---|---|---|
| 認証 | パスワードの使い回しをやめる | 二要素認証の導入 |
| 暗号化 | 自社サイトをHTTPSにする | 端末やUSBメモリの暗号化 |
| アクセスコントロール | 必要な人にだけ権限を与える | ファイアウォールの設定見直し |
「何から」ではなく「3つそれぞれで、いま何ができていないか」を確認する——この順番で考えると、抜けのない診断ができます。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a セキュリティ対策の代表的なものに、暗号化、認証、アクセスコントロールの3つがある。
> b サーバ認証とは、システムの利用者が正当な本人であることを確認することである。
> c アクセスコントロールとは、許可された利用者のみが情報にアクセスできるよう制御することである。
解答 a:○ b:× c:○
| 情報の正確さや完全さを確保・維持すること |
| 可用性(Availability) | 必要な時に確実に情報にアクセスできること |
頭文字を並べると C・I・A となり、まとめてCIAとよばれます。
③ 3つが守るもの
| 要素 | 脅かすもの | 具体例 |
|---|---|---|
| 機密性 | 盗み見、漏えい | 顧客名簿が外部に流出する |
| 完全性 | 改ざん、誤り | 注文金額が書き換えられる |
| 可用性 | 停止、妨害 | サーバが落ちてシステムが使えない |
④ 可用性が見落とされやすい
「セキュリティ=情報を守ること」と考えると、機密性と完全性ばかりに目が向きます。しかし可用性も情報セキュリティの一部です。
| 場面 | 何が損なわれたか |
|---|---|
| 顧客情報が漏れた | 機密性 |
| 在庫データが書き換えられた | 完全性 |
| サーバが止まって受注できない | 可用性 |
3つ目も、企業にとっては深刻な損害です。攻撃によってシステムを停止させるタイプの攻撃(DoS攻撃など)は、まさに可用性を狙ったものです。
⑤ 3つは互いに引っ張り合う
CIAの3要素は、すべてを最大化できるわけではありません。
| 強化すると | 犠牲になりやすいもの |
|---|---|
| 機密性を高める(厳重な認証、権限の限定) | 可用性(必要なときにすぐ使えない) |
| 可用性を高める(誰でもすぐ使える) | 機密性(漏えいしやすくなる) |
| 完全性を高める(変更に承認を要する) | 可用性(更新に時間がかかる) |
「パスワードを複雑にし、頻繁に変更し、二要素認証を必須にする」——機密性は高まりますが、利用者が使いづらくなり、業務が滞るなら、それは可用性を損なっています。
どこで釣り合いを取るかが、セキュリティ設計の実務です。「対策は厳しければ厳しいほどよい」というわけではありません。
⑥ 3大対策とCIAの対応
前のテーマで学んだ3大対策と、CIAの対応を整理します。
| 3大対策 | 主に守るCIA |
|---|---|
| 暗号化 | 機密性(盗み見られても読めない) |
| 認証 | 完全性(メッセージ認証)、機密性(ユーザ認証) |
| アクセスコントロール | 機密性、完全性 |
| (バックアップ、冗長化) | 可用性 |
可用性を守る技術は、この章ではなく第7章(システム構成技術)で扱われます。
| 可用性を守る技術 | 学ぶ章 |
|---|---|
| バックアップ、ロールフォワード | 第3章(データベース) |
| 冗長化、フォールトトレランス | 第7章(システム構成技術) |
| RASIS、稼働率 | 第7章 |
情報セキュリティは、この章だけで完結しない——という点を押さえておいてください。
⑦ 3要素に加えられる4つの特性
試験で直接問われることは多くありませんが、CIAに加えて次の特性が挙げられることもあります。
| 特性 | 内容 |
|---|---|
| 真正性 | なりすましでないこと |
| 責任追跡性 | 誰が何をしたか追跡できること |
| 否認防止 | あとから「やっていない」と言えないこと |
| 信頼性 | 意図したとおりに動作すること |
これらを含めて情報セキュリティの7要素とよぶこともあります。CIAを基本として押さえたうえで、こうした言葉も知っておくとよいでしょう。
具体例
中小企業でCIAを点検する
従業員30名の製造業で、情報セキュリティの状況を点検する場面を考えます。
機密性の点検
| 確認項目 | 現状の例 | 評価 |
|---|---|---|
| 顧客名簿を誰が見られるか | 全員が共有フォルダで見られる | ✕ |
| 退職者のアカウント | 削除されていない | ✕ |
| 持ち出し用USBメモリ | 暗号化していない | ✕ |
完全性の点検
| 確認項目 | 現状の例 | 評価 |
|---|---|---|
| 図面ファイルの変更履歴 | 残っていない | ✕ |
| 誰が変更したか分かるか | 分からない | ✕ |
| 承認なしに変更できるか | できる | ✕ |
可用性の点検
| 確認項目 | 現状の例 | 評価 |
|---|---|---|
| バックアップ | 月1回だけ | △ |
| サーバが壊れたら | 復旧に1週間かかる | ✕ |
| 停電への備え | なし | ✕ |
どこから手をつけるか
すべてを同時に改善するのは現実的ではありません。失われたときの損害が大きい順に手をつけます。
| 優先度 | 対策 | 理由 |
|---|---|---|
| 高 | バックアップの頻度を上げる | 失うと取り返しがつかない |
| 高 | 退職者アカウントの削除 | 費用がかからず効果が大きい |
| 中 | 共有フォルダの権限整理 | 手間はかかるが効果がある |
| 中 | 変更履歴が残る仕組み | システム導入が要る |
「費用がかからず効果が大きいもの」から始める——これはIT投資に限らず、経営改善全般に通じる原則です。
可用性を軽視してはいけない実例
| 出来事 | 影響 |
|---|---|
| 受注システムが3日止まった | その間の受注をすべて失う |
| 生産管理システムが止まった | 工場のラインが停止する |
| 会計システムが決算期に止まった | 申告期限に間に合わない |
情報が漏れなくても、使えなければ事業は止まります。第7章で学ぶBCP(事業継続計画)は、この可用性を組織的に確保する取組みです。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a 機密性とは、許可された利用者のみが情報にアクセスできることである。
> b 完全性とは、必要な時に確実に情報にアクセスできることである。
> c 情報セキュリティの3要素は、機密性、完全性、可用性である。
解答 a:○ b:× c:○
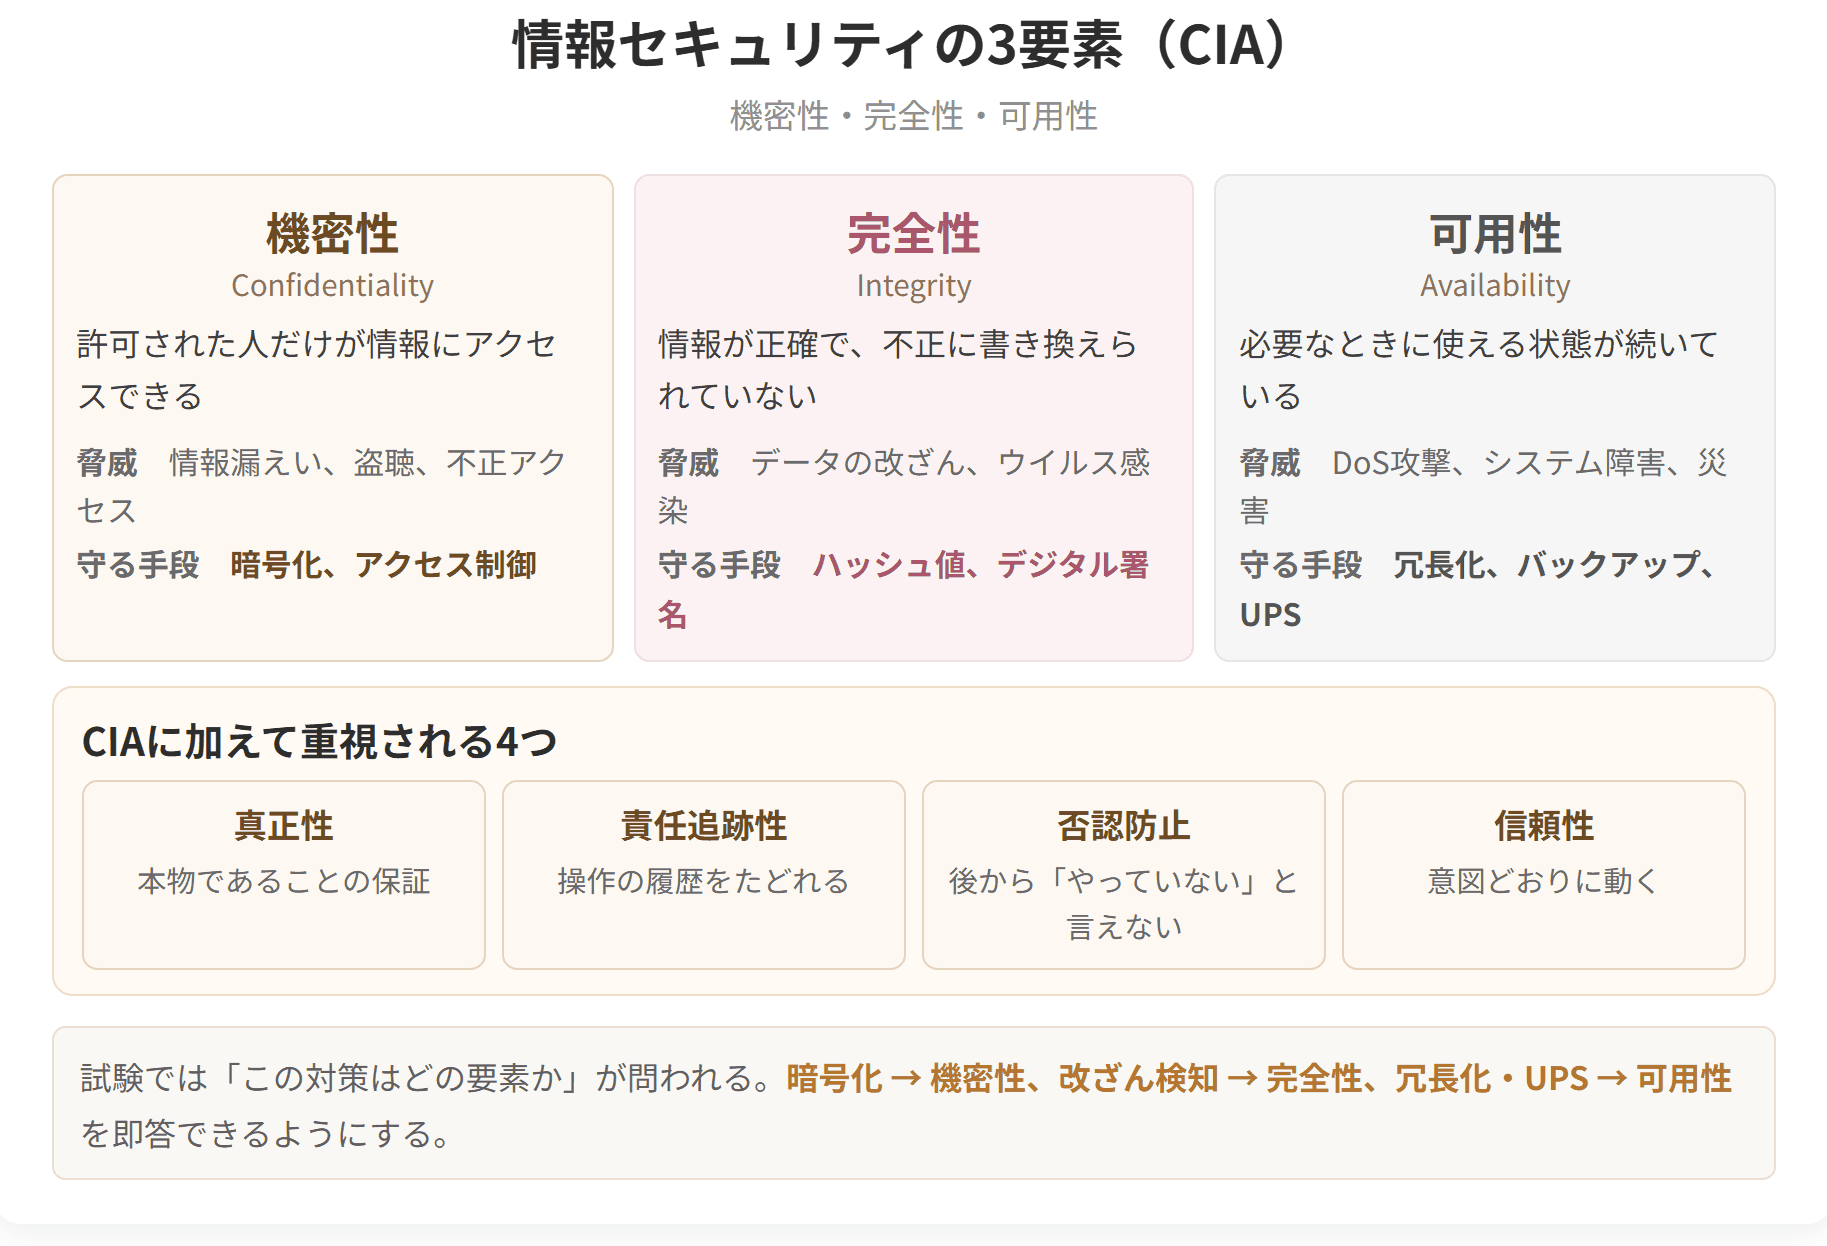
情報セキュリティの3要素
試験のポイント
| 城 |
|---|
| 情報システム |
|---|
| 1 | 堀 | ファイアウォール |
| 2 | 城壁 | DMZ |
| 3 | 門番 | ユーザ認証 |
| 4 | 通行証の確認 | アクセス権限 |
| 5 | 金庫 | 暗号化 |
| 6 | 見張り | IDS/IPS |
1つ破られても、次の層で止められる——これが多層防御の狙いです。
③ なぜ1つでは足りないのか
| 理由 | 内容 |
|---|---|
| どの対策にも限界がある | ファイアウォールは、通過を許したポートからの攻撃を防げない |
| 新しい攻撃が現れる | 既知の攻撃を前提にした対策は、未知の攻撃に無力 |
| 人が関わる | パスワードを教えてしまえば、技術的対策は意味をなさない |
| 内部からの脅威がある | 外を守る対策は、内部の不正に効かない |
4つ目がとくに重要です。ファイアウォールもDMZも「外からの攻撃」を前提にしています。正規の権限を持つ従業員による持ち出しには、まったく効きません。
だからこそ、第2章で学んだアクセス権限や最小権限の原則が要るのです。
④ 技術だけでは守れない
セキュリティ対策は、技術・人・組織の3つで成り立ちます。
| 分類 | 対策の例 |
|---|---|
| 技術的対策 | 暗号化、認証、ファイアウォール、ウィルス対策ソフト |
| 人的対策 | 教育、訓練、ルールの周知 |
| 物理的対策 | 入退室管理、施錠、機器の固定 |
| 組織的対策 | 規程の整備、責任者の設置、体制づくり |
技術的対策だけを厚くしても、
もっとも弱いところから破られる——第1章のUSBの話(経路のうちいちばん遅いところが全体の上限になる)と同じ構造が、セキュリティにも当てはまります。
⑤ リスクの考え方
第11章で詳しく学びますが、対策の水準を決める考え方をここで示しておきます。
リスクの大きさ = 起こりうる損害の大きさ × 発生する可能性
| リスク | 取るべき対応 |
|---|---|
| 損害が大きく、起きやすい | 最優先で対策する |
| 損害が大きいが、めったに起きない | 保険や代替手段を用意する |
| 損害が小さく、起きやすい | 費用対効果を見て対策する |
| 損害が小さく、めったに起きない | 受け入れるという判断もある |
すべてのリスクをゼロにすることはできませんし、そうする必要もありません。限られた費用を、損害の大きいところに配分する——これが現実的な対策の組み立て方です。
⑥ ISMSという枠組み
第6節で学ぶISMS(情報セキュリティマネジメントシステム)は、この考え方を組織として回す仕組みです。
> ISMSが求めるのは、個々の穴をふさぐ技術的な手当てだけではありません。組織としてリスクアセスメントを自ら行い、どこまで守るかの水準を自分で決め、計画を立て、人と金を割り当てて回していく——その運営のしかたまでを含みます。
「個別の技術対策の他に、組織のマネジメントとして」という部分が要点です。技術を導入して終わりではなく、自社にとってのリスクを評価し、どこまで守るかを決め、資源を配分するという一連の流れが求められます。
診断士として企業に助言する際も、製品の導入を勧める前に、何をどこまで守るべきかを一緒に考える——この順番が大切になります。
具体例
1つの対策が破られた場合を想定する
中小企業のシステムが攻撃を受けた場面を、多層防御の観点で追ってみます。
場面:従業員が不審なメールの添付ファイルを開いてしまった
| 層 | 対策 | 効いたか |
|---|---|---|
| ① | メールの添付ファイルを開かない教育 | 破られた(開いてしまった) |
| ② | ウィルス対策ソフト | 既知のものなら検知できる |
| ③ | 端末の権限を制限 | 管理者権限がなければ被害が限定される |
| ④ | ネットワークの分離 | 他の端末やサーバへの拡散を防ぐ |
| ⑤ | IDS/IPS | 外部への不審な通信を検知・遮断 |
| ⑥ | バックアップ | 被害を受けても復旧できる |
①が破られても、②〜⑥が残っている
これが多層防御の意味です。逆にいえば、①だけに頼っていれば、そこで終わりです。
とくに⑥が最後の砦
近年問題になっているランサムウェア(データを暗号化して身代金を要求する攻撃)に対しては、バックアップが実質的に唯一の確実な対策とされています。
ただし、
| 条件 | 内容 |
|---|---|
| バックアップがネットワークから切り離されているか | つながったままだと、バックアップも暗号化される |
| 復旧できるか試したことがあるか | 取っているだけでは意味がない |
| どの時点まで戻せるか | 1か月前では業務にならない |
第3章で学んだバックアップの知識が、ここで生きてきます。「取っている」ことと「戻せる」ことは別という点を、改めて確認してください。
費用をどう配分するか
対策には費用がかかります。限られた予算をどう配分するかを、リスクの大きさから考えます。
| 想定される事態 | 損害の見積り | 発生の可能性 | 優先度 |
|---|---|---|---|
| 顧客情報の漏えい | 数千万円(賠償、信用失墜) | 中 | 高 |
| 基幹システムの停止(3日) | 数百万円(機会損失) | 中 | 高 |
| Webサイトの改ざん | 数十万円 | 低 | 中 |
| 社内文書の誤削除 | 数万円 | 高 |
損害の大きいところから対策するという配分になります。
「うちは小さいから狙われない」は通用しない
中小企業が狙われる理由は、次のとおりです。
| 理由 | 内容 |
|---|---|
| 対策が手薄 | 大企業より侵入しやすい |
| 取引先への踏み台になる | 大企業を直接狙わず、取引先から入る |
| 攻撃が自動化されている | 標的を選ばず、脆弱な相手を探して回る |
2つ目はサプライチェーン攻撃とよばれ、近年とくに問題になっています。取引先から「セキュリティ対策の状況を報告してほしい」と求められる中小企業が増えているのは、この背景によります。
セキュリティ対策は、自社を守るためだけでなく、取引を続けるための条件にもなりつつある——診断士として押さえておくべき観点です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a セキュリティ対策に万全な方法はなく、多様な方法を多重に実施することが強化につながる。
> b 技術的対策を十分に行えば、人的対策や物理的対策は不要である。
> c ISMSでは、リスクアセスメントにより必要なセキュリティレベルを決め、資源を配分してシステムを運用する。
解答 a:○ b:× c:○
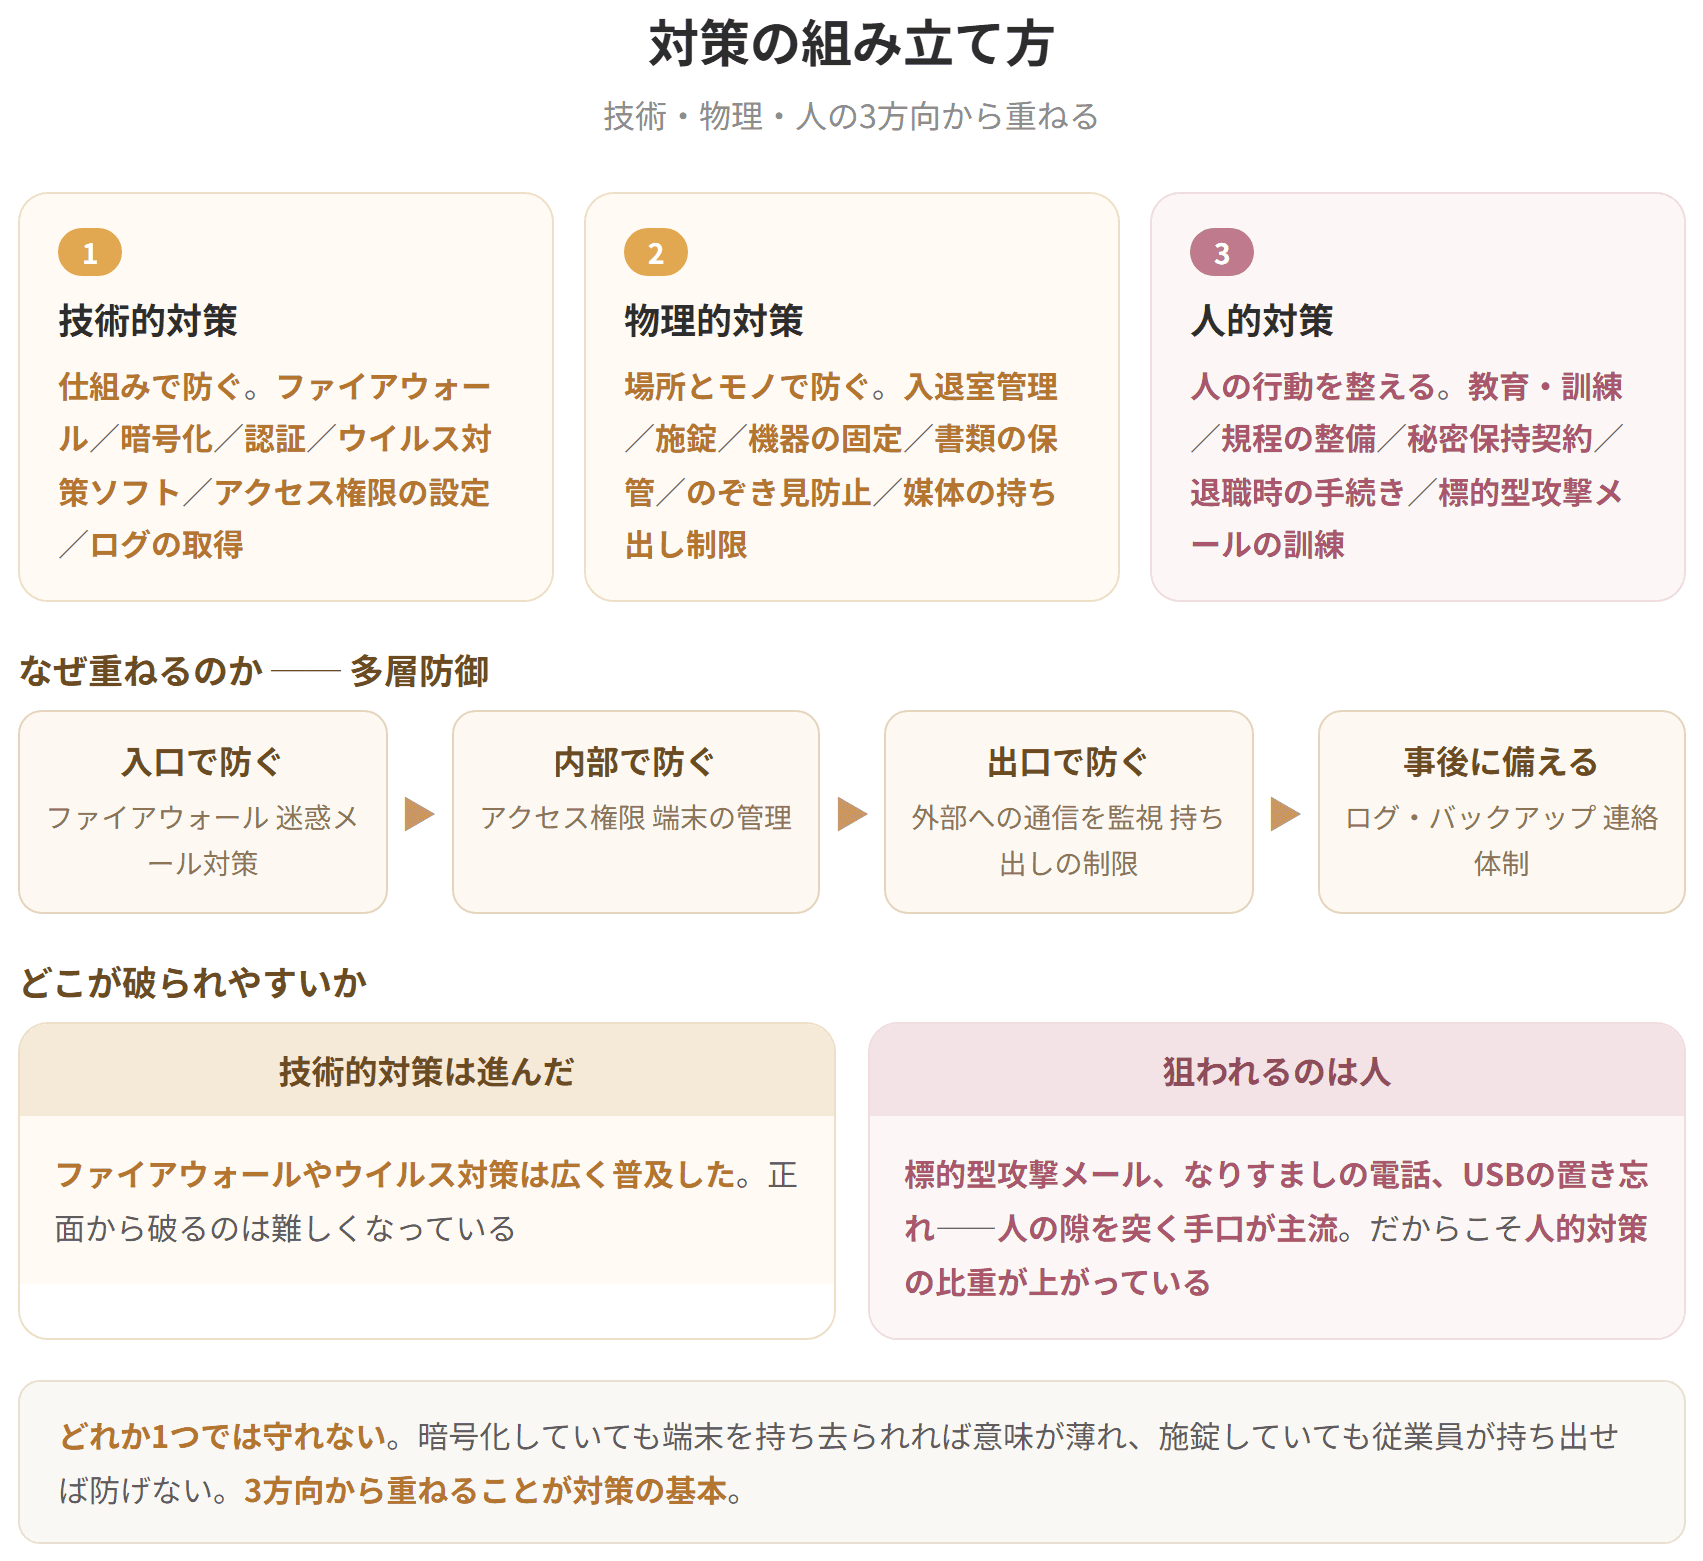
対策の組み立て方
試験のポイント

 科目別の正答率と連続学習日数がマイページに出るので、次にどの科目をやるかで迷いません。プレミアム限定
プレミアムプラン
¥9,800〜/ 買い切り・自動更新なし(税込)
決済はStripe(世界最高水準・PCI-DSS準拠)で安全に処理されます。カード情報は当サービスに保存されません。
