セキュリティ
下の動画はこの節の解説ではありません。 解説動画の雰囲気を知っていただくための見本として、「AI・機械学習」の動画を再生します。
この節の解説動画はプレミアム限定です。プレミアムなら全科目・全節が見放題!
プレミアムで見る暗号は、もともと戦場や諜報の世界で、知られては困る中身を守るために磨かれてきました。それがいまでは、ネットでの買い物の決済や問い合わせの裏側で、当たり前のように動いています。この節では、暗号化という行為がアルゴリズムと鍵という2つの要素からできていることを確かめたうえで、共通鍵暗号方式と公開鍵暗号方式という2つの方式を比べます。両者は速度と鍵管理の手間が正反対で、それぞれの長所を組み合わせたのがセッション鍵暗号方式です。「誰の、どの鍵で暗号化し、誰の、どの鍵で復号するか」をその場で言えるようになることが、この節の到達点です。


簡単にいうと
暗号化は「アルゴリズム(やり方)」と「鍵(具体的な設定)」の2つでできているの。シーザー暗号なら、アルゴリズムは「ずらす」、鍵は「3文字」。この分け方が、あとの話の土台になるよ!
① 暗号化の歴史
暗号化技術は、元来、軍事やスパイなどにおいて機密情報の漏えいを防ぐための手段として発達してきました。現代では、この暗号化技術がインターネット上の電子商取引などで利用されています。
② シーザー暗号
古代ローマ時代に遡れば、ジュリアス・シーザーが使用していたシーザー暗号(共通鍵暗号方式の起源)があります。
シーザー暗号とは、アルファベットを数文字横にずらして暗号化する古くからある手法です。
例
| 元の文字 | T | O | K | Y | O |
|---|---|---|---|---|---|
| 1つずらす | U | P | L | Z |
具体例
シーザー暗号を実際に解いてみる
問題
次の暗号文は、アルファベットを一定数ずらすシーザー暗号で暗号化されている。元の平文を求めよ。
```
FDW
```
解き方
鍵(ずらす数)が分からないので、すべて試します。
| ずらす数 | 戻した結果 |
|---|---|
| 1 | ECV |
| 2 | DBU |
| 3 | CAT |
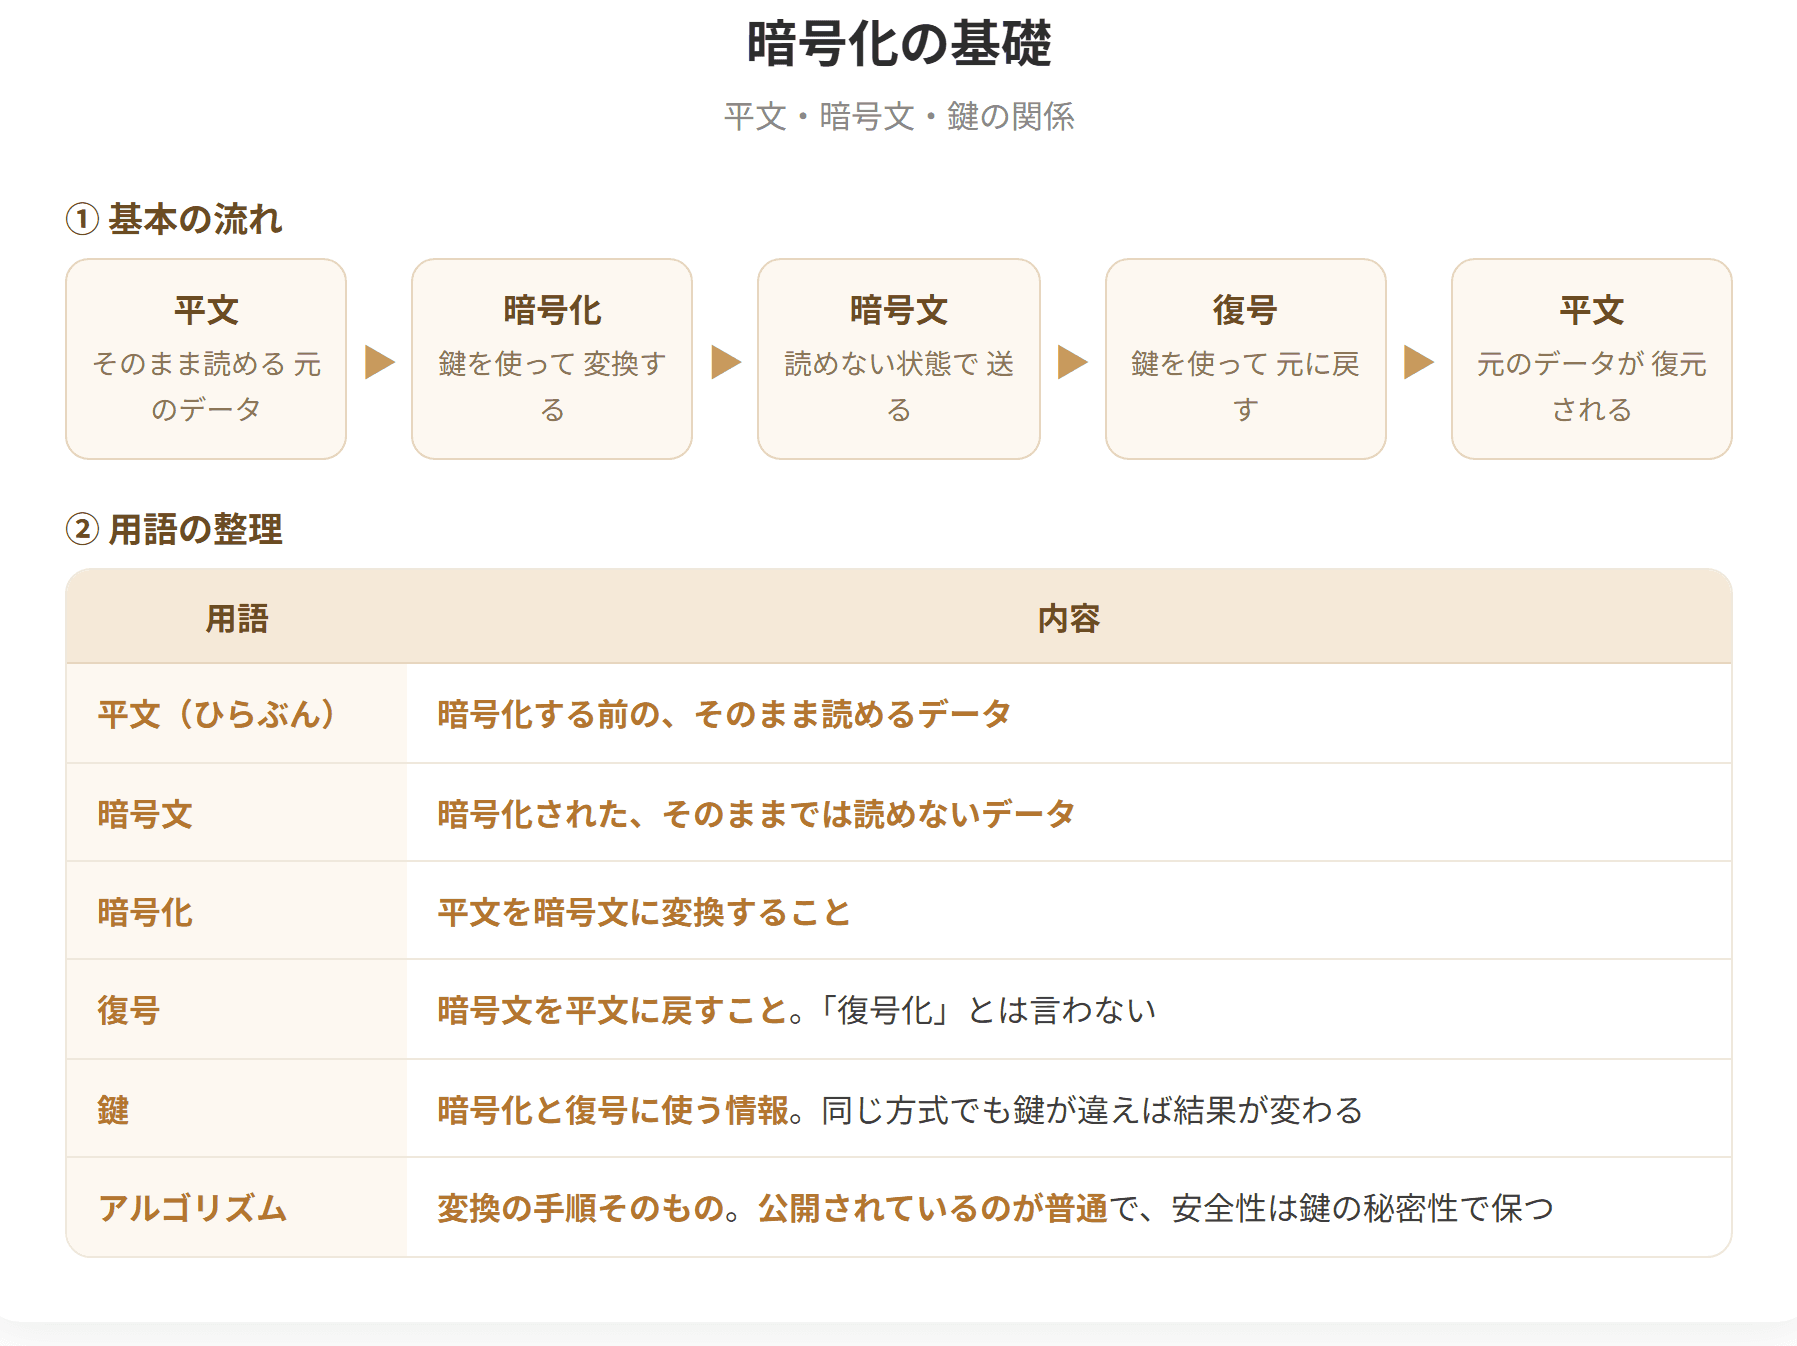
暗号化の基礎(1/2)
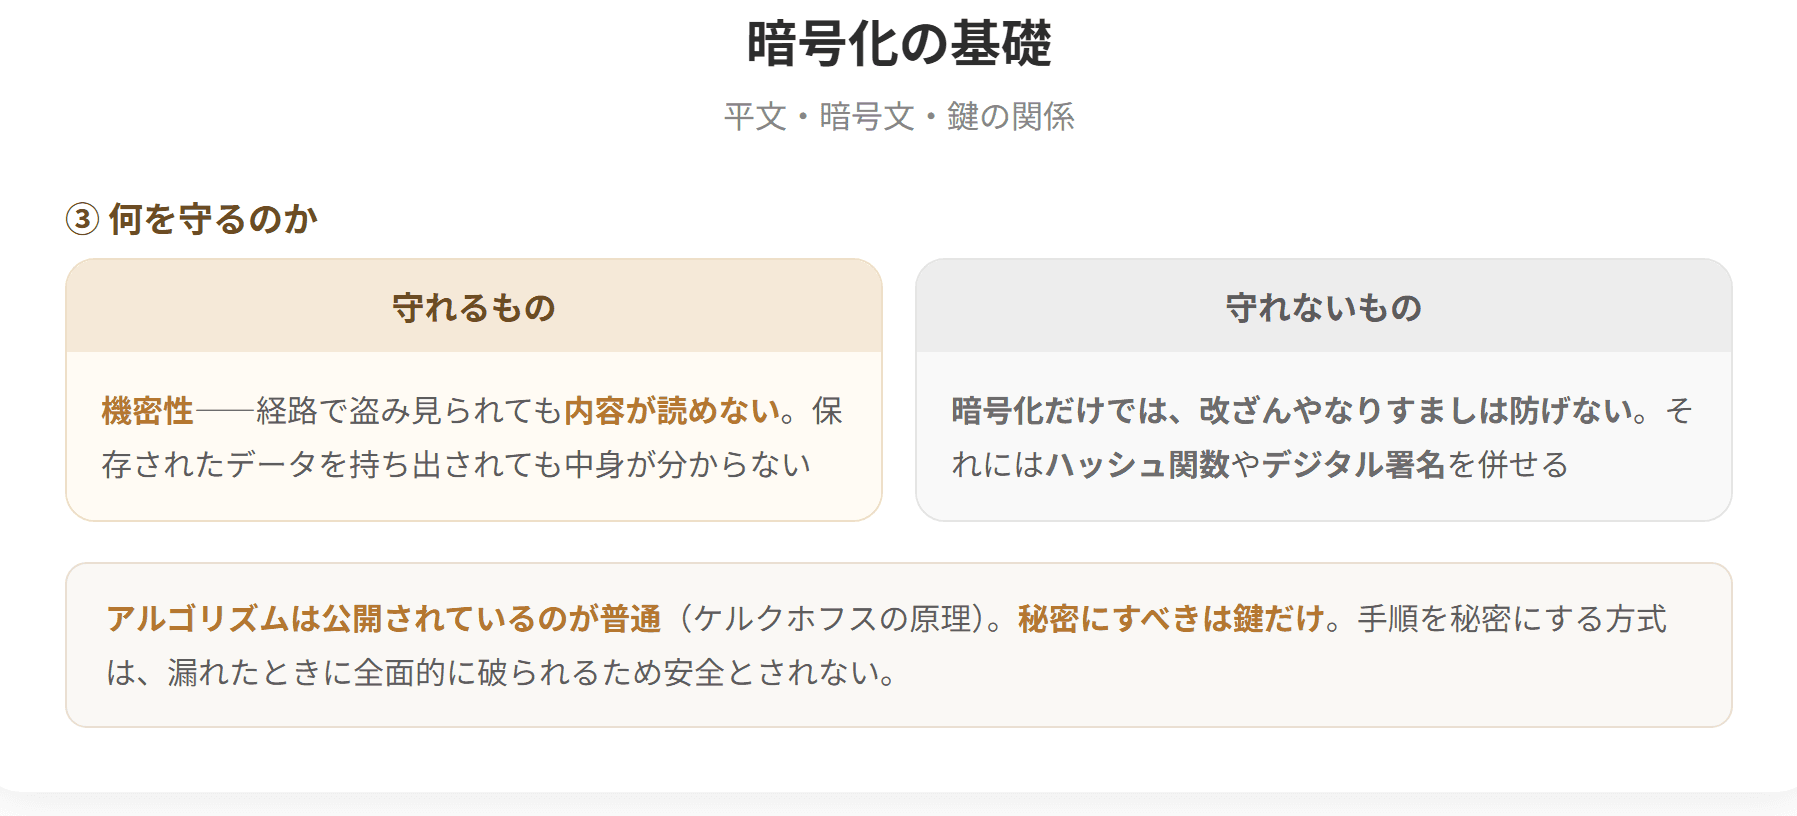
暗号化の基礎(2/2)

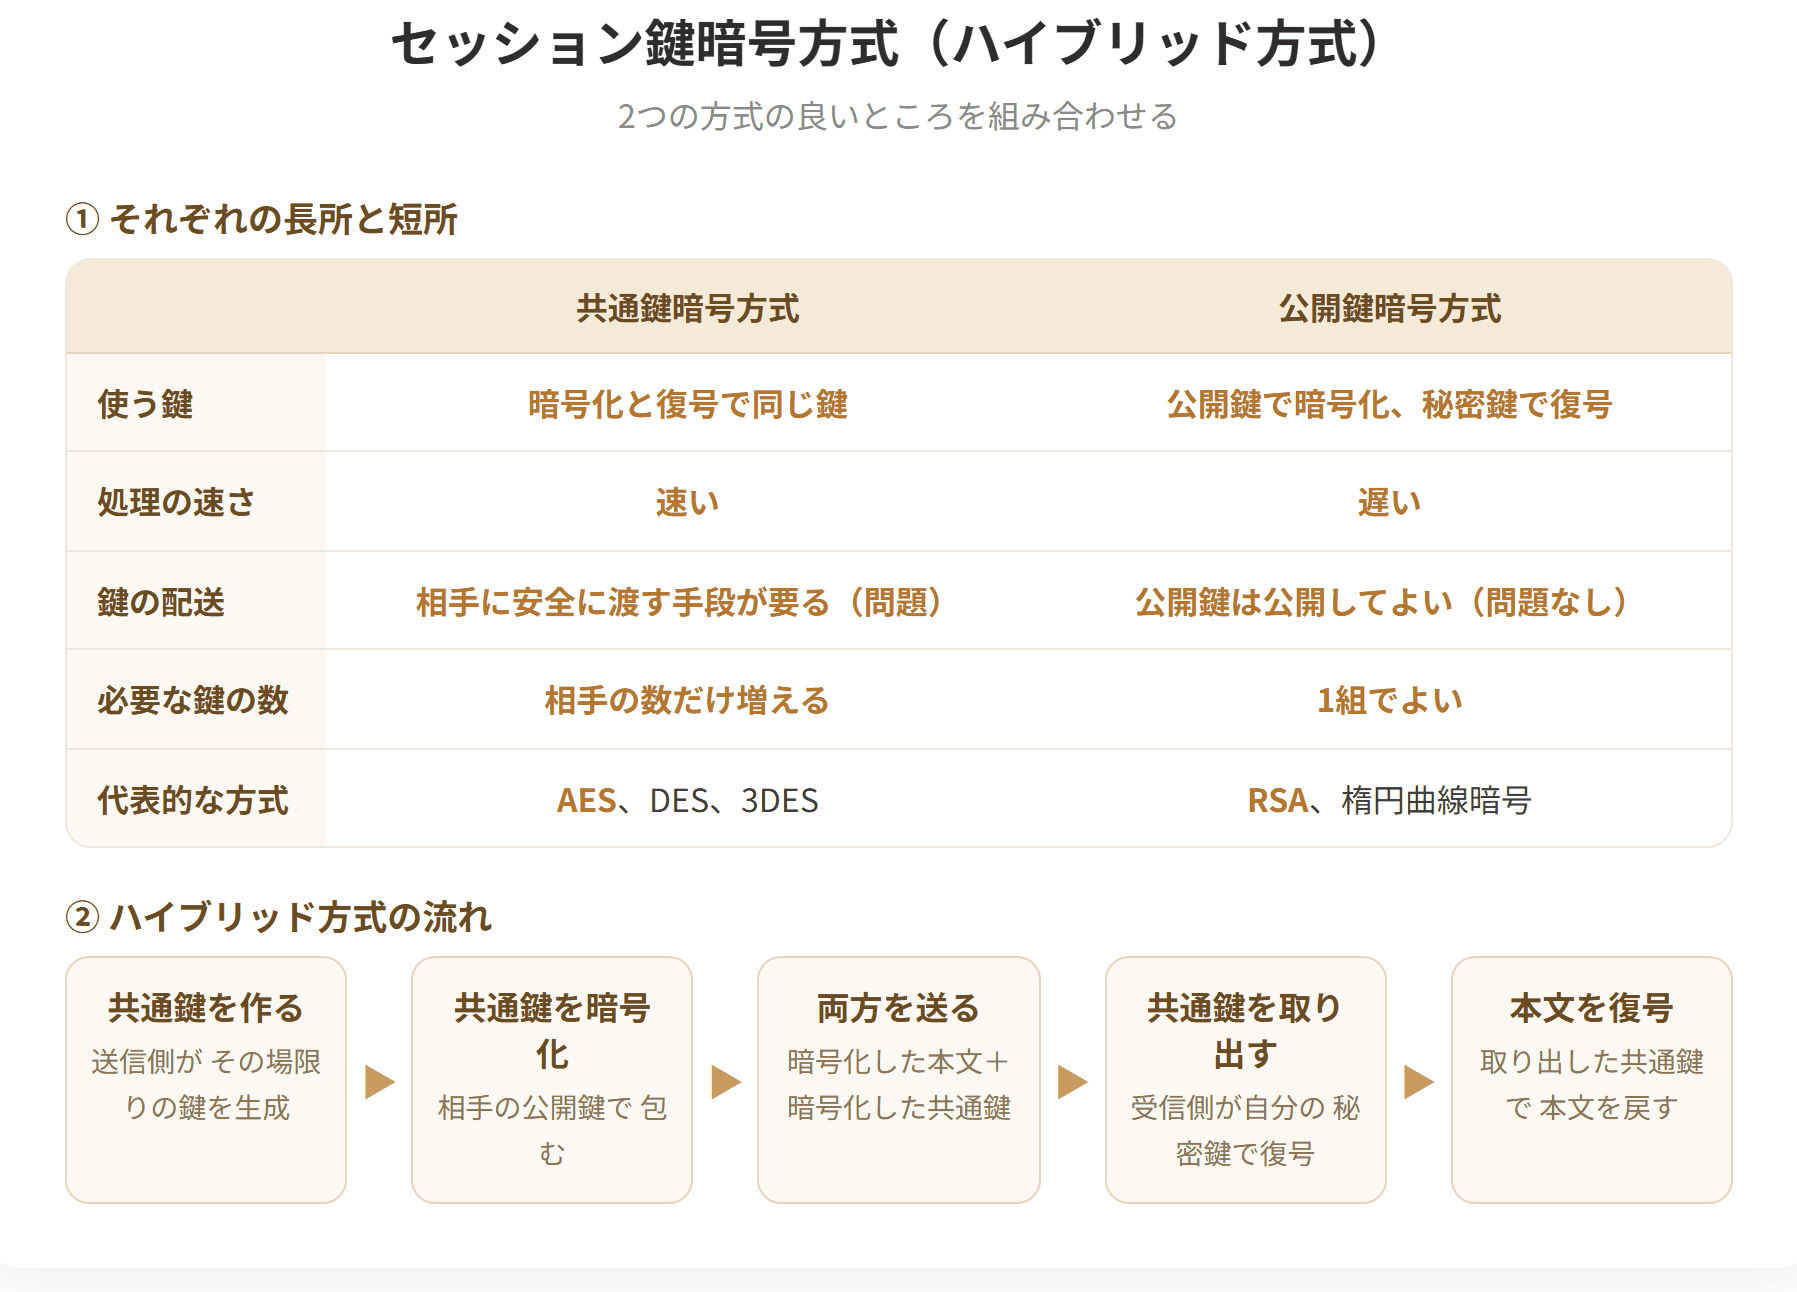
試験のポイント

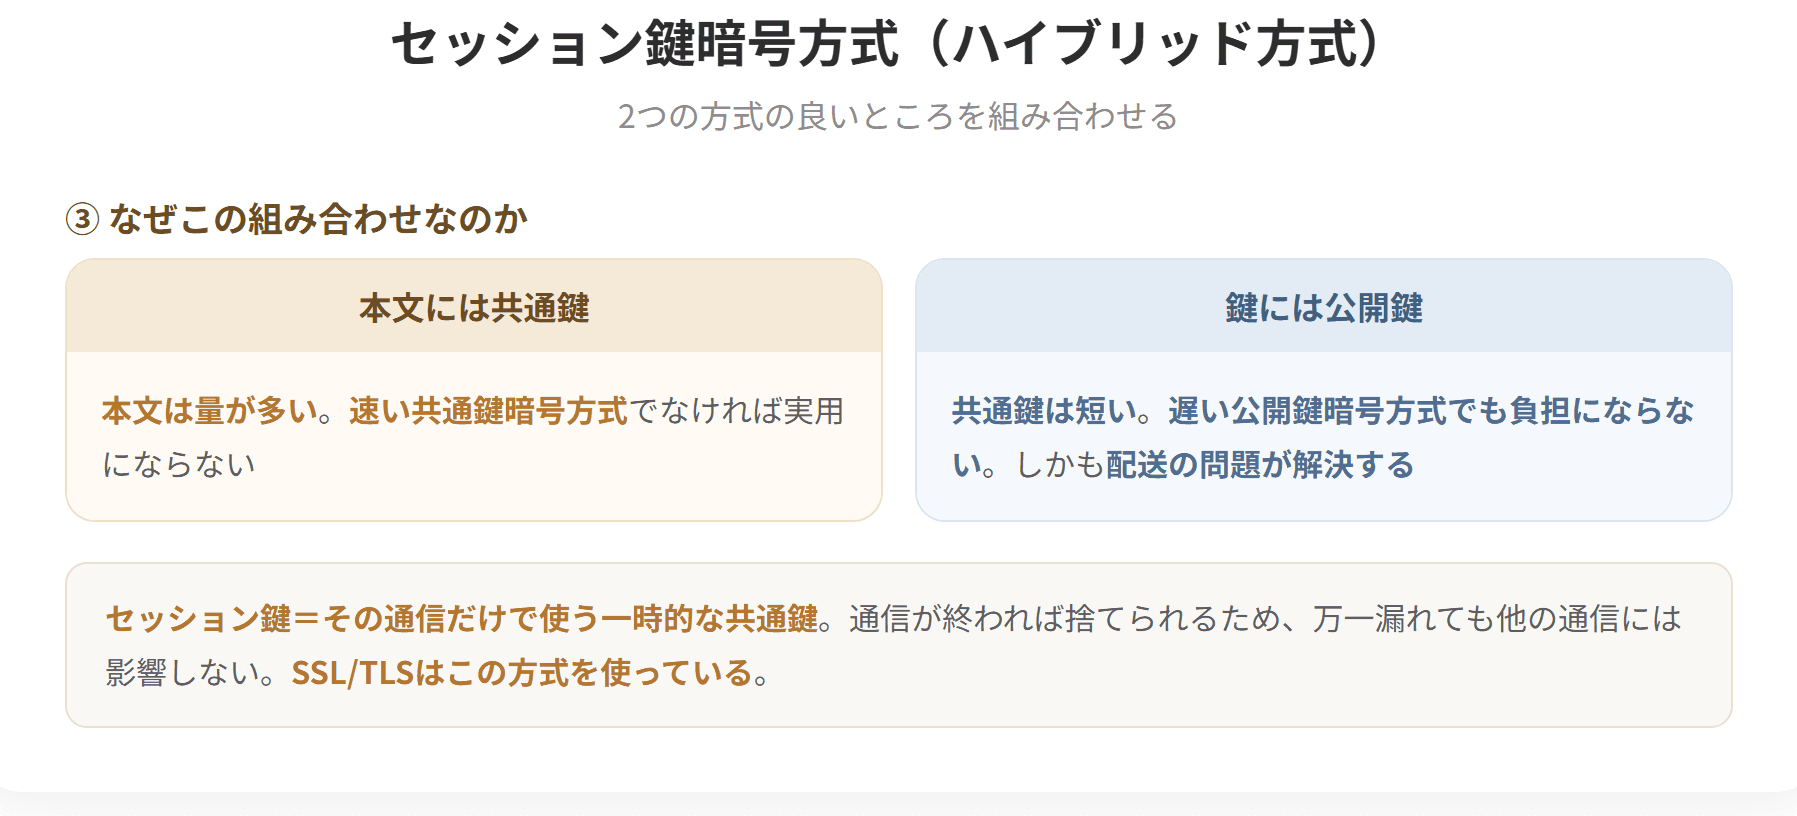
簡単にいうと
同じ鍵で閉めて、同じ鍵で開ける——これが共通鍵暗号方式!仕組みが単純だから速いけど、その鍵をどうやって相手に渡すかが最大の悩みどころなんだ。
① 共通鍵暗号方式とは
暗号化および復号に同一の鍵(共通鍵)を用いる暗号方式です。
② 長所と短所
仕組みが単純であるため、高速な処理を実現できますが、暗号化に用いる鍵を送信者と受信者で事前に共有する必要があります。
また、1人の受信者が多くの送信者と通信する場合、受信者は送信者の数だけ共通鍵を管理する必要があり、鍵の管理が複雑になるというデメリットがあります。
| 長所 | 短所 |
|---|---|
| 処理が高速 |
簡単にいうと
こっちは鍵が2つ1組! 公開してよい鍵と、絶対に人に見せない鍵。「受信者の公開鍵で暗号化して、受信者の秘密鍵で復号する」——この1行を、呪文のように覚えてしまおう。
① 公開鍵暗号方式とは
暗号化と復号に異なる鍵を用いる暗号方式です。
受信者の公開鍵で暗号化し、受信者の秘密鍵で復号します。
② この1行がすべて
> 受信者の公開鍵で暗号化し、受信者の秘密鍵で復号する。
この1行を正確に覚えることが、この論点の攻略法です。試験では、この部分を次のように書き換えた誤りが出されます。
| 誤りの書き換え | 何が違うか |
|---|---|
簡単にいうと
共通鍵は速いけど鍵を渡すのが大変。公開鍵は鍵を渡せるけど遅い。それなら「鍵を渡すところだけ公開鍵、データ本体は共通鍵」でいいじゃない!この発想がセッション鍵暗号方式だよ。
① セッション鍵暗号方式とは
セッション鍵暗号方式はハイブリッド方式ともよばれ、共通鍵暗号方式と公開鍵暗号方式を組み合わせた暗号方式です。
② なぜ組み合わせるのか
共通鍵暗号方式は高速だが鍵の管理が複雑であり、公開鍵暗号方式は鍵の管理は容易だが低速であるという相反するメリットとデメリットを抱えています。そこで、これら2つの方式を組み合わせ、それぞれの欠点を補完する方式としてセッション鍵暗号方式が採用されています。
| 方式 | 長所 | 短所 |
|---|---|---|
| 共通鍵暗号方式 |

動画・テキスト・過去問・AI添削まですべて網羅!
予備校代の1/10以下で、独学の不安をまるごと解決できます

 全7科目536節の解説動画539本・合計約41時間が見放題。連続再生・ブックマーク再生で、移動中も1本5分前後で進められます。プレミアム限定
 令和3〜7年度の1次過去問1,116問を、科目別・年度別に無制限で演習。問題の図・表と解説つきで、間違えた問題はマイページに残ります。プレミアム限定
 2次は事例I〜IVの114設問に何度でも書いて出せます。AIが設問ごとの基準で採点し、改善点は「どう書き直すか」の例と模範解答つき。プレミアム限定
 科目別のテキストPDFをダウンロードできます。印刷して書き込む、タブレットで持ち歩くなど、好きな使い方で。プレミアム限定
| P |
| 2つずらす | V | Q | M | A | Q |
| 3つずらす | W | R | N | B | R |
「TOKYO」が「WRNBR」になりました。
③ シーザー暗号の限界
しかし、シーザー暗号の原理は非常に単純であり、コンピュータを用いず解読が可能であることなどから高度な暗号化とはいい難いものです。
一方でDESなどの暗号化技術は、高度なアルゴリズムによる暗号処理を擁し、事実上人の力で解析するのは不可能です。
ずらす数は25通りしかないので、総当たりで試せばすぐ解けます。現代の暗号は、総当たりで試すのに天文学的な時間がかかるように設計されています。
④ 暗号化と復号
データを暗号データ(第三者が見ても内容がわからない形式)に変換することを暗号化、元のデータ(平文)に戻すことを復号といいます。
| 用語 | 意味 |
|---|---|
| 平文(ひらぶん) | 暗号化する前の、読めるデータ |
| 暗号化 | 平文 → 暗号データ |
| 復号 | 暗号データ → 平文 |
「復号化」ではなく「復号」が正式な言い方です。細かい点ですが、覚えておくとよいでしょう。
⑤ アルゴリズムと鍵
暗号化処理は、アルゴリズムと鍵(Key)という2つの要素で成り立っています。
| 要素 | 内容 |
|---|---|
| アルゴリズム | 暗号化の手順や規則を表したもの |
| 鍵(Key) | 各アルゴリズムにおいて用いる具体的な情報 |
シーザー暗号に当てはめると
前述のシーザー暗号であれば、アルゴリズムは「アルファベットを数文字ずらす」ということで、鍵は「3つ」ということです(「アルファベットを3文字ずらす」という暗号化処理)。
| 要素 | シーザー暗号での中身 |
|---|---|
| アルゴリズム | アルファベットを数文字ずらす |
| 鍵 | 3(3文字ずらす) |
⑥ なぜ2つに分けるのか
この分け方には、実務上の大きな意味があります。
| アルゴリズム | 鍵 | |
|---|---|---|
| 公開するか | 公開されていることが多い | 秘密にする |
| 変更するか | めったに変えない | 必要に応じて変える |
| 漏れたら | 大きな問題にならない | 致命的 |
アルゴリズムは公開されているのが普通です。DESもAESもRSAも、その手順は誰でも調べられます。「手順を秘密にすることで守る」という考え方は、現代の暗号では採用されていません。
理由は、
からです。
⑦ 守るべきは鍵
この構造から、実務上の要点が導けます。
暗号化を導入しても、鍵の管理がずさんなら意味がありません。
| よくある失敗 | 何が問題か |
|---|---|
| 鍵をメールで送る | 通信経路で盗まれる |
| 鍵を暗号化したファイルと同じ場所に置く | 一緒に持ち去られる |
| 全員が同じ鍵を使う | 1人から漏れれば全員が危険 |
| 退職者の鍵を無効にしない | 退職後も復号できる |
「金庫は頑丈だが、鍵を扉に挿したままにしている」——という状態に陥りやすいのが、暗号化の実務です。
⑧ 2つの暗号化方式
暗号化方式には、共通鍵暗号方式と公開鍵暗号方式があります。
次のテーマから、この2つを順に見ていきます。
| BZS |
| 5 | AYR |
解答 CAT(鍵は3)
わずか25通りを試すだけで解けた
これがシーザー暗号の弱点です。鍵の候補が25通りしかないので、総当たりで数分もあれば解けてしまいます。
現代の暗号では何が違うのか
| シーザー暗号 | 現代の暗号(AESなど) | |
|---|---|---|
| 鍵の長さ | ずらす数(25通り) | 128ビット〜256ビット |
| 鍵の候補数 | 25 | 通り以上 |
| 総当たりの時間 | 数分 | 事実上不可能 |
はおよそ です。1秒間に1兆通り試せる計算機を1兆台用意しても、宇宙の年齢より長い時間がかかります。
「事実上人の力で解析するのは不可能」という言い方は、この規模を指しています。
鍵の長さが安全性を決める
| 鍵の長さ | 候補数 | 評価 |
|---|---|---|
| 56ビット(旧DES) | 現在では破られる | |
| 128ビット(AES) | 十分に安全 | |
| 256ビット(AES) | きわめて安全 |
DESが現在推奨されなくなった理由が、ここにあります。計算機の性能が上がり、56ビットでは総当たりが現実的な時間で可能になったためです。
技術は「絶対安全」ではなく「当面破られない」もの
この点は、セキュリティを考えるうえで重要な認識です。
| 時期 | 安全とされた技術 | 現在の評価 |
|---|---|---|
| 1970年代 | DES | 推奨されない |
| 2000年代 | WEP(無線LAN) | 使用は推奨されない |
| 現在 | AES、WPA3 | 安全とされる |
「いま安全」は「ずっと安全」を意味しません。したがって、企業は定期的に使用している暗号化技術を見直す必要があります。第12章で学ぶIT資産管理の一環として、こうした点検も求められます。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a データを暗号データに変換することを暗号化、元のデータに戻すことを復号という。
> b 暗号化処理は、アルゴリズムと鍵という2つの要素で成り立っている。
> c シーザー暗号のアルゴリズムは「3つ」であり、鍵は「アルファベットを数文字ずらす」ことである。
解答 a:○ b:○ c:×
| 仕組みが単純 | 鍵の管理が複雑(送信者の数だけ必要) |
③ 鍵の共有という難問
共通鍵暗号方式の最大の課題は、「その鍵をどうやって安全に渡すか」です。
| 渡し方 | 問題 |
|---|---|
| メールで送る | 通信経路で盗まれれば、暗号化の意味がない |
| 電話で伝える | 相手が本人か確かめにくい。件数が多いと現実的でない |
| 手渡しする | 確実だが、遠方の相手とは無理 |
安全に渡す手段があるなら、そもそもその手段でデータを送ればよい——という堂々巡りに陥ります。これを鍵配送問題といいます。
この問題を解決したのが、次のテーマで学ぶ公開鍵暗号方式です。
④ 鍵の数が増える問題
1人の受信者が多くの送信者と通信する場合、受信者は送信者の数だけ共通鍵を管理する必要があります。
| 送信者の数 | 受信者が管理する鍵の数 |
|---|---|
| 5人 | 5個 |
| 50人 | 50個 |
| 500人 | 500個 |
全員が互いに通信する場合、必要な鍵の総数は 個になります。
| 人数 | 必要な鍵の総数 |
|---|---|
| 5人 | 10個 |
| 10人 | 45個 |
| 100人 | 4,950個 |
第4章で学んだ専用線の回線数と同じ計算式です。人数が増えると、鍵の数が急激に増えるという構造が共通しています。
⑤ 代表的なアルゴリズム
共通鍵暗号方式に採用される代表的なアルゴリズムを以下に示します。
| 名称 | 内容 |
|---|---|
| DES(Data Encryption Standard) | IBM社が開発した共通鍵暗号方式のアルゴリズム。十分な暗号強度が確保できないため、現在ではAESやトリプルDESなどが利用されている |
| AES(Advanced Encryption Standard) | 米国政府が共通鍵暗号方式の標準規格として開発したアルゴリズム。DESの信頼性がコンピュータの性能の向上に伴って低下し始めたころから、その後継となるべく開発された |
⑥ DESからAESへの流れ
| 段階 | 内容 |
|---|---|
| ① | IBM社がDESを開発。標準規格として広く使われる |
| ② | コンピュータの性能向上により、DESの信頼性が低下 |
| ③ | 当面の対策としてトリプルDES(DESを3回重ねる)が使われる |
| ④ | 米国政府が後継としてAESを開発 |
「コンピュータが速くなったから、暗号が破られるようになった」——この因果関係が、DESが退いた理由です。前のテーマで見たとおり、鍵の長さが安全性を決めるため、計算能力の向上は暗号の寿命を縮めます。
⑦ どこで使われているか
共通鍵暗号方式は、処理が高速なので、大量のデータを暗号化する用途に向いています。
| 用途 | なぜ共通鍵か |
|---|---|
| ファイルやディスクの暗号化 | データ量が多く、速度が要る |
| 無線LANの通信(WPA2、WPA3) | 大量の通信を暗号化する |
| VPNの通信 | 同上 |
| SSL/TLSのデータ部分 | 同上 |
第6節で学ぶ無線LANの暗号化が「無線LAN端末とアクセスポイントの間を共通鍵暗号方式で暗号化する」とされていたのは、この速度の要求によります。
⑧ 2つの名前
共通鍵暗号方式は、次の別名でもよばれます。
| 別名 | 由来 |
|---|---|
| 秘密鍵暗号方式 | 鍵を秘密にするため |
| 対称鍵暗号方式 | 暗号化と復号で同じ鍵を使う(対称である)ため |
公開鍵暗号方式で使う「秘密鍵」とは別のものなので、混同しないよう注意してください。試験では「共通鍵暗号方式」という呼び方が使われます。
具体例
設例 共通鍵暗号方式
> 次の記述の正誤を判定せよ。(令和元年度第19問)
> 共通鍵暗号方式は、暗号化と復号に共通鍵を用いる方式である。この方式では、送信者と受信者はあらかじめ共通鍵を共有しておく必要がある。
解答 ○
共通鍵暗号方式の定義と、その最大の制約を正しく述べた記述です。
鍵の数を計算する
社員10名の会社で、全員が互いに暗号化してやり取りする場合を考えます。
共通鍵暗号方式の場合
必要な鍵の数は、
(個)
45個の鍵を、それぞれの組で安全に共有し、管理しなければなりません。
1人が管理する鍵の数
各社員は、自分以外の9人との鍵を持つので9個です。
社員が増えたら
| 人数 | 鍵の総数 | 1人あたり |
|---|---|---|
| 10人 | 45個 | 9個 |
| 20人 | 190個 | 19個 |
| 50人 | 1,225個 | 49個 |
| 100人 | 4,950個 | 99個 |
新しく1人入社するたびに、既存の全員と鍵を共有し直す必要があります。50人の会社なら、1人増えるごとに50個の鍵を新たに作って配ることになります。
現実的でない
この計算から、共通鍵暗号方式だけで組織全体の通信を守るのは非現実的だと分かります。
だからこそ、次のテーマで学ぶ公開鍵暗号方式が必要とされました。公開鍵暗号方式なら、1人が管理する鍵は自分の秘密鍵1個だけで済みます。
それでも共通鍵が使われ続ける理由
| 理由 | 内容 |
|---|---|
| 速い | 大量のデータを暗号化できる |
| 鍵の共有さえ解決すれば問題ない | その解決策がセッション鍵暗号方式 |
実際のインターネット通信では、公開鍵暗号方式で共通鍵を安全に渡し、そのあとのデータは共通鍵で高速に暗号化するという組み合わせが使われています。これがこの節の最後に学ぶセッション鍵暗号方式です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a 共通鍵暗号方式は仕組みが単純であるため、高速な処理を実現できる。
> b DESは米国政府が標準規格として開発したアルゴリズムであり、AESの後継として開発された。
> c 共通鍵暗号方式では、1人の受信者が多くの送信者と通信する場合、送信者の数だけ共通鍵を管理する必要がある。
解答 a:○ b:× c:○

共通鍵暗号方式
試験のポイント
| 誰の鍵かが違う |
| 「受信者の秘密鍵で暗号化」 | どちらの鍵かが違う |
| 「送信者の秘密鍵で復号」 | 誰の鍵かが違う |
暗号化も復号も、使うのは「受信者の鍵」です。送信者の鍵は登場しません(デジタル署名では逆になりますが、それは第4節で学びます)。
③ 長所と短所
仕組みが複雑であるため処理が遅いですが、送信者と受信者による事前の鍵の共有は不要です。
また、1人の受信者が多くの送信者と通信する場合、受信者は自身の秘密鍵を1つだけ管理すればよく、鍵の管理が単純であるというメリットがあります。
| 長所 | 短所 |
|---|---|
| 事前の鍵の共有が不要 | 処理が遅い |
| 鍵の管理が単純(秘密鍵1つ) | 仕組みが複雑 |
④ 共通鍵暗号方式との比較
| 方式 | 使用する鍵 | 処理速度 | 受信者が管理する鍵の数 | アルゴリズム |
|---|---|---|---|---|
| 共通鍵暗号方式 | 暗号化、復号ともに共通鍵 | 速い | 多い(送信者の数分) | DES、AES |
| 公開鍵暗号方式 | 暗号化:受信者の公開鍵/復号:受信者の秘密鍵 | 遅い | 少ない(1つ) | RSA |
すべての行が正反対になっています。速度・鍵の数・アルゴリズムまで、きれいに対になっているので、どちらか一方を覚えればもう一方は導けます。
⑤ なぜ事前の共有が不要なのか
公開鍵は、その名のとおり公開してよい鍵です。誰でも入手できる場所に置いておけます。
| 鍵 | 扱い |
|---|---|
| 公開鍵 | 誰にでも渡してよい。公開鍵簿に載せておく |
| 秘密鍵 | 本人だけが持つ。絶対に渡さない |
送信者は、受信者の公開鍵を公開鍵簿から取ってきて暗号化します。事前に相談する必要はありません。
そして、その暗号文を復号できるのは受信者の秘密鍵だけです。公開鍵で暗号化したものは、公開鍵では復号できません。だから公開鍵が誰の手に渡っても安全なのです。
⑥ 公開鍵簿と認証局(CA)
図では、公開鍵は公開鍵簿(認証局(CA)が管理する)に置かれています。
なぜ管理者が要るのか——攻撃者が「これが私の公開鍵です」と偽って、自分の公開鍵を相手に渡せば、その相手が暗号化したデータを攻撃者が復号できてしまうからです。
その公開鍵が本当にその人のものかを保証する仕組みが必要になります。これが認証局(CA)であり、第4節で詳しく学びます。
⑦ 郵便受けにたとえる
公開鍵暗号方式は、投函口が開いた郵便受けにたとえられます。
| たとえ | |
|---|---|
| 公開鍵 | 郵便受けの投函口。誰でも手紙を入れられる |
| 秘密鍵 | 郵便受けの扉の鍵。持ち主だけが開けられる |
誰でも手紙を入れられる(=公開鍵で暗号化できる)が、取り出せるのは鍵を持つ本人だけ(=秘密鍵でしか復号できない)。この構造が、事前の鍵共有を不要にしています。
⑧ 代表的なアルゴリズム
公開鍵暗号方式に採用される代表的なアルゴリズムを以下に示します。
| 名称 | 内容 |
|---|---|
| RSA(Rivest Shamir Adleman) | 公開鍵暗号方式の事実上の標準であるアルゴリズム。解読しにくいアルゴリズムとして知られ、その難しさは大きな数の素因数分解を行う必要があることに起因している |
⑨ なぜ素因数分解なのか
大きな2つの素数をかけ算するのは簡単ですが、その積から元の2つの素数を求めるのは極端に難しい——この非対称性が、RSAの安全性の根拠です。
| 向き | 難しさ |
|---|---|
| (かけ算) | 簡単 |
| から と を求める(素因数分解) | きわめて難しい |
たとえば は暗算でもできますが、323から17と19を導くのは試行錯誤が要ります。これが数百桁の数になれば、現代の計算機でも現実的な時間では解けません。
「一方向は簡単だが、逆方向はきわめて難しい」——この性質を持つ計算を利用しているのが、公開鍵暗号方式です。
RSAの名前は、開発した3人の研究者(Rivest、Shamir、Adleman)の頭文字を並べたものです。
具体例
設例 公開鍵暗号方式の鍵の使い方
> 次の記述の正誤を判定せよ。(令和元年度第19問 改題)
> イ 公開鍵暗号方式では、送信者は送信データを受信者の公開鍵で暗号化し、それを受け取った受信者は、ペアとなる送信者の秘密鍵で復号する。
> ウ 公開鍵暗号方式は、暗号化と復号に2個1組の異なる鍵を用いる方式である。この方式では、データを送信する時には送信者の公開鍵を使う。
解答 イ:× ウ:×
2つの誤りのパターン
| 選択肢 | 誤っている部分 | 正しくは |
|---|---|---|
| イ | 「送信者の秘密鍵で復号」 | 受信者の秘密鍵 |
| ウ | 「送信者の公開鍵を使う」 | 受信者の公開鍵 |
どちらも「送信者」と「受信者」が入れ替えられています。
確実に取るための覚え方
「暗号化も復号も、受信者の鍵」——これを一息で言えるようにしてください。
より細かくは、
| 動作 | 使う鍵 | 誰が持っているか |
|---|---|---|
| 暗号化 | 受信者の公開鍵 | 誰でも入手できる |
| 復号 | 受信者の秘密鍵 | 受信者だけが持つ |
「送信者」という語が出てきた時点で、公開鍵暗号方式の暗号化の説明としては誤りだと判断できます。
ただし、デジタル署名では逆になる
第4節で学ぶデジタル署名では、
| 動作 | 使う鍵 |
|---|---|
| 署名の作成 | 送信者の秘密鍵 |
| 署名の検証 | 送信者の公開鍵 |
と、送信者の鍵を使います。同じ公開鍵暗号方式を使いながら、目的が違うと鍵の使い方が逆になるのです。
| 目的 | 誰の鍵か | なぜか |
|---|---|---|
| 秘密にしたい(暗号化) | 受信者の鍵 | 受信者だけが読めればよい |
| 本人だと示したい(署名) | 送信者の鍵 | 送信者だけが作れることを示す |
この対比は混乱のもとですが、「何を達成したいか」から考えれば導けます。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a 公開鍵暗号方式では、送信者と受信者による事前の鍵の共有は不要である。
> b 公開鍵暗号方式は共通鍵暗号方式に比べて処理が速い。
> c RSAの解読の難しさは、大きな数の素因数分解を行う必要があることに起因している。
解答 a:○ b:× c:○

公開鍵暗号方式
試験のポイント
| 鍵の管理が複雑(事前共有が必要) |
| 公開鍵暗号方式 | 鍵の管理が容易(事前共有が不要) | 低速 |
長所と短所が、ちょうど補い合う形になっていることに注目してください。だからこそ組み合わせる意味があります。
③ 各暗号方式の役割
セッション鍵暗号方式では、送信するデータ自体の暗号化を共通鍵暗号方式で行い、データの暗号化に用いる共通鍵を公開鍵暗号方式で暗号化して事前に共有します。
| 暗号方式 | 活かすメリット | 担当する役割 |
|---|---|---|
| ① 共通鍵暗号方式 | 処理が速い | データ自体の暗号化 |
| ② 公開鍵暗号方式 | 事前の鍵の共有が不要 | 共通鍵の共有 |
それぞれの長所だけを使っているのがこの方式の巧妙なところです。
④ 処理手順
セッション鍵暗号方式の処理手順を以下に示します。
| 順番 | 動き |
|---|---|
| ① | 送る側が、その通信かぎりの共通鍵(セッション鍵)をひとつ作る |
| ② | その鍵を、相手の公開鍵でくるんで相手に渡す |
| ③ | 受け取った側は、自分の秘密鍵でほどいて中の共通鍵を取り出す |
| ④ | 以後の本文は、その共通鍵でかけたり外したりする |
| ⑤ | 通信が終わったら、両方がその鍵を捨てる |
※セッション鍵(共通鍵)は通信終了時に破棄されます。
⑤ ②と③が公開鍵暗号方式
手順のうち、公開鍵暗号方式を使っているのは②と③だけです。
| 手順 | 使う方式 | 暗号化の対象 |
|---|---|---|
| ②③ | 公開鍵暗号方式 | セッション鍵(短い) |
| ④ | 共通鍵暗号方式 | メッセージ(長い) |
遅い方式は、短いものを1回だけ運ぶのに使う——これが効率のよさの理由です。
⑥ 「使い捨て」であることの意味
セッション鍵は使い捨てで、通信終了時に破棄されます。
| 効果 | 内容 |
|---|---|
| 鍵が漏れても被害が限定される | その1回の通信だけ |
| 長期間同じ鍵を使う危険がない | 解析される前に捨てられる |
| 鍵を保管する必要がない | 管理の手間が生じない |
session は「一続きの時間」という意味です。1回の通信のあいだだけ有効な鍵、という性格がそのまま名前になっています。
⑦ 実際にどこで使われているか
セッション鍵暗号方式は、私たちが日常的に使っています。
| 場面 | 使われ方 |
|---|---|
| HTTPSでWebサイトを見る | SSL/TLSがこの方式を使っている |
| ネット通販でカード番号を送る | 同上 |
| 銀行のオンラインバンキング | 同上 |
第4節で学ぶSSLの機能に「データの暗号化にはセッション鍵暗号方式が用いられている」とあるのは、このことです。
ブラウザの鍵マークが出ているとき、この手順が裏で実行されています。
⑧ 3つの方式を1枚にまとめる
| 方式 | 暗号化 | 復号 | 速度 | 鍵の共有 |
|---|---|---|---|---|
| 共通鍵暗号方式 | 共通鍵 | 共通鍵 | 速い | 事前共有が必要 |
| 公開鍵暗号方式 | 受信者の公開鍵 | 受信者の秘密鍵 | 遅い | 不要 |
| セッション鍵暗号方式 | データ:共通鍵/鍵:受信者の公開鍵 | データ:共通鍵/鍵:受信者の秘密鍵 | 実用的 | 不要 |
第1節の3大対策の表で、暗号化の具体的な技術として「共通鍵暗号方式/公開鍵暗号方式/セッション鍵暗号方式」の3つが挙げられていたのは、この3つを指しています。
具体例
設例 セッション鍵方式
> 次の記述の正誤を判定せよ。(令和元年度第19問)
> セッション鍵方式は、共通鍵暗号方式の長所と公開鍵暗号方式の長所を組み合わせた方式である。
解答 ○
「長所を組み合わせた」という表現が、この方式の本質を言い当てています。
なぜ「長所と長所」なのか
| 使う長所 | どちらの方式から |
|---|---|
| 処理が速い | 共通鍵暗号方式 |
| 事前の鍵共有が不要 | 公開鍵暗号方式 |
短所は、それぞれ相手の長所で打ち消されています。
| 短所 | どう打ち消されるか |
|---|---|
| 共通鍵の「事前共有が必要」 | 公開鍵暗号方式で鍵を安全に渡す |
| 公開鍵の「処理が遅い」 | 短い鍵を1回だけ運ぶので問題にならない |
HTTPSの通信を1回分、追いかけてみる
ブラウザでショッピングサイトを開いたときに、裏で何が起きているかを見てみましょう。
| 順番 | 動き | 使われる技術 |
|---|---|---|
| ① | サーバの証明書を受け取る | CA(認証局)が発行 |
| ② | 証明書からサーバの公開鍵を取り出す | サーバ認証 |
| ③ | ブラウザがセッション鍵を生成する | — |
| ④ | セッション鍵をサーバの公開鍵で暗号化して送る | 公開鍵暗号方式 |
| ⑤ | サーバが自分の秘密鍵で復号し、セッション鍵を得る | 公開鍵暗号方式 |
③〜⑤が一瞬で終わる
この手順は、Webページを開くたびに実行されています。利用者はまったく意識しませんが、ミリ秒単位で完了しています。
④⑤を毎回やらない理由
もし全通信を公開鍵暗号方式で行えば、画像の1枚1枚まで遅い処理を通ることになり、Webページの表示に何十秒もかかります。
最初の1回だけ遅い処理をして、あとは速い処理に切り替える——この設計によって、安全性と速度を両立しています。
中小企業への助言として
自社のWebサイトをHTTPS化するかどうか、という相談を受けた場合、次の点を説明できます。
| 論点 | 内容 |
|---|---|
| 何が守られるか | 通信経路での盗聴と改ざん |
| 費用 | 証明書の取得費用(無償のものもある) |
| 速度への影響 | セッション鍵方式のため、実用上の問題はない |
| やらないリスク | ブラウザに「保護されていない通信」と表示される |
最後の点が現在では決定的です。HTTPのままのサイトは、ブラウザが警告を出すため、訪問者に不信感を与えます。第13章で学ぶデジタルマーケティングの観点からも、HTTPS化は前提条件になりつつあります。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a セッション鍵暗号方式では、送信するデータ自体の暗号化を共通鍵暗号方式で行う。
> b セッション鍵は、受信者側の秘密鍵で暗号化して受信者に送信される。
> c セッション鍵は通信終了時に破棄される。
解答 a:○ b:× c:○
セッション鍵暗号方式(ハイブリッド方式)(1/2)
セッション鍵暗号方式(ハイブリッド方式)(2/2)
試験のポイント

 科目別の正答率と連続学習日数がマイページに出るので、次にどの科目をやるかで迷いません。プレミアム限定
プレミアムプラン
¥9,800〜/ 買い切り・自動更新なし(税込)
決済はStripe(世界最高水準・PCI-DSS準拠)で安全に処理されます。カード情報は当サービスに保存されません。
| ⑥ |
| 以降、すべての通信をセッション鍵で暗号化する |
| 共通鍵暗号方式 |
| ⑦ | ブラウザを閉じると、セッション鍵が破棄される | — |
