セキュリティ
下の動画はこの節の解説ではありません。 解説動画の雰囲気を知っていただくための見本として、「AI・機械学習」の動画を再生します。
この節の解説動画はプレミアム限定です。プレミアムなら全科目・全節が見放題!
プレミアムで見る暗号化は情報を読まれないようにする技術、認証は相手を確かめる技術でした。残る3本目の柱が、そもそも入らせないための技術——アクセスコントロールです。この節では、社内ネットワークと外部を隔てるファイアウォールから始めて、通信を代理するプロキシサーバ、Webアプリケーションを守るWAF、公開サーバを置くための区画であるDMZ、そして侵入を見張るIDSとIPSを順に学びます。IDSとIPSの違いは令和5年度に、DMZは令和2年度・5年度に問われた頻出論点です。「検知するだけか、遮断までするか」という1点で見分けられます。


簡単にいうと
社内ネットワークと外のインターネットの境目に立つ門番、それがファイアウォール!名前は「防火壁」。火が燃え広がらないように壁を立てる、というイメージだね。
① 不正アクセスとは
コンピュータに対して、与えられた権限以上の操作を行うことを不正アクセスといいます。
不正アクセスには、なりすまし(他人のID/パスワードを不正に利用する行為)やセキュリティホール(プログラムの不備等)を攻撃して侵入する行為などがあります。
不正アクセスに対抗するためには、アクセスコントロールの技術の導入が重要となります。
② 2つの侵入経路
| 手口 | 内容 | 対抗する技術 |
|---|---|---|
| なりすまし | 他人のID/パスワードを不正に利用する | 第3節のユーザ認証(二要素認証など) |
| セキュリティホールの攻撃 | プログラムの不備を突いて侵入する | パッチの適用、ファイアウォール、IDS/IPS |
セキュリティホール
具体例
ファイアウォールの設定を読み解く
従業員40名の会社のファイアウォール設定を見てみます。
| 番号 | 方向 | 送信元 | 送信先 | ポート | 動作 |
|---|---|---|---|---|---|
| 1 | 内→外 | 社内LAN | すべて | 80、443 | 許可 |
| 2 | 内→外 | 社内LAN |
不正アクセスとファイアウォール(1/2)
不正アクセスとファイアウォール(2/2)

試験のポイント

簡単にいうと
プロキシサーバは「代理人」。社員の代わりにインターネットへ出ていくんだ。代理を立てると、安全になるだけじゃなく、速くもなるし、統制も効く。一石三鳥だよ!
① プロキシサーバ(代理サーバ)の機能
インターネットとのやり取りを仲介する機能です。
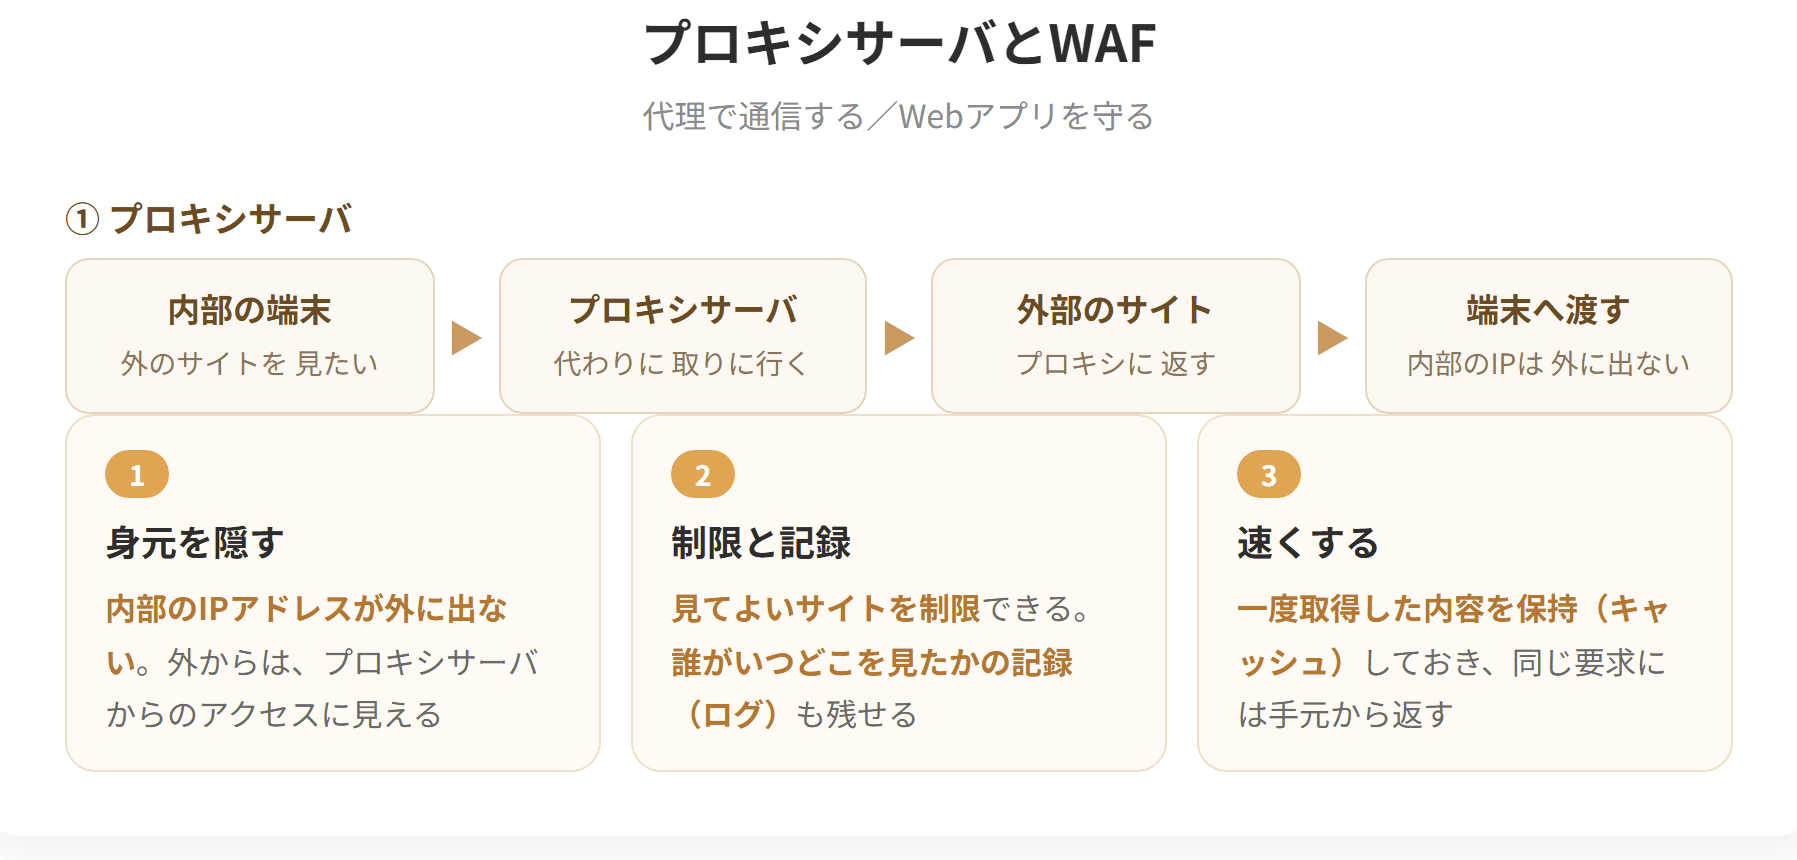
企業内のクライアントPCは、プロキシサーバにアクセス要求を送信し、プロキシサーバが代理でインターネット上のサーバにアクセスします。インターネット上のサーバは、プロキシサーバに結果を送信し、プロキシサーバが代理でクライアントに応答します。
② やり取りの流れ
| 順番 | 動き |
|---|---|
| ① | ブラウザがプロキシサーバにリソースの取得を要求する |
簡単にいうと
公開サーバを社内に置くと、そこから侵入されたときに社内が丸見えになる。かといって外に放り出すのも危ない。そこで「中でも外でもない区画」を作ったのがDMZだよ!
① DMZ(DeMilitarized Zone:非武装地帯)とは
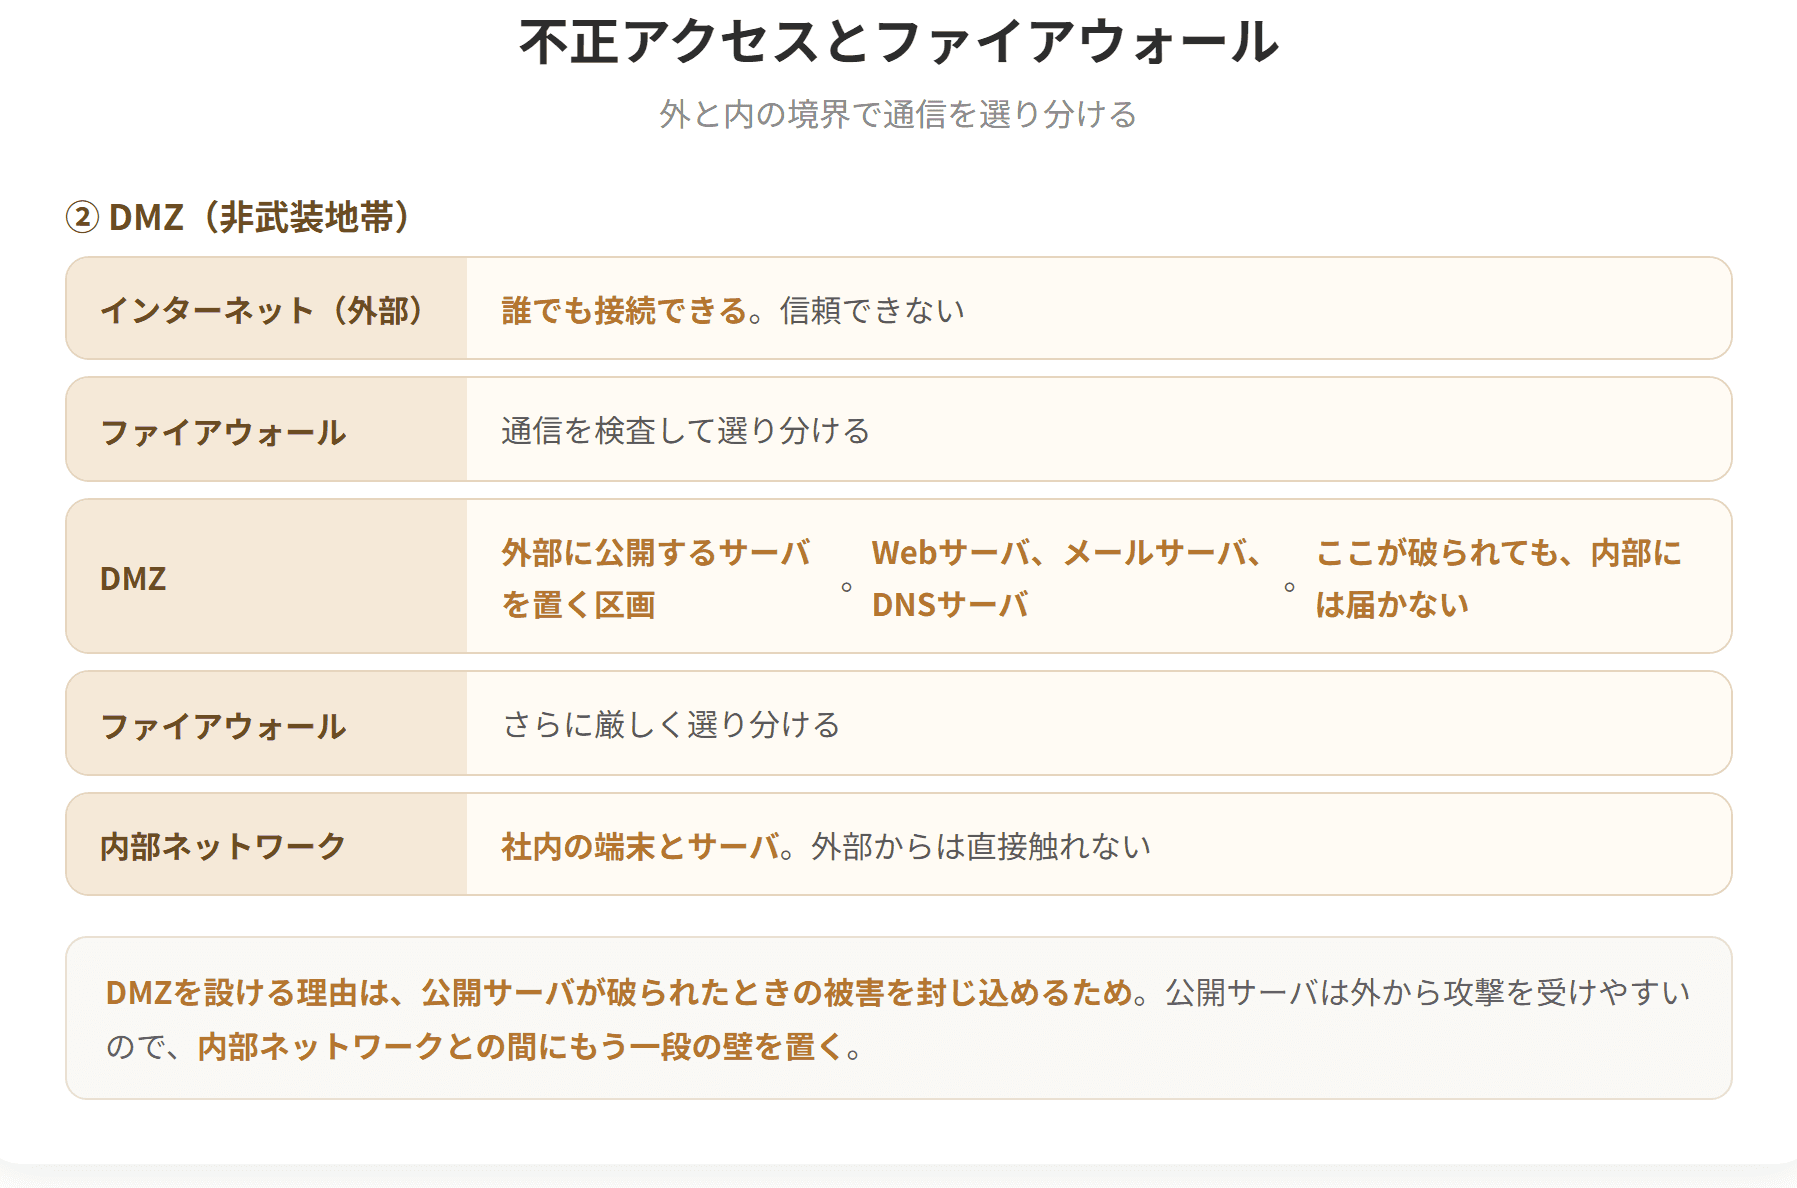
インターネット上に公開されたサーバへの不正アクセスを防ぐために、外部ネットワークと内部ネットワークの中間に設けられたネットワーク上のセグメント(区域)のことです。
社内ネットワークをインターネットに接続する際に、Webサーバやメールサーバなどインターネットに公開しなければならないサーバは、DMZに設置するのが望ましいとされます。
② なぜ中間に置くのか
公開サーバをどこに置くか、3つの選択肢を比べてみます。
| 置き場所 | 問題 |
|---|---|
| 内部ネットワーク |
簡単にいうと
IDSは「見つけて知らせる」、IPSは「見つけて止める」!DetectionとPreventionの違いだよ。そして、それらのログをまとめて分析するのがSIEM。
① IDS(Intrusion Detection System)
ネットワークへの不正侵入を監視し、不正侵入を検知した場合に管理者に通知する侵入検知システムです。
不正アクセスに関するデータベース(シグネチャデータベースという)をもち、事前に設定した不正アクセス検出ルールに基づく事象を検知します。
② なぜファイアウォールだけでは足りないのか
アクセス制御はファイアウォールを用いることにより実現することができますが、すべての不正アクセスをファイアウォールで遮断できるとは限りません。
IDSはファイアウォールで遮断できない攻撃に対し、現在のアクセス状況を監視し不正アクセスを検出する機能をもちます。
| 技術 |
|---|

動画・テキスト・過去問・AI添削まですべて網羅!
予備校代の1/10以下で、独学の不安をまるごと解決できます

 全7科目536節の解説動画539本・合計約41時間が見放題。連続再生・ブックマーク再生で、移動中も1本5分前後で進められます。プレミアム限定
 令和3〜7年度の1次過去問1,116問を、科目別・年度別に無制限で演習。問題の図・表と解説つきで、間違えた問題はマイページに残ります。プレミアム限定
 2次は事例I〜IVの114設問に何度でも書いて出せます。AIが設問ごとの基準で採点し、改善点は「どう書き直すか」の例と模範解答つき。プレミアム限定
 科目別のテキストPDFをダウンロードできます。印刷して書き込む、タブレットで持ち歩くなど、好きな使い方で。プレミアム限定
第2章で学んだパッチ(プログラムの一部を更新してバグ修正や機能更新を行うデータ)が、この対策にあたります。セキュリティホールが見つかったら、速やかにパッチを適用する——これが基本的な対処です。
③ ファイアウォール
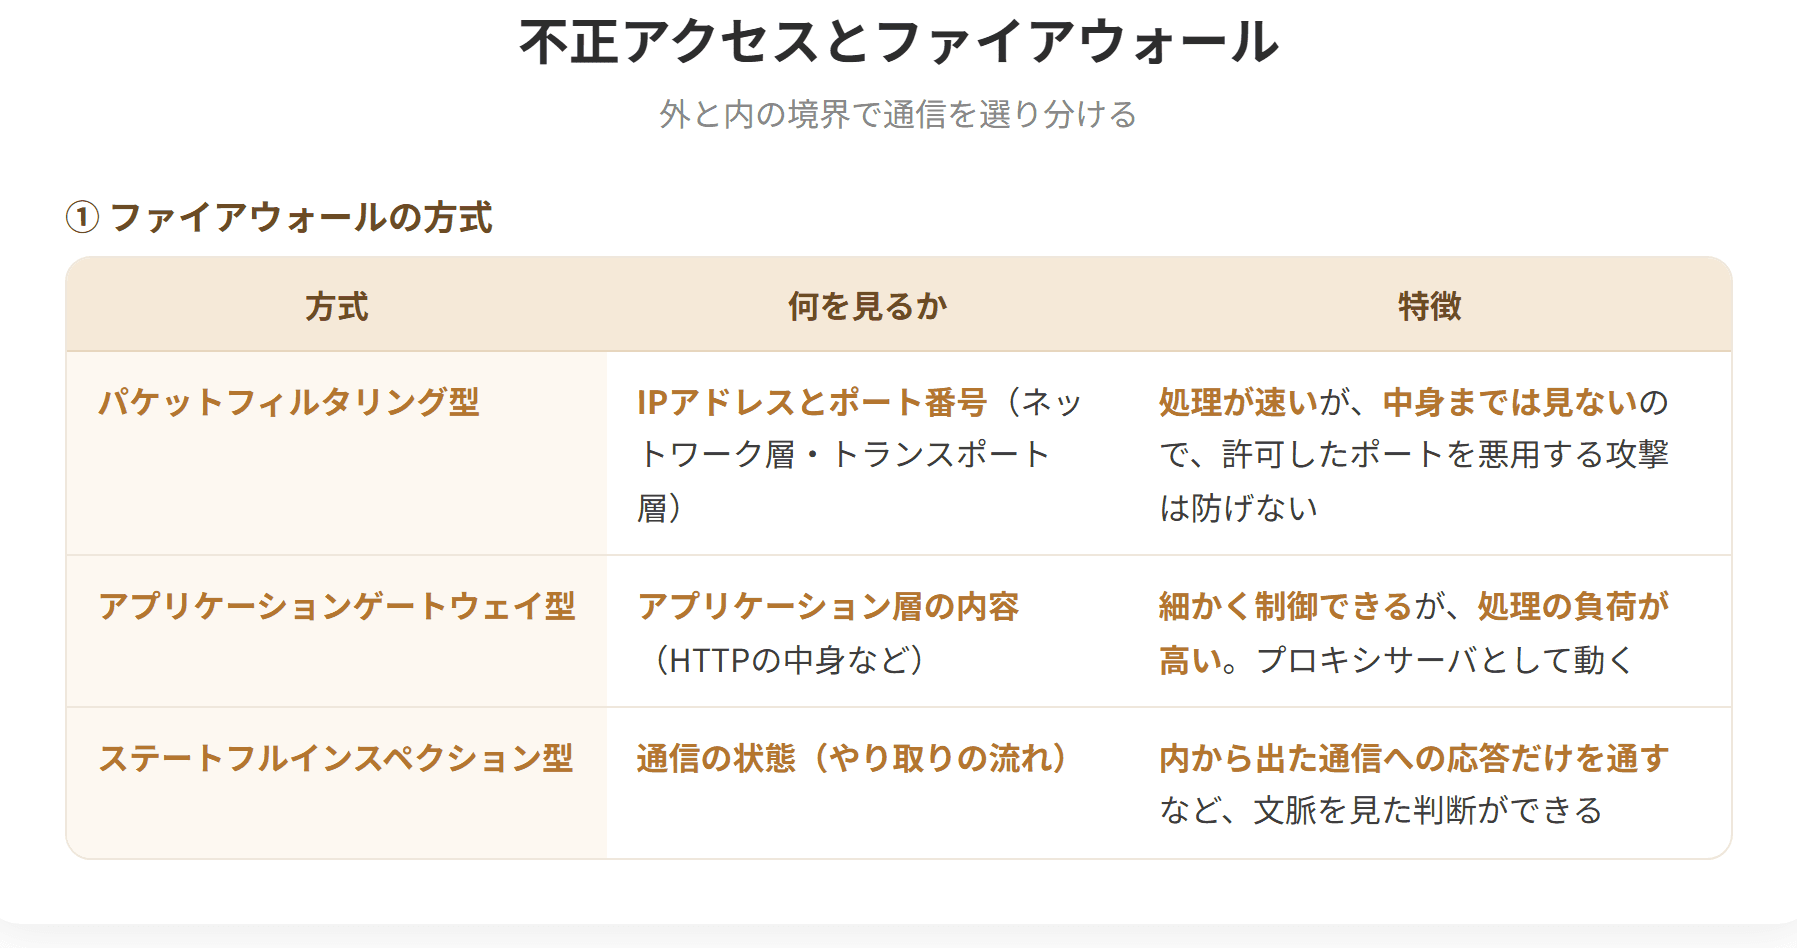
組織内部のLANと、その外部に広がるインターネットとの間に、外部からの不正なアクセスを防ぐ目的で設置されるルータやコンピュータ、またはその機能的役割のことです。
外から入ってくるデータを見張り、怪しいものを見つけてそこで止める役目です。インターネット越しに入り込まれて、データやプログラムを持ち出されたり書き換えられたりするのを防ぎます。
また企業内部からの不用意な情報の流出を防止するための機能もあわせもちます。
④ 双方向を見張る
定義文の最後の一文が重要です。ファイアウォールは外から中への攻撃だけを見ているのではありません。
| 方向 | 防ぐもの |
|---|---|
| 外部 → 内部 | 外部からの不正なアクセス要求パケット |
| 内部 → 外部 | 内部からの不正なアクセス要求パケット(不用意な情報の流出) |
内部からの流出を防ぐという機能は、
といった場面で効きます。
⑤ 正当なパケットは通す
ファイアウォールは、すべての通信を止めるわけではありません。
| パケット | 扱い |
|---|---|
| 正当なパケット | 通過させる(双方向) |
| 不正なアクセス要求パケット | 遮断する |
通すべきものは通し、止めるべきものを止める——この判断が、次に学ぶパケットフィルタリング機能です。
⑥ パケットフィルタリング機能
パケットの宛先(送信先のIPアドレスや送信元のIPアドレスなど)を調べて、通過させてよいパケットは通過させ、通過させてはいけないパケットは通過させない機能です。
外部とのやり取りを制限することで、内部の情報などを保護します。
⑦ 何を見て判断するのか
| 見る情報 | 判断の例 |
|---|---|
| 送信元のIPアドレス | 特定の地域からのアクセスを拒否する |
| 送信先のIPアドレス | 社内の特定サーバへのアクセスを制限する |
| ポート番号 | Webの80番と443番だけ通し、他は遮断する |
第5章で学んだポート番号の知識が、ここで生きてきます。
| 設定 | 意味 |
|---|---|
| 80番と443番だけ許可 | Webの閲覧だけ許す |
| 25番を遮断 | メールの送信を禁止する |
| 23番を遮断 | Telnetによる遠隔操作を禁止する |
⑧ 設計の基本——拒否を既定にする
ファイアウォールの設定には、2つの考え方があります。
| 方針 | 内容 | 評価 |
|---|---|---|
| 原則許可、例外を拒否 | 基本は通し、危ないものだけ止める | 危険(想定外のものが通る) |
| 原則拒否、例外を許可 | 基本は止め、必要なものだけ通す | 推奨される |
第2章で学んだ最小権限の原則と同じ考え方です。必要なものだけを許すという設計にしておけば、新しい攻撃手法が現れても、そもそも通り道がありません。
⑨ ファイアウォールの限界
ファイアウォールは万能ではありません。
| 防げないもの | 理由 |
|---|---|
| 許可したポートを通る攻撃 | 80番を開けていれば、Webアプリへの攻撃は通る |
| 内部の人による不正 | そもそも内部からの正規のアクセス |
| 従業員がマルウェアに感染 | メールやWebから入ってくる |
| 無線LAN経由の侵入 | ファイアウォールを経由しない |
1つ目への対策が、次のテーマで学ぶWAFです。4つ目への対策が、第6節で学ぶ無線LANのセキュリティです。
第1節で見た多層防御——1つの対策では守りきれないから重ねる——という考え方が、ここでも当てはまります。
| 25、110、587 |
| 許可 |
| 3 | 内→外 | 社内LAN | すべて | 53 | 許可 |
| 4 | 外→内 | すべて | Webサーバ | 443 | 許可 |
| 5 | すべて | すべて | すべて | すべて | 拒否 |
5番目が「原則拒否」
上から順に判定し、どれにも当てはまらなければ5番で拒否されます。これが「原則拒否、例外を許可」の実装です。
この設定から読み取れること
| 読み取れること | 根拠 |
|---|---|
| 社員はWebを閲覧できる | 1番 |
| 社員はメールを送受信できる | 2番 |
| ファイル転送(FTP)はできない | 20・21番の許可がない |
| 社外から社内の端末にアクセスできない | 4番以外の外→内がない |
| 外部から自社Webサーバは見られる | 4番 |
想定される質問への答え
「業務でファイル転送が必要になった」
| 選択肢 | 評価 |
|---|---|
| 20・21番を全開放する | 危険。FTPは暗号化されない |
| 特定の相手先だけFTPSを許可する | 妥当 |
| クラウドのファイル共有を使う | より簡単で安全なことが多い |
「穴を開ける」前に、代替手段を検討する——これが実務的な判断です。
設定変更の記録を残す
| 記録すべきこと | なぜ |
|---|---|
| いつ、誰が、何を変えたか | 問題が起きたときに追跡できる |
| なぜ変えたか | 不要になったときに閉じられる |
| いつまで必要か | 一時的な開放を閉じ忘れない |
3つ目がとくに重要です。「一時的に開けます」と言って開けたポートが、何年も開いたままになっている——という状態は珍しくありません。
第12章で学ぶIT資産管理の一環として、定期的に設定を棚卸しすることが推奨されます。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a 不正アクセスとは、コンピュータに対して与えられた権限以上の操作を行うことである。
> b ファイアウォールは、外部からの不正アクセスを防ぐだけでなく、内部からの不用意な情報の流出を防止する機能もあわせもつ。
> c パケットフィルタリング機能では、パケットの内容を解析して不正なSQL文を検知する。
解答 a:○ b:○ c:×
| ② | プロキシサーバが代理でインターネット上のWebサーバにリソースを要求する |
| ③ | Webサーバがプロキシサーバにリソースを返す |
| ④ | プロキシサーバが取得したリソースをブラウザに返送する |
Webサーバから見ると、クライアントはプロキシサーバになります。本当の利用者が誰なのかは見えません。
③ プロキシサーバを導入する3つの効果
プロキシサーバを導入することにより、次の3つの効果を得ることができます。
❶ 内部ネットワークのセキュリティ向上
企業内のクライアントPCがインターネットにアクセスする際、プロキシサーバが通信の代理を行うことで、内部ネットワークを隠蔽することが可能となり、外部からの不正アクセスに対するセキュリティを向上させることができます。
❷ アクセスの高速化
プロキシサーバには、一度アクセスしたWebページの情報などを保存しておくキャッシュ機能が備わっています。同一の資源にアクセスをする場合、インターネット上のサーバからではなく、プロキシサーバ上のキャッシュから情報を取得するため、アクセスが高速化されます。
❸ 統制力の強化
プロキシサーバには、URLリストとの照合によって不適切なWebサイトへのアクセスをブロックするURLフィルタリング機能が備わっています。
WebサイトのURLを事前に登録しておくことにより、業務中のPCの私的利用を防ぎ、組織としての統制力を強化することができます。
④ 3つの効果を整理する
| 効果 | 仕組み | 得られるもの |
|---|---|---|
| セキュリティ向上 | 内部ネットワークを隠蔽する | 外部から社内の構成が見えない |
| アクセスの高速化 | キャッシュ機能 | 2度目以降が速い |
| 統制力の強化 | URLフィルタリング機能 | 私的利用の防止 |
1つの仕組みで3つの効果——これがプロキシサーバの価値です。
⑤ キャッシュという発想の再登場
第1章で学んだキャッシュメモリ、ディスクキャッシュ、第2章のスプーリング——「一度使ったものを手元に置いておく」という発想が、ここでも使われています。
| 技術 | 手元に置くもの |
|---|---|
| キャッシュメモリ | 主記憶のデータ |
| ディスクキャッシュ | 補助記憶のデータ |
| プロキシサーバ | Webページの情報 |
同じものを何度も取りに行くのは無駄という共通の洞察から生まれた技術群です。
⑥ NAPTとの違い
第5章で学んだNAPTも「内部を隠す」働きをしました。プロキシサーバとの違いを整理しておきます。
| NAPT | プロキシサーバ | |
|---|---|---|
| 動く層 | ネットワーク層(IPアドレス・ポート番号) | アプリケーション層(HTTPなど) |
| 見ているもの | アドレスとポート番号 | 通信の中身(URLなど) |
| キャッシュ | できない | できる |
| URLフィルタリング | できない | できる |
上の層で動くほど、中身を理解して細かい判断ができる——第5章のOSI参照モデルで学んだ原則が、ここにも現れています。
⑦ WAF(Web Application Firewall)
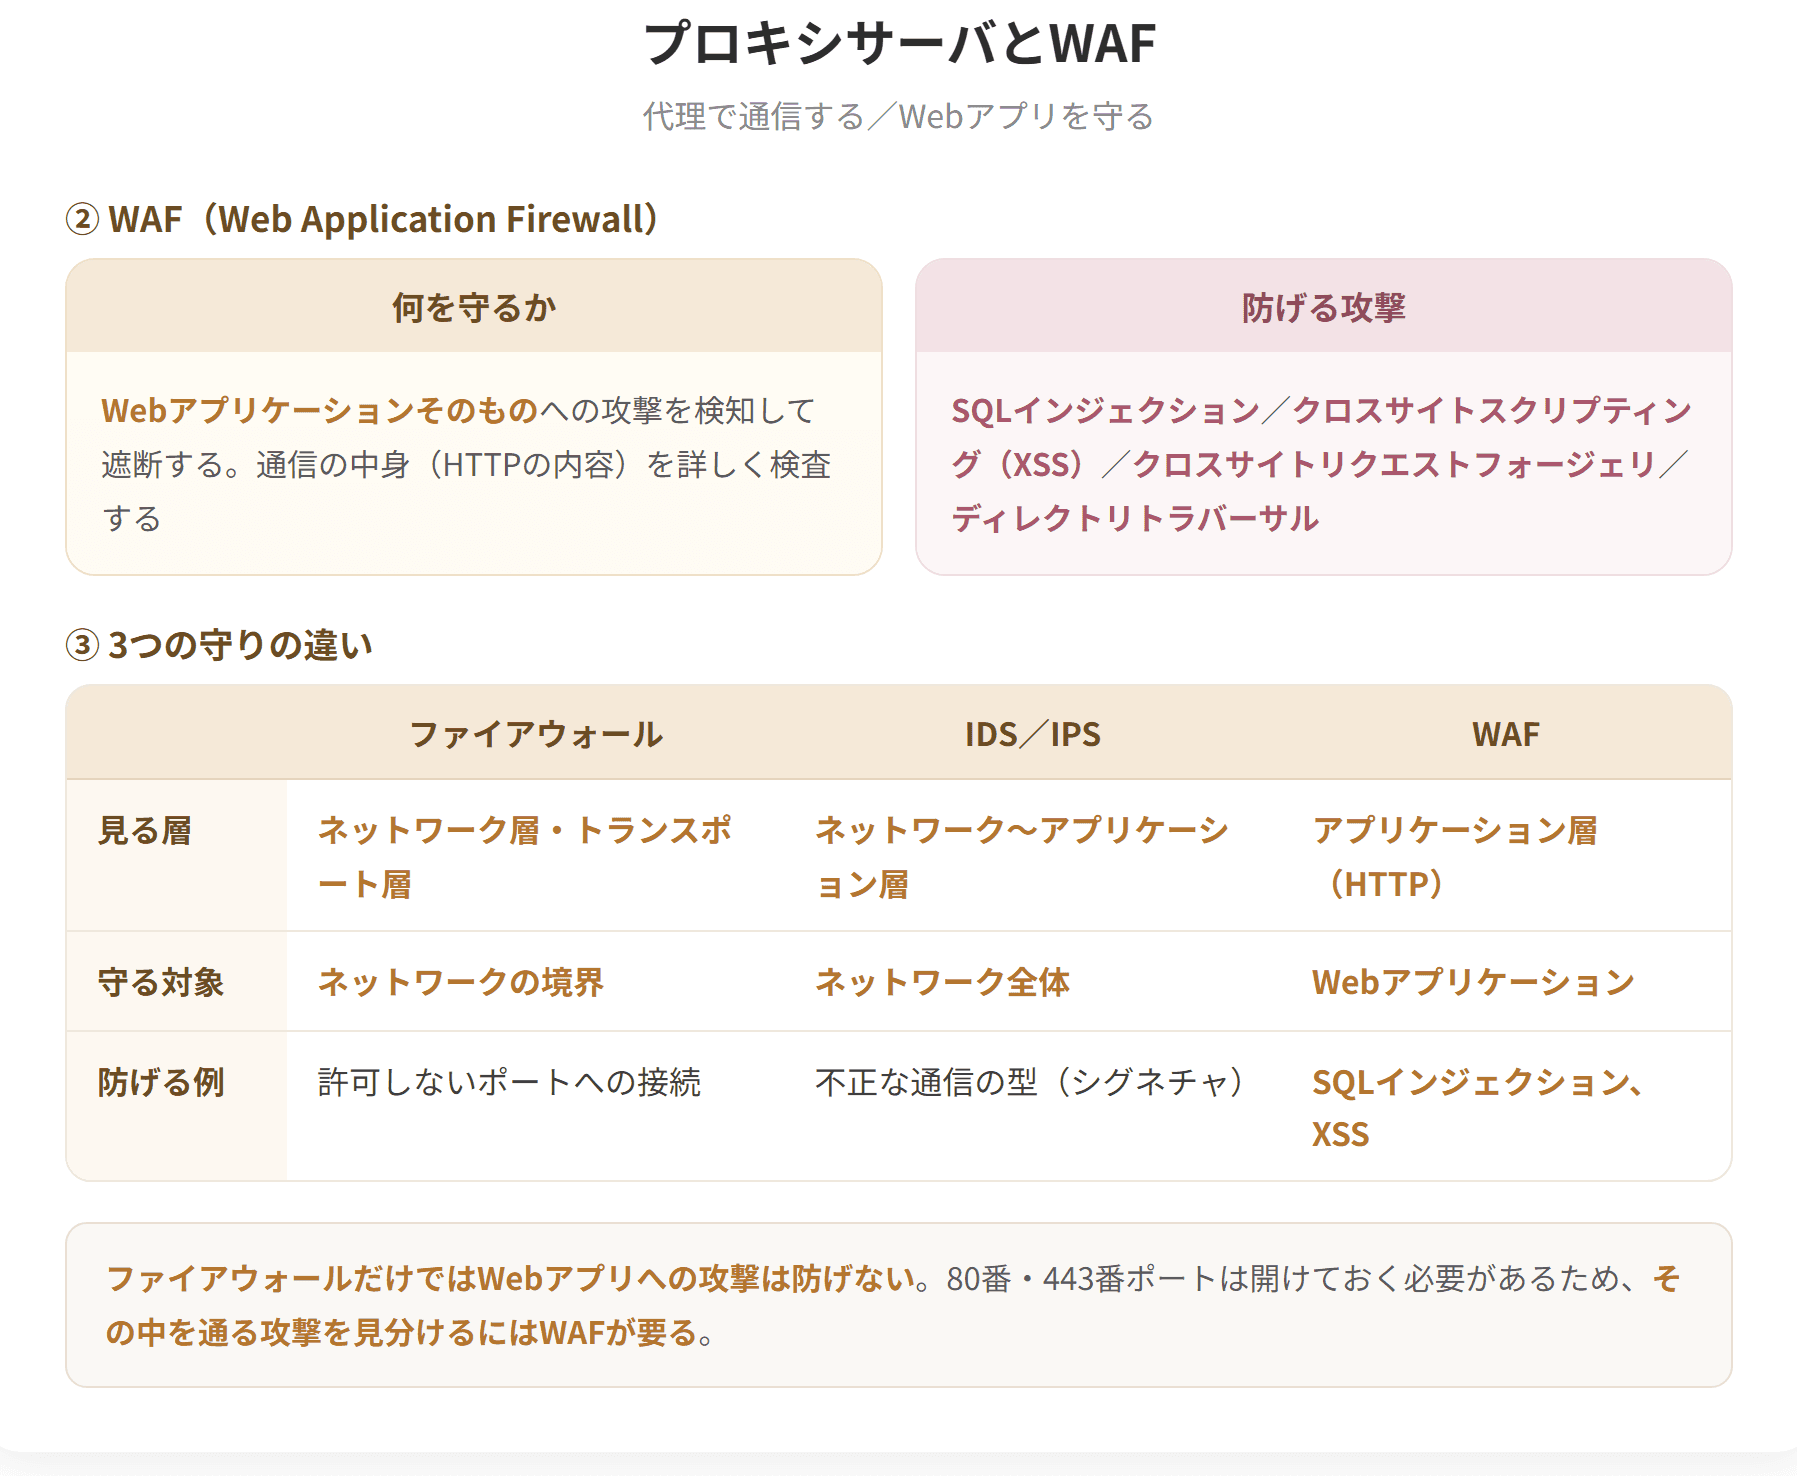
SQLインジェクション(不正なSQL文を送って攻撃する手法)などのWebアプリケーションへの攻撃を検知し、防御するシステムです。
HTTPやHTTPSトラフィックを監視し、不正なリクエストや不正な応答を識別するルールに基づいて動作します。不正なトラフィックを検出すると、そのリクエストをブロックしたり、アラートを発動させます。
⑧ なぜWAFが必要なのか
前のテーマで見たとおり、ファイアウォールは許可したポートを通る攻撃を防げません。
| 状況 | 結果 |
|---|---|
| Webサーバを公開するため443番を開けた | 443番を通る攻撃は素通りする |
Webサイトへの攻撃は、正規のWebアクセスと同じ443番を通ってきます。ポート番号だけを見るファイアウォールでは、区別がつきません。
そこで、HTTPの中身を見て判断する仕組みが必要になります。それがWAFです。
⑨ SQLインジェクション
不正なSQL文を送って攻撃する手法です。
第3章で学んだSQLの知識で考えてみましょう。ログイン画面のIDとパスワードを使って、次のようなSQLが組み立てられるとします。
```
SELECT * FROM 利用者 WHERE ID = '入力されたID' AND PW = '入力されたPW'
```
ここで、利用者がIDの欄にSQLの一部として解釈される文字列を入力すると、意図しない問い合わせが実行されてしまいます。
結果として、
| 起きうること |
|---|
| パスワードを知らなくてもログインできる |
| データベースの中身をすべて取り出される |
| データを書き換えられる、削除される |
という被害につながります。
⑩ 3つの防御を層で並べる
| 層 | 技術 | 見るもの |
|---|---|---|
| ネットワーク層 | ファイアウォール | IPアドレス、ポート番号 |
| アプリケーション層 | プロキシサーバ | URL |
| アプリケーション層 | WAF | HTTPリクエストの中身 |
上に行くほど細かく見る——この階段を理解しておけば、それぞれの役割分担が明確になります。
具体例
設例 WAFの定義
> 次の記述の正誤を判定せよ。(令和5年度第22問 改題)
> WAFは、SQLインジェクションなどのWebアプリケーションへの攻撃を検知し、防御するシステムである。
解答 ○
「Webアプリケーションへの攻撃」という部分が、WAFを他の技術と区別する決め手です。
似た用語を並べて区別する
| 用語 | 何を守るか | 何を見るか |
|---|---|---|
| ファイアウォール | ネットワーク全体 | IPアドレス、ポート番号 |
| WAF | Webアプリケーション | HTTPリクエストの中身 |
| プロキシサーバ | 内部ネットワーク | URL |
| IDS/IPS | ネットワーク全体 | 不正アクセスのパターン |
名前に「Web Application」が入っているのがWAFの目印です。
中小企業がWebサイトを公開する場面
自社のWebサイトを公開する際に、どこまで対策すべきかを考えます。
サイトの性格による
| サイトの性格 | 必要な対策 |
|---|---|
| 会社案内だけ(入力フォームなし) | ファイアウォール+パッチの適用 |
| 問い合わせフォームがある | +入力値の検証 |
| 会員登録、ログインがある | +WAFの検討 |
| クレジットカード情報を扱う | WAFは実質必須 |
入力欄があるかどうかが分かれ目
SQLインジェクションは、利用者が入力した値がSQL文に組み込まれることで成立します。したがって、入力欄がないサイトでは起こりません。
逆にいえば、入力欄を1つ作った時点で、この脅威が生じます。
根本的な対策は開発側にある
| 対策 | 効果 |
|---|---|
| 入力値を適切に処理する(プレースホルダの使用) | 根本的に防げる |
| WAFを導入する | 検知して遮断する |
| 両方 | 推奨 |
WAFは「保険」であって「根治」ではありません。プログラムの作りが正しければ、そもそもSQLインジェクションは成立しないからです。
診断士として助言する際は、
1. まず開発側に適切な実装を求める
2. そのうえでWAFを補完的に使う
という順番を示すのが適切です。技術で後から塞ぐより、最初から穴を作らない——これは運営管理で学ぶ「源流管理」の考え方と同じです。
プロキシサーバの導入で起きる変化
| 導入前 | 導入後 |
|---|---|
| 各端末が直接インターネットへ | すべてプロキシサーバ経由 |
| 誰が何を見たか分からない | ログが残る |
| 業務外のサイトも自由に見られる | URLフィルタリングで制限できる |
| 同じページを全員が個別に取得 | キャッシュで高速化 |
ログが残ることの意味
| 利点 | 留意点 |
|---|---|
| 不正なアクセスを後から調べられる | 従業員の行動記録でもある |
| マルウェア感染の兆候を見つけられる | プライバシーへの配慮が必要 |
従業員の閲覧記録を取ることについては、就業規則や社内規程で事前に周知しておくことが望まれます。技術的に可能なことと、実施してよいことは別——という観点は、経営法務とも関わる論点です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a プロキシサーバを導入すると、内部ネットワークを隠蔽でき、セキュリティを向上させることができる。
> b プロキシサーバのキャッシュ機能により、同一の資源へのアクセスが高速化される。
> c URLフィルタリング機能はファイアウォールのパケットフィルタリング機能の一部である。
解答 a:○ b:○ c:×
プロキシサーバとWAF(1/2)
プロキシサーバとWAF(2/2)
試験のポイント
| 侵入されたとき、社内の他の機器にまで被害がおよぶ |
| 完全に外部 | 社内からの管理がしにくく、保護もされない |
| DMZ | 公開しつつ、内部への波及を防げる |
③ DMZの効果
まず、ファイアウォールによって外部からの不正なアクセスを排除できます。
外部に公開するサーバ(Webサーバやメールサーバなど)をDMZに置いておけば、仮に公開するサーバが直接攻撃された場合であっても、内部ネットワークにまで被害がおよぶ可能性は少なくなります。
また、DMZは1つだけとは限らず、複数のDMZを設ける場合もあります。
④ 構成のイメージ
| 区域 | 置かれるもの |
|---|---|
| インターネット | 外部の利用者 |
| ファイアウォール | 通信を監視・制御 |
| DMZ | Webサーバ、メールサーバ、DNSサーバ |
| 内部ネットワーク | 社員の端末、基幹システム、ファイルサーバ |
ファイアウォールが、外部・DMZ・内部の3方向を仕切っています。
⑤ 被害の波及を防ぐという発想
| 構成 | 公開サーバが侵入されたら |
|---|---|
| 内部に置いた場合 | そこを足がかりに、社内の全機器が狙われる |
| DMZに置いた場合 | DMZの中で被害が止まる。内部へは入れない |
船の防水区画にたとえられます。船体に穴が開いても、区画で仕切られていれば浸水はその区画だけで止まり、船全体は沈みません。
「破られること」を前提に、被害の範囲を限定する——これは第1節で見た多層防御の考え方の一形態です。
⑥ なぜ「非武装地帯」というのか
DMZ(DeMilitarized Zone:非武装地帯)は、もともと軍事用語です。対立する2つの勢力の間に設けられる、どちらの軍も駐留しない緩衝地帯を指します。
情報システムでも、「信頼できる内部」と「信頼できない外部」の間に置かれる中立の区域という意味で使われています。
⑦ どのサーバをDMZに置くか
| サーバ | 置く場所 | 理由 |
|---|---|---|
| Webサーバ | DMZ | 外部に公開する必要がある |
| メールサーバ | DMZ | 外部とメールをやり取りする |
| DNSサーバ | DMZ | 外部からの問い合わせに答える |
| ファイルサーバ | 内部 | 社内でしか使わない |
| 基幹業務システム | 内部 | 同上 |
| データベースサーバ | 内部 | 公開する必要がない |
判断の基準は「外部からアクセスされる必要があるか」です。
⑧ データベースは内部に置く
とくに注意したいのが、Webサーバは公開してもデータベースは公開しないという設計です。
| 構成 | 内容 |
|---|---|
| DMZ | Webサーバ(画面を表示する) |
| 内部 | データベースサーバ(データを保持する) |
WebサーバからDMZ経由で内部のデータベースへは、限られた通信だけを許可します。
こうしておけば、Webサーバが侵入されても、データベースの中身をそのまま持ち出すことは困難になります。
⑨ 試験での問われ方
DMZは、DHCPの説明と入れ替える形で出題されました。
> 誤りの例:「DMZは、LANに接続するコンピュータやデバイスなどに対して、IPアドレス、ホスト名やDNSサーバの情報といった通信に必要な設定情報を自動的に割り当てるプロトコルである。」
これはDHCPの内容です。
DMZは「区域」であって「プロトコル」ではない——という点を押さえておけば、この種の誤りは見抜けます。選択肢に「プロトコルである」と書かれていれば、その時点で誤りです。
具体例
設例 DMZとDHCPの取り違え
> 次の記述の正誤を判定せよ。(令和2年度第10問 改題)
> DMZは、LANに接続するコンピュータやデバイスなどに対して、IPアドレス、ホスト名やDNSサーバの情報といった通信に必要な設定情報を自動的に割り当てるプロトコルである。
解答 ×
DHCPの内容です。DMZは、インターネットなどの信頼性の低い外部ネットワークと、社内ネットワークの中間に置かれる区域のことです。
判別のキーワード
| 選択肢の語 | 対応する用語 |
|---|---|
| 設定情報を自動的に割り当てるプロトコル | DHCP |
| 外部と内部の中間に置かれる区域(セグメント) | DMZ |
「区域」か「プロトコル」か——分類が違うものを当てはめた誤りなので、内容を詳しく吟味しなくても判定できます。
中小企業でDMZを構成する
自社でWebサーバを運用している会社の構成を考えます。
構成前の状態
| 状況 | 問題 |
|---|---|
| Webサーバを社内LANに置いている | 侵入されたら社内が丸見え |
| ファイアウォールは1台、内外を仕切るだけ | DMZがない |
構成後
| 区域 | 置くもの | 外部からのアクセス |
|---|---|---|
| DMZ | Webサーバ | 443番のみ許可 |
| 内部 | ファイルサーバ、業務システム | すべて拒否 |
DMZから内部への通信も制限する
| 通信 | 扱い |
|---|---|
| DMZ → 内部のデータベース | 必要なポートのみ許可 |
| DMZ → 内部のファイルサーバ | 拒否 |
| 内部 → DMZ | 管理のため許可 |
DMZは「安全な場所」ではない
DMZに置いたサーバは、外部に公開されている以上、攻撃を受ける前提で考えるべきです。
| DMZのサーバに対してやること |
|---|
| パッチを速やかに適用する |
| 不要なサービスを停止する |
| ログを監視する |
| 内部への通信を最小限にする |
「DMZに置いたから安心」ではなく、「破られても内部に来られないようにした」——この理解が正確です。
クラウドを使う場合はどうなるか
近年は、自社でWebサーバを持たず、クラウドサービスを使う企業が増えています。
| 方式 | DMZの扱い |
|---|---|
| 自社サーバ | 自社でDMZを構成する |
| レンタルサーバ・クラウド | 事業者側で分離されている |
クラウドを使えば、DMZの構成を自社で考える必要は減ります。ただし、
| 確認すべきこと | 内容 |
|---|---|
| 事業者の責任範囲 | どこまで守ってくれるか |
| 自社の責任範囲 | アプリケーションの脆弱性は自社の責任 |
第12章で学ぶクラウドコンピューティングでは、この責任分界点が重要な論点になります。「クラウドにしたから安全」ではなく、どこからが自社の責任かを把握することが求められます。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a DMZは、外部ネットワークと内部ネットワークの中間に設けられたネットワーク上のセグメントである。
> b Webサーバやメールサーバなど、インターネットに公開しなければならないサーバはDMZに設置するのが望ましい。
> c DMZは1つだけしか設けることができない。
解答 a:○ b:○ c:×
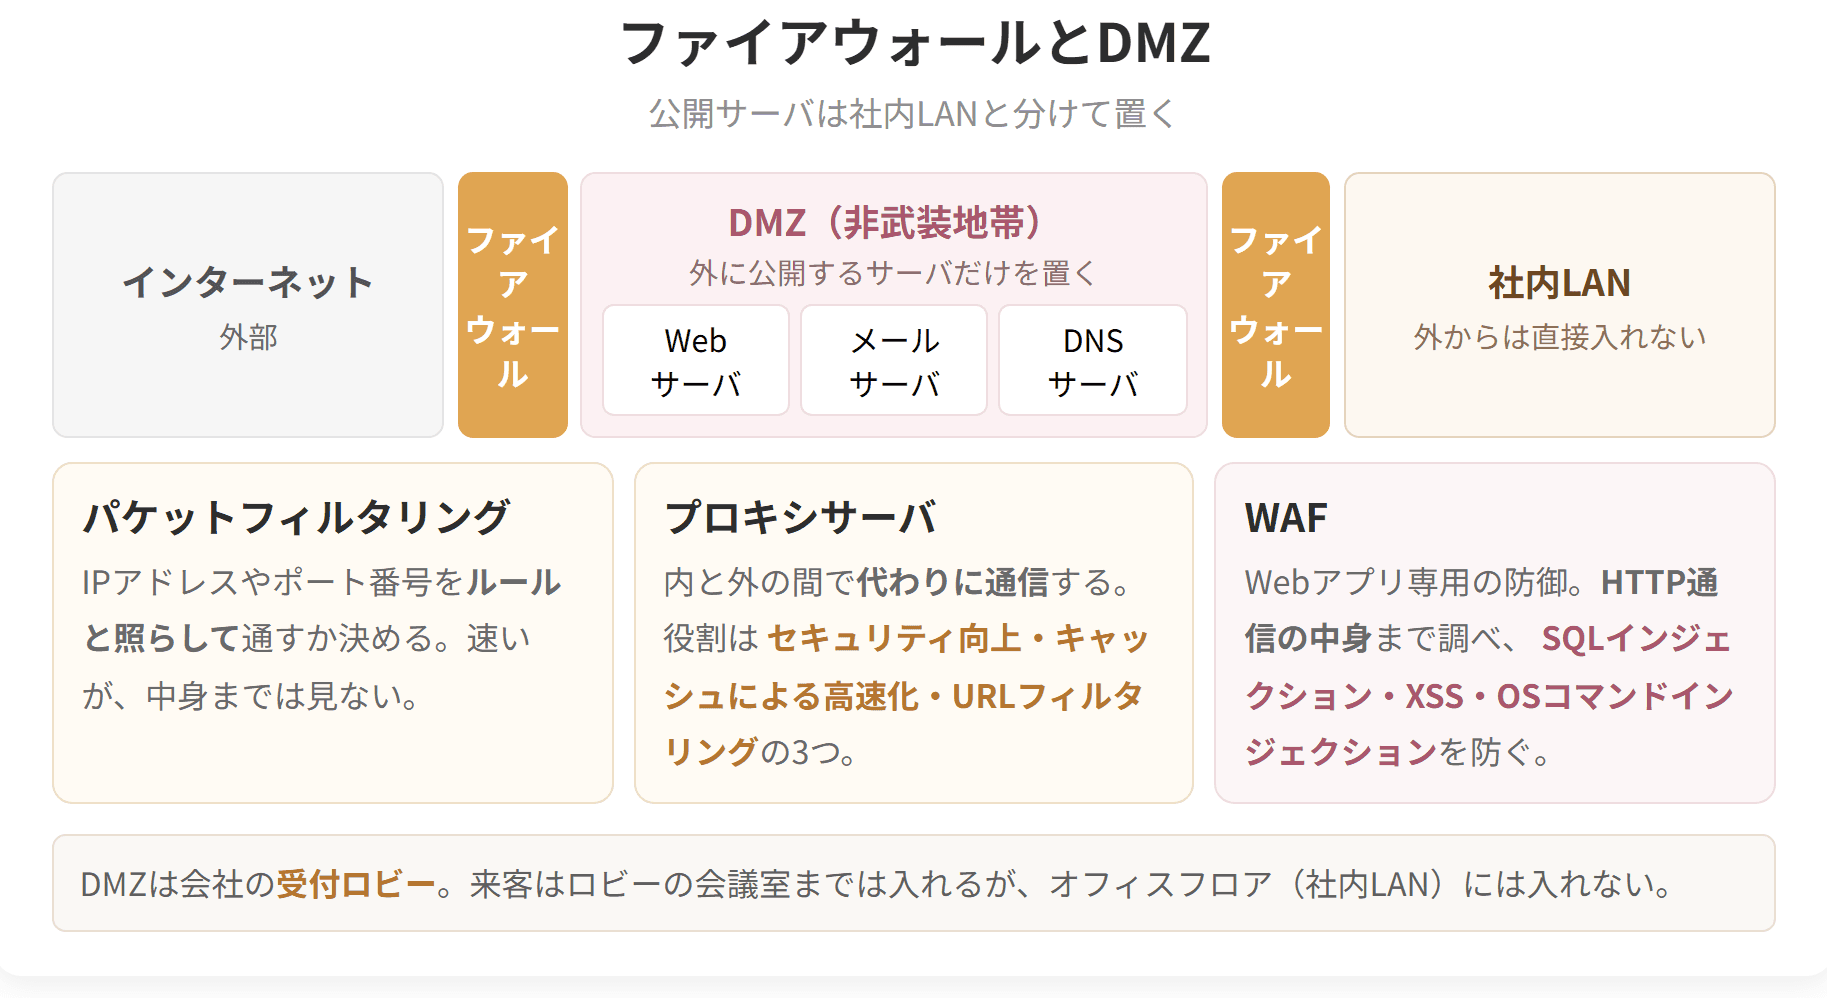
ファイアウォールとDMZ
試験のポイント
| ファイアウォール | 入口で止める(門番) |
| IDS | 中の様子を見張る(見回り) |
門を通ってきたものの中に、不審な動きをするものがある——それを見つけるのがIDSの役目です。
③ IDSの種類
IDSはその監視方法によって、ネットワーク型IDSとホスト型IDSに分類されます。セキュリティ対策を強固なものにするため、両者を併用して配置することが望ましいとされます。
| 種類 | 内容 |
|---|---|
| ネットワーク型IDS | ネットワーク中(回線上)を流れるパケットを監視し、不正アクセスを検出する。専用機を用いるのが一般的 |
| ホスト型IDS | 保護したいコンピュータそれぞれにIDS用のソフトウェアをインストールする方法。IDSソフトウェアは、各コンピュータのアクセスログの内容やファイルの変更有無などを監視する。このため、重要ファイルが実際に改ざんされた場合などに効果を発揮する |
④ 2つの違い
| ネットワーク型IDS | ホスト型IDS | |
|---|---|---|
| 監視する場所 | 回線上のパケット | 各コンピュータの内部 |
| 実装 | 専用機 | ソフトウェアをインストール |
| 見えるもの | 通信の流れ | アクセスログ、ファイルの変更 |
| 効果を発揮する場面 | 侵入の試み | 実際に改ざんされた場合 |
通り道を見張るか、建物の中を見張るか——という違いです。両者を併用することで、どちらの段階でも検知できるようになります。
⑤ IPS(Intrusion Prevention System)
ネットワークへの不正侵入を監視し、不正侵入を検知した場合にその通信を遮断する侵入防止システムです。
ネットワークセグメントを流れるデータやサーバへのアクセスをモニタリングおよびログを記録し、侵入攻撃を検知した場合にはそのアクセスをブロックする仕組みをもちます。
侵入攻撃を検知した後、システム管理者に通知するだけのIDS(侵入検知システム)と異なり、その対策を自動化している点が特徴です。IDSと同様、ネットワーク型とホスト型があります。
⑥ IDSとIPSの違い
| IDS | IPS | |
|---|---|---|
| D/P | Detection(検知) | Prevention(防止) |
| 日本語 | 侵入検知システム | 侵入防止システム |
| 検知したら | 管理者に通知する | その通信を遮断する |
| 対策 | 人が行う | 自動化されている |
名前の頭文字が、そのまま違いを表しています。
| 文字 | 意味 | 動作 |
|---|---|---|
| Detection | 検知 | 見つけて知らせる |
| Prevention | 防止 | 見つけて止める |
⑦ どちらがよいのか
一見するとIPSのほうが優れているように見えますが、そうとも限りません。
| IDS | IPS | |
|---|---|---|
| 利点 | 誤検知でも業務が止まらない | 対応が速い |
| 欠点 | 管理者が対応するまで攻撃が続く | 誤検知で正常な通信を止めてしまう |
誤検知(正常な通信を攻撃と誤って判断すること)が起きたとき、
そのため実務では、導入当初はIDSとして運用し、誤検知が落ち着いてからIPSに切り替えるという段階的な進め方が取られることもあります。
⑧ SIEM(Security Information and Event Management)
機器やソフトウェアの動作状況のログを一元的に管理し、セキュリティ上の脅威となる事象をいち早く検知して分析できるようにするシステムです。
ファイアウォール、IDS、IPS、プロキシサーバ、データベースなどから生成されるデータやログを一元管理し、相関分析などによってネットワークの監視を強化し、サイバー攻撃やマルウェアの感染などのインシデントを自動的に発見するための仕組みです。
⑨ なぜ一元管理が要るのか
この章で学んだ技術は、それぞれログを出します。
| 機器 | 出すログ |
|---|---|
| ファイアウォール | 遮断した通信の記録 |
| IDS/IPS | 検知した不審な通信 |
| プロキシサーバ | 誰がどのサイトを見たか |
| データベース | 誰がどのデータにアクセスしたか |
ばらばらに見ていては、全体像が分かりません。
| 単独のログ | 組み合わせると分かること |
|---|---|
| ある端末から海外への通信 | その端末が直前に不審なファイルをダウンロードしていた |
| データベースへの大量アクセス | 同じ時刻に管理者以外のアカウントが使われていた |
複数のログを突き合わせて初めて、攻撃の全体像が見えてくる——これが相関分析であり、SIEMの中核的な機能です。
⑩ SIEMの流れ
| 順番 | 動き |
|---|---|
| ① | IDS/IPS、プロキシサーバ、ファイアウォール、データベースがログ情報を出す |
| ② | SIEMが一元的に管理・分析・監視する |
| ③ | 管理者に通知する |
⑪ 3つを役割で並べる
| 技術 | 役割 |
|---|---|
| IDS | 検知して通知する |
| IPS | 検知して遮断する |
| SIEM | ログを集めて分析し、全体像から発見する |
IDSとIPSが個別の事象を見るのに対し、SIEMは全体を横断して見る——この違いを押さえておきましょう。
具体例
設例 IDSとIPSの取り違え
> 次の記述の正誤を判定せよ。(令和5年度第22問 改題)
> a IPSは、ネットワークへの不正侵入を監視し、不正侵入を検知した場合に管理者に通知するシステムである。
> b IDSは、ネットワークへの不正侵入を監視し、不正侵入を検知した場合にその通信を遮断するシステムである。
解答 a:× b:×
きれいに入れ替えられている
| 選択肢 | 書かれている内容 | 本来の用語 |
|---|---|---|
| IPS | 管理者に通知する | IDS |
| IDS | 通信を遮断する | IPS |
判別のキーワード
| 選択肢の語 | 対応する用語 |
|---|---|
| 管理者に通知する、検知する | IDS(Detection) |
| 通信を遮断する、ブロックする | IPS(Prevention) |
頭文字から動作を導く
Detection(検知)とPrevention(防止)——英語の意味を知っていれば、その場で判定できます。
似た形の用語をまとめて整理する
この章では、頭文字が似た用語が続きます。
| 用語 | 展開 | 役割 |
|---|---|---|
| IDS | Intrusion Detection System | 侵入を検知して通知 |
| IPS | Intrusion Prevention System | 侵入を防止(遮断) |
| ISMS | Information Security Management System | 情報セキュリティのマネジメント(第6節) |
| SIEM | Security Information and Event Management |
真ん中の単語が役割を表している——という読み方が、ここでも有効です。
中小企業での現実的な優先順位
これらをすべて導入するのは、中小企業には現実的ではありません。優先順位を考えます。
| 優先度 | 対策 | 理由 |
|---|---|---|
| 高 | ファイアウォール | 必須。ルータに内蔵されていることも多い |
| 高 | パッチの適用 | 費用ゼロで効果が大きい |
| 中 | プロキシサーバ | ログと統制の効果が大きい |
| 中 | WAF(Webサイトを公開している場合) | 入力欄があるなら検討 |
| 低 | IDS/IPS |
IDSやIPSの導入をためらう理由
| 課題 | 内容 |
|---|---|
| 通知を見る人が必要 | 通知が来ても誰も見なければ意味がない |
| 誤検知の切り分け | 本当の攻撃か、正常な通信かを判断する知識が要る |
| 24時間の監視 | 攻撃は営業時間内に来るとは限らない |
これらを社内で賄えない場合の選択肢が、第6節で学ぶSOC(24時間365日体制で監視する専門組織)や、外部への委託です。
「導入すること」より「運用できること」——この観点で助言することが、診断士には求められます。高価なシステムを入れても、誰も通知を見ていなければ、費用が無駄になるだけです。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a IDSは、不正アクセスに関するシグネチャデータベースをもち、事前に設定した検出ルールに基づく事象を検知する。
> b ネットワーク型IDSは、保護したいコンピュータそれぞれにソフトウェアをインストールする方法である。
> c SIEMは、機器やソフトウェアの動作状況のログを一元的に管理し、相関分析などによって脅威を検知する。
解答 a:○ b:× c:○
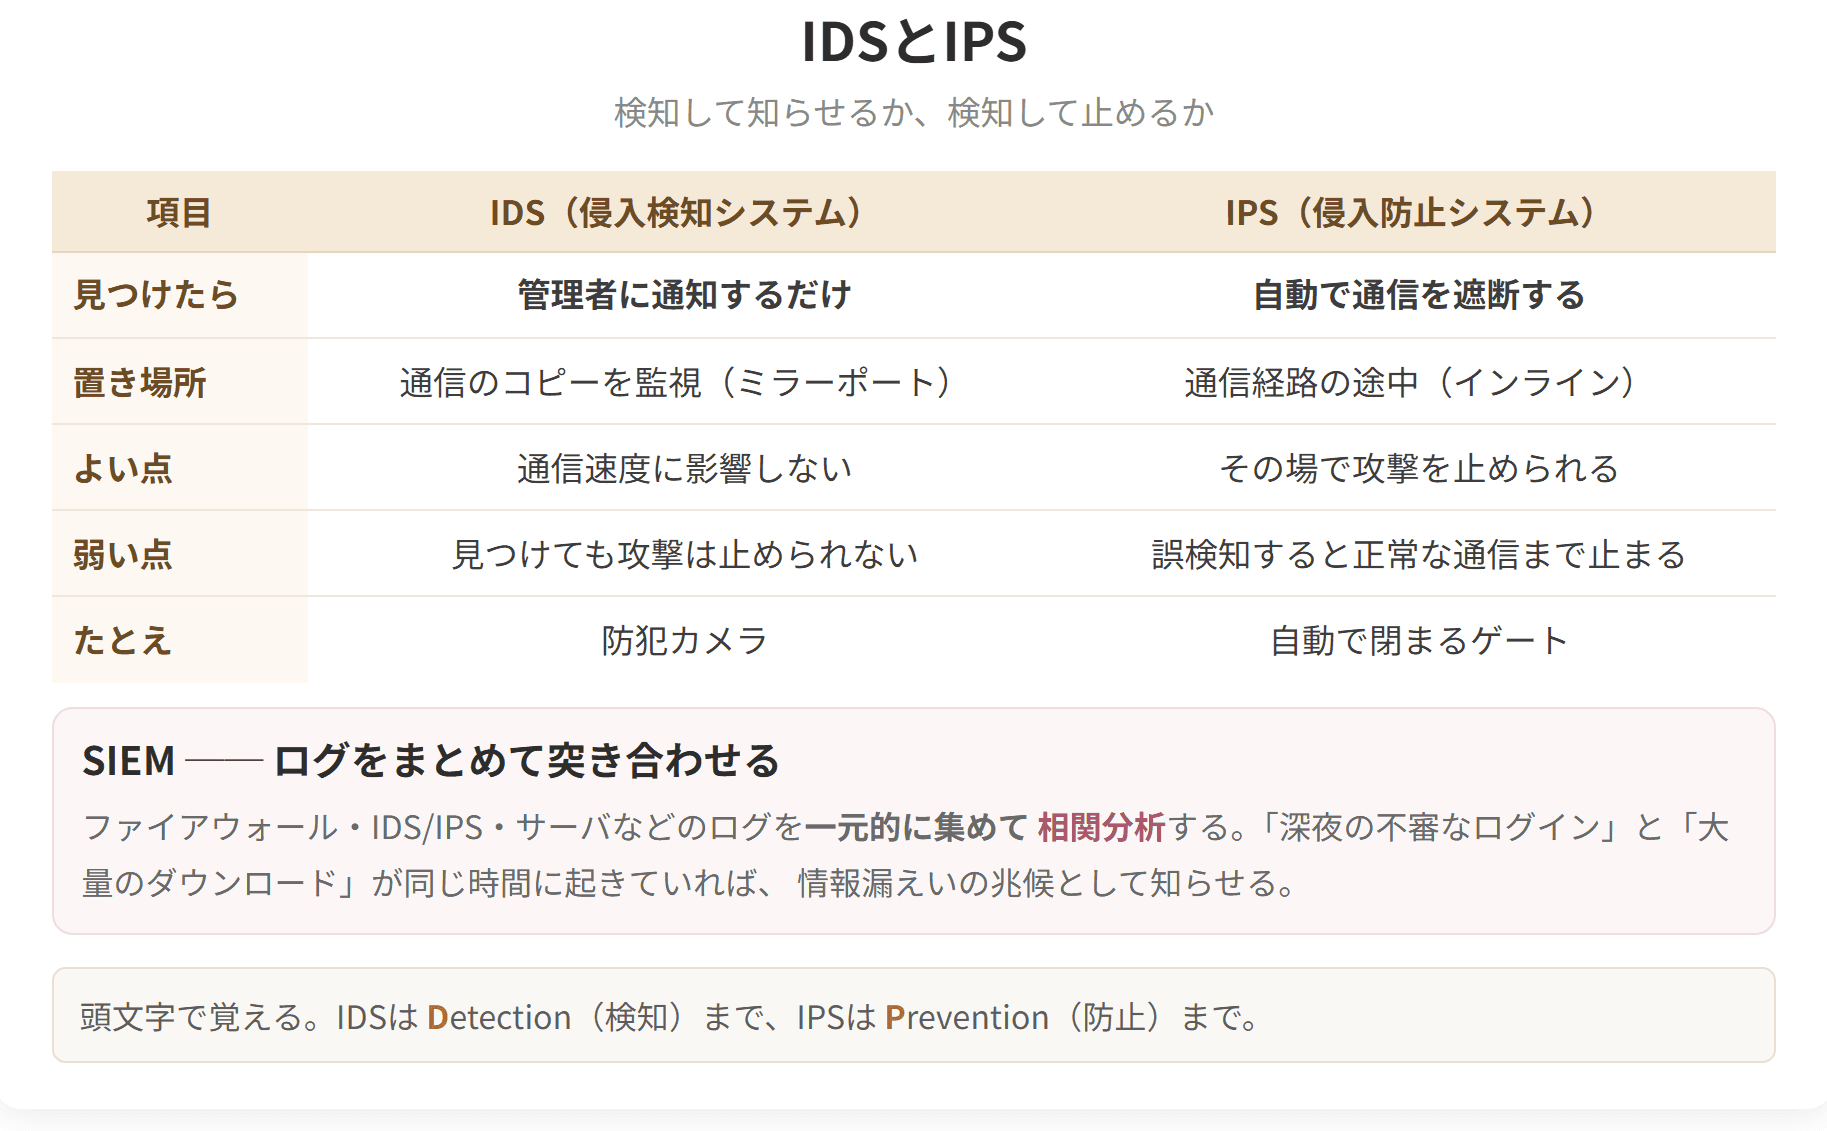
IDSとIPS
試験のポイント

 科目別の正答率と連続学習日数がマイページに出るので、次にどの科目をやるかで迷いません。プレミアム限定
プレミアムプラン
¥9,800〜/ 買い切り・自動更新なし(税込)
決済はStripe(世界最高水準・PCI-DSS準拠)で安全に処理されます。カード情報は当サービスに保存されません。
| WAF | Web Application Firewall | Webアプリを守る |
| 低 | SIEM | さらに人手と専門知識が要る |
