セキュリティ
下の動画はこの節の解説ではありません。 解説動画の雰囲気を知っていただくための見本として、「AI・機械学習」の動画を再生します。
この節の解説動画はプレミアム限定です。プレミアムなら全科目・全節が見放題!
プレミアムで見る前の節では、こちら側の人が本人かどうかを確かめるユーザ認証を学びました。この節では残る2つ——通信先のサーバが正当な運営者かを確かめるサーバ認証と、データが改ざんされていないかを確かめるメッセージ認証を扱います。どちらの土台にもデジタル署名があり、そのデジタル署名は公開鍵暗号方式とハッシュ関数という2つの技術でできています。鍵の使い方が第2節の暗号化とは逆になる点が最大の関門です。「何を達成したいのか」から逆算する癖をつけると、混乱せずに済みます。令和4年度の本試験では、デジタル署名の鍵の使い方がそのまま問われました。


簡単にいうと
ブラウザの鍵マーク、見たことあるよね?あれは「このサイトは本物ですよ」という証明なの。偽サイトに情報を渡さないための仕組みが、サーバ認証だよ。
① サーバ認証とは
インターネット上では、著名な企業や団体のWebサイトを装い、クレジットカード番号などの機密情報を奪取するフィッシングの脅威が存在します。
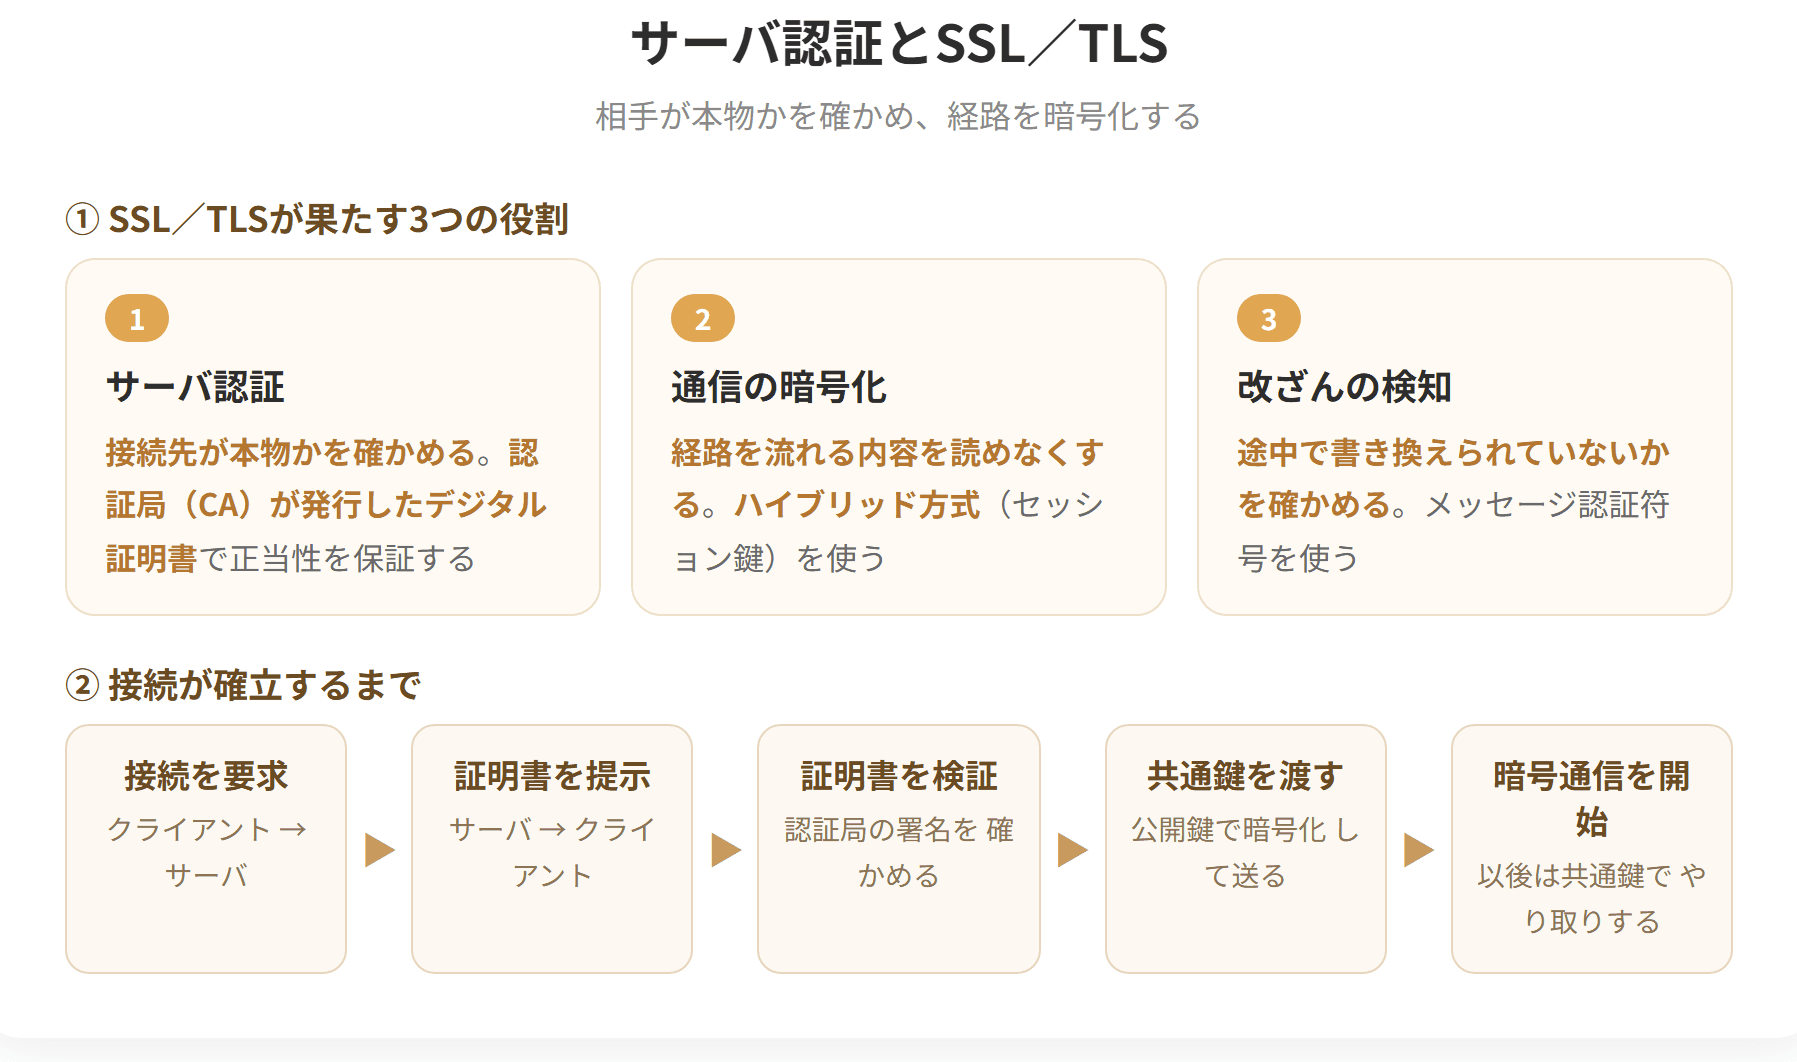
サーバ認証とは通信先のサーバが正当な運営者であることを確認するための技術であり、フィッシングのWebサイトを見分けることができます。
② フィッシングという脅威
| 手口 | 内容 |
|---|---|
| 偽のWebサイトを作る | 本物そっくりの見た目にする |
| メールで誘導する | 「アカウントを確認してください」など |
| 情報を入力させる | ID・パスワード、クレジットカード番号 |
どれだけ強いパスワードを設定していても、自分から偽サイトに入力してしまえば意味がありません。だからこそ、そのサイトが本物かどうかを確かめる技術が必要になります。
③ SSL(Secure Sockets Layer)
クライアントとサーバのあいだを流れるデータを暗号にくるんで、横から覗かれないようにする取り決め
具体例
設例 URLから分かること
> 次のURLから分かることか、判定せよ。(令和元年度第8問 改題)
>
> `https://News.Fishing.jp/test`
>
> ア SSLを用いて暗号化されたデータ通信であることが確認できる。
解答 ア:○
`https://` で始まっているので、SSLを用いた暗号化通信であることが確認できます。
この設例のURLに注目する
`News.Fishing.jp` というドメイン名は、Fishing(フィッシング)という語を含んでいます。出題者が意図的に選んだ名前でしょう。
HTTPSであっても、そのサイトが安全とは限らない——という含意を持たせた出題だと読めます。
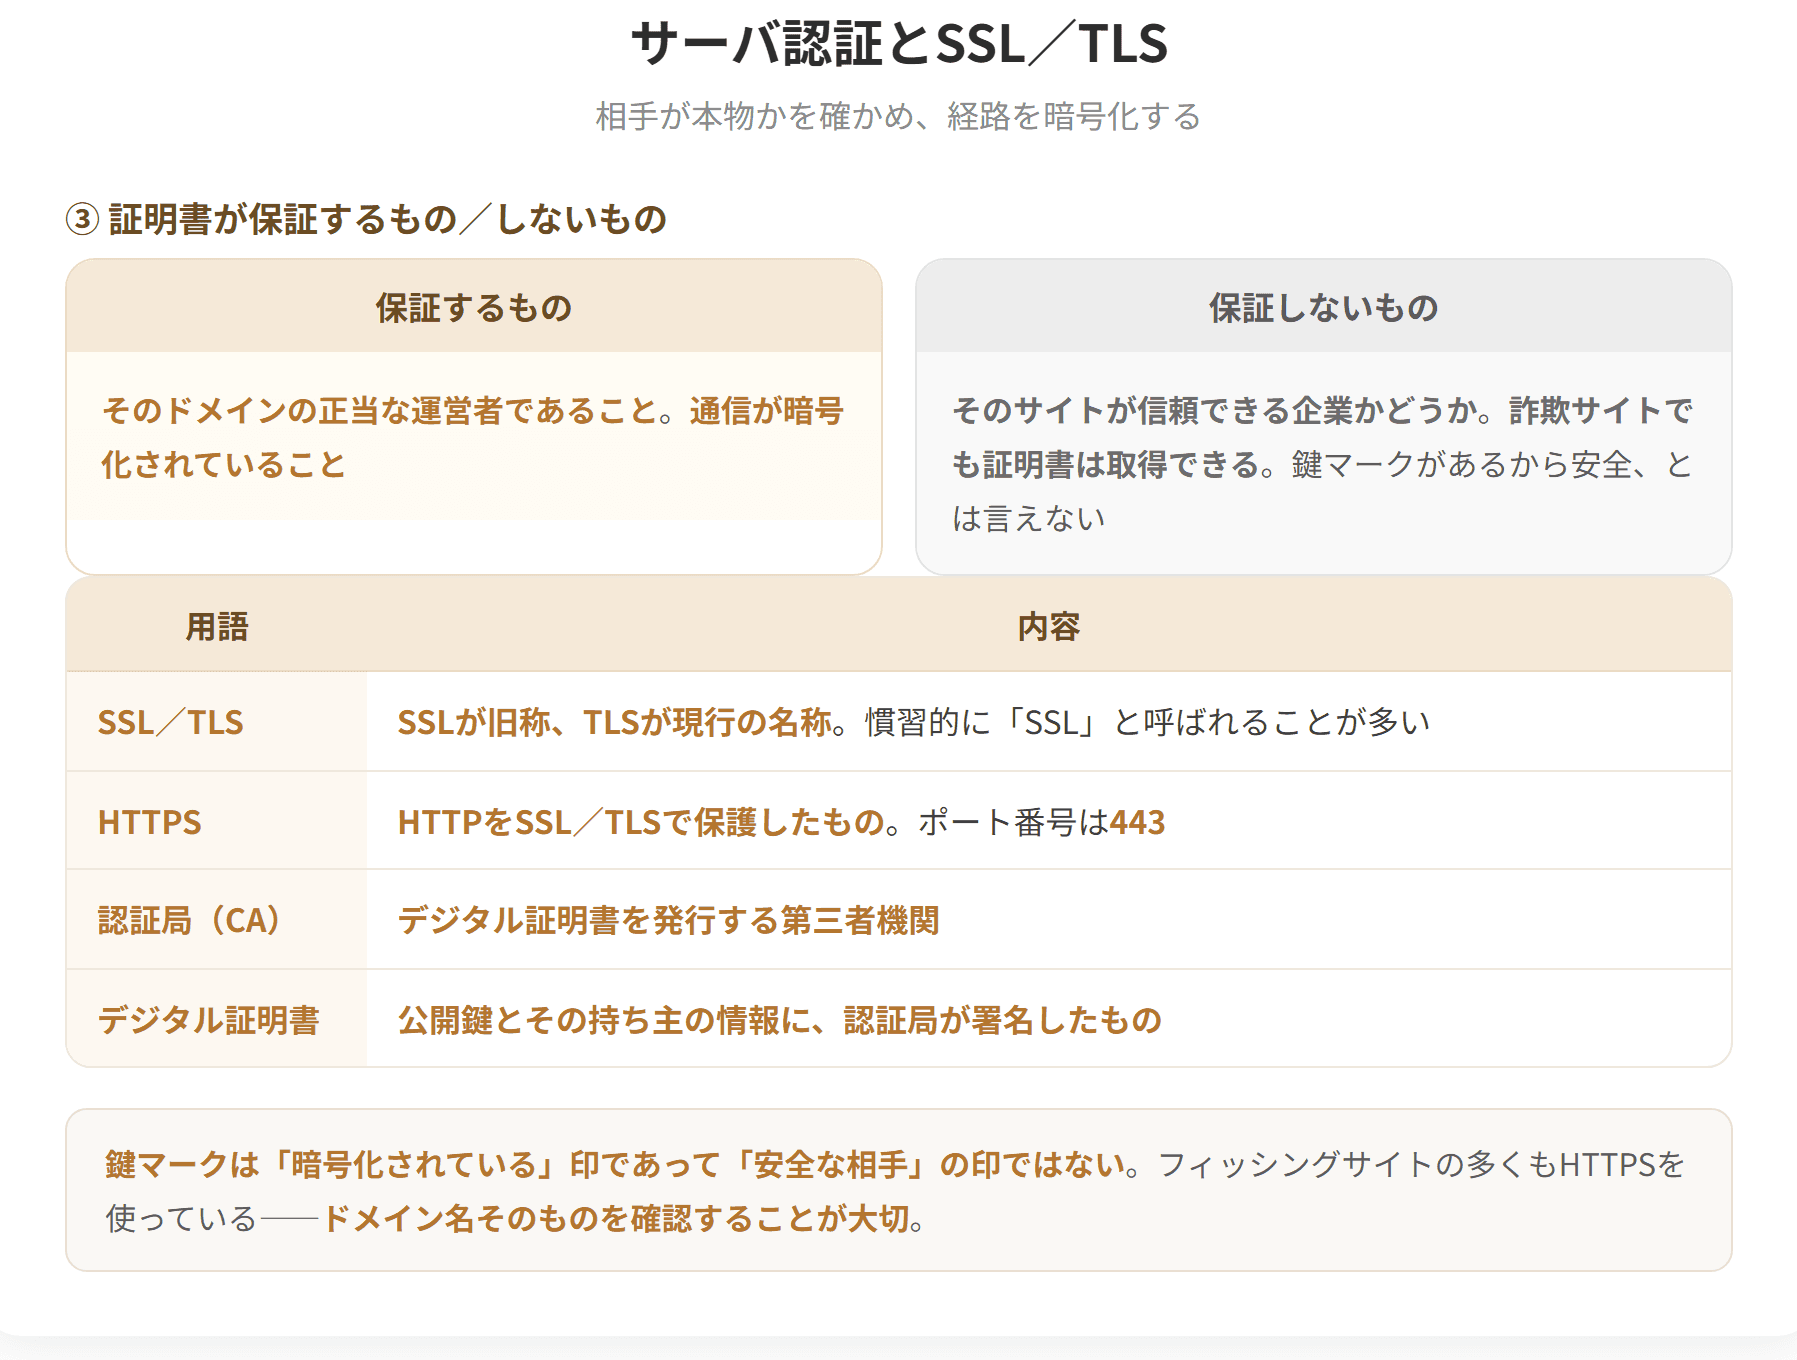
何が保証され、何が保証されないか
| 保証されること | 保証されないこと |
|---|---|
サーバ認証とSSL/TLS(1/2)
サーバ認証とSSL/TLS(2/2)

試験のポイント

簡単にいうと
「1万円」を「100万円」に書き換えられたら大変!それを検知するのがメッセージ認証で、道具になるのがハッシュ関数だよ。少しでも中身が変われば、出てくる値がまるごと変わるんだ。
① メッセージ認証とは
ネットワークを通じて送信された情報には、本来の利用者が発信した情報が不当に変更される「改ざん」の脅威がつきまとうため、メッセージ認証が重要となります。
メッセージ認証とは、そのメッセージが、作成・送信された時点から改ざんされていないことを証明する技術です。
メッセージが改ざんされていないことを証明するためには、ハッシュ関数が用いられます。
② 改ざんという脅威
| 場面 | 改ざんの例 |
|---|---|
| 送金の指示 |
簡単にいうと
デジタル署名は「送信者の秘密鍵で暗号化」——暗号化のときと鍵が逆!でも理由を考えれば納得できるよ。自分だけが作れるものだから、自分が作った証明になるんだ。
① デジタル署名(電子署名)とは
デジタル署名とは、デジタル文書の正当性を保証するために付加される、暗号化された署名情報です。SSLなどに採用されています。
② デジタル署名の2つの機能
デジタル署名には、デジタル文書の送信者の正当性の確認と情報改ざんの検知という2つの機能が備わっています。
送信者の正当性の確認には公開鍵暗号方式が、情報改ざんの検知にはハッシュ関数がそれぞれ用いられています。
| 機能 | 採用されている技術 |
|---|---|

動画・テキスト・過去問・AI添削まですべて網羅!
予備校代の1/10以下で、独学の不安をまるごと解決できます

 全7科目536節の解説動画539本・合計約41時間が見放題。連続再生・ブックマーク再生で、移動中も1本5分前後で進められます。プレミアム限定
 令和3〜7年度の1次過去問1,116問を、科目別・年度別に無制限で演習。問題の図・表と解説つきで、間違えた問題はマイページに残ります。プレミアム限定
 2次は事例I〜IVの114設問に何度でも書いて出せます。AIが設問ごとの基準で採点し、改善点は「どう書き直すか」の例と模範解答つき。プレミアム限定
 科目別のテキストPDFをダウンロードできます。印刷して書き込む、タブレットで持ち歩くなど、好きな使い方で。プレミアム限定
SSLを利用すると、インターネットに流れる個人情報やクレジットカード情報、企業秘密に関する情報などを安全に送受信することができます。
④ SSLとTLSの関係
なお、SSLはバージョンアップを重ねた後、TLS(Transport Layer Security)という名称でRFC(Request For Comments)にその仕様が定められています。
SSLとTLSは大枠の仕組みは同じですが、SSLという名称がすでに普及しているため、RFCにおける最新バージョンはTLSであっても、一般的には「SSL」や「SSL/TLS」と表記することが多くなっています。
| 名称 | 位置づけ |
|---|---|
| SSL | 元の名称。普及しているため現在も使われる |
| TLS | RFCに定められた現在の正式名称 |
| SSL/TLS | 両方を併記した表記 |
試験では「SSL」という表記で出題されるのが一般的です。
⑤ SSLの2つの機能
SSLには、データの暗号化と通信先サーバの正当性を確認するサーバ認証の2つの機能が備わっています。
データの暗号化にはセッション鍵暗号方式が、サーバ認証にはデジタル署名がそれぞれ用いられています。
| 機能 | 採用されている技術 |
|---|---|
| ① データの暗号化 | セッション鍵暗号方式(共通鍵暗号方式および公開鍵暗号方式) |
| ② サーバ認証 | デジタル署名(電子署名) |
⑥ 第2節・第3節とのつながり
| SSLの機能 | 学んだ節 |
|---|---|
| セッション鍵暗号方式 | 第2節(暗号化技術) |
| デジタル署名 | 本節の第3テーマ |
SSLは、これまで学んできた技術の組み合わせです。新しい技術が出てくるわけではなく、暗号化と認証を1つのプロトコルにまとめたものだと理解してください。
⑦ SSLの用途
SSLは、ショッピングサイトにおけるWebブラウザとWebサーバ間のHTTP通信において、個人情報やクレジットカード情報などの機密性の高いデータをやり取りする際に主に用いられます。
その他、ファイル転送におけるFTPや、メールの送受信におけるPOP3、IMAP、SMTPなどにも用いられます。
⑧ SSLを用いた主なプロトコル
| プロトコル | 内容 |
|---|---|
| HTTPS | HTTP over SSL |
| FTPS | FTP over SSL |
| POP3S | POP3 over SSL |
| IMAPS | IMAP over SSL |
| SMTPS | SMTP over SSL |
すべて「もとのプロトコル名+S」という形になっています。このSは Secure(SSL)を表します。
第5章で学んだプロトコルに、SSLをかぶせて安全にしたもの——という関係です。
⑨ URLから読み取れること
| URL | 分かること |
|---|---|
| `http://...` | 暗号化されていない |
| `https://...` | SSLを用いて暗号化されたデータ通信である |
ただし、HTTPSであること=そのサイトが信用できるという意味ではありません。
| HTTPSで分かること | HTTPSで分からないこと |
|---|---|
| 通信が暗号化されている | そのサイトが誠実な事業者か |
| 証明書が発行された相手である | 商品が届くか |
偽サイトもHTTPSを使えます。証明書は誰でも取得できるからです。「鍵マークがあるから安心」とは言い切れない、という点は実務上重要です。
大切なのはドメイン名が正しいかを確認することです。第5章で学んだ「URLは右から読む」という原則が、ここで生きてきます。
| その相手が誠実か |
| 通信相手が証明書の名義人である | その名義人が信用できるか |
| データが改ざんされていない | 商品やサービスの品質 |
「暗号化されている」と「信用できる」は別の話です。
フィッシングを見抜く実務的な手順
| 手順 | 確認すること |
|---|---|
| ① | URLのドメイン名を右から読む |
| ② | 正規のサイトと1文字ずつ照らし合わせる |
| ③ | メールのリンクから飛ばず、自分でブックマークから開く |
| ④ | 個人情報の入力を求められたら、いったん止まる |
③がもっとも確実
メールに書かれたリンクは、表示されている文字列と実際の飛び先が違うことがあります。自分で正規のURLを開き直す習慣をつければ、この手口は防げます。
従業員教育で伝えるべきこと
中小企業でフィッシング対策の教育を行う場面では、次の点を伝えます。
| 伝えること | なぜ |
|---|---|
| 鍵マークだけでは判断できない | 偽サイトもHTTPSを使う |
| ドメイン名を確認する | 本物か偽物かの決め手 |
| メールのリンクを踏まない | もっとも効果的な予防 |
| 判断に迷ったら相談する | 1人で判断させない |
4つ目が現実的に重要
「怪しいと思ったが、業務が止まると困るのでリンクを開いた」という事例は少なくありません。迷ったときに気軽に相談できる体制があるかどうかが、実際の被害を分けます。
第1節で見た人的対策と組織的対策が、ここで効いてきます。技術だけでは防げない領域です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a SSLには、データの暗号化とサーバ認証の2つの機能が備わっている。
> b SSLにおけるデータの暗号化にはデジタル署名が、サーバ認証にはセッション鍵暗号方式が用いられている。
> c HTTPSは、HTTP over SSLを意味する。
解答 a:○ b:× c:○
| 契約書の送付 | 条件を書き換えられる |
| ソフトウェアの配布 | 不正なプログラムを混ぜられる |
| 注文データ | 数量や納期を変えられる |
盗み見られる(機密性の侵害)だけでなく、書き換えられる(完全性の侵害)という脅威があります。第1節のCIAでいえば、メッセージ認証は完全性を守る技術です。
③ ハッシュ関数
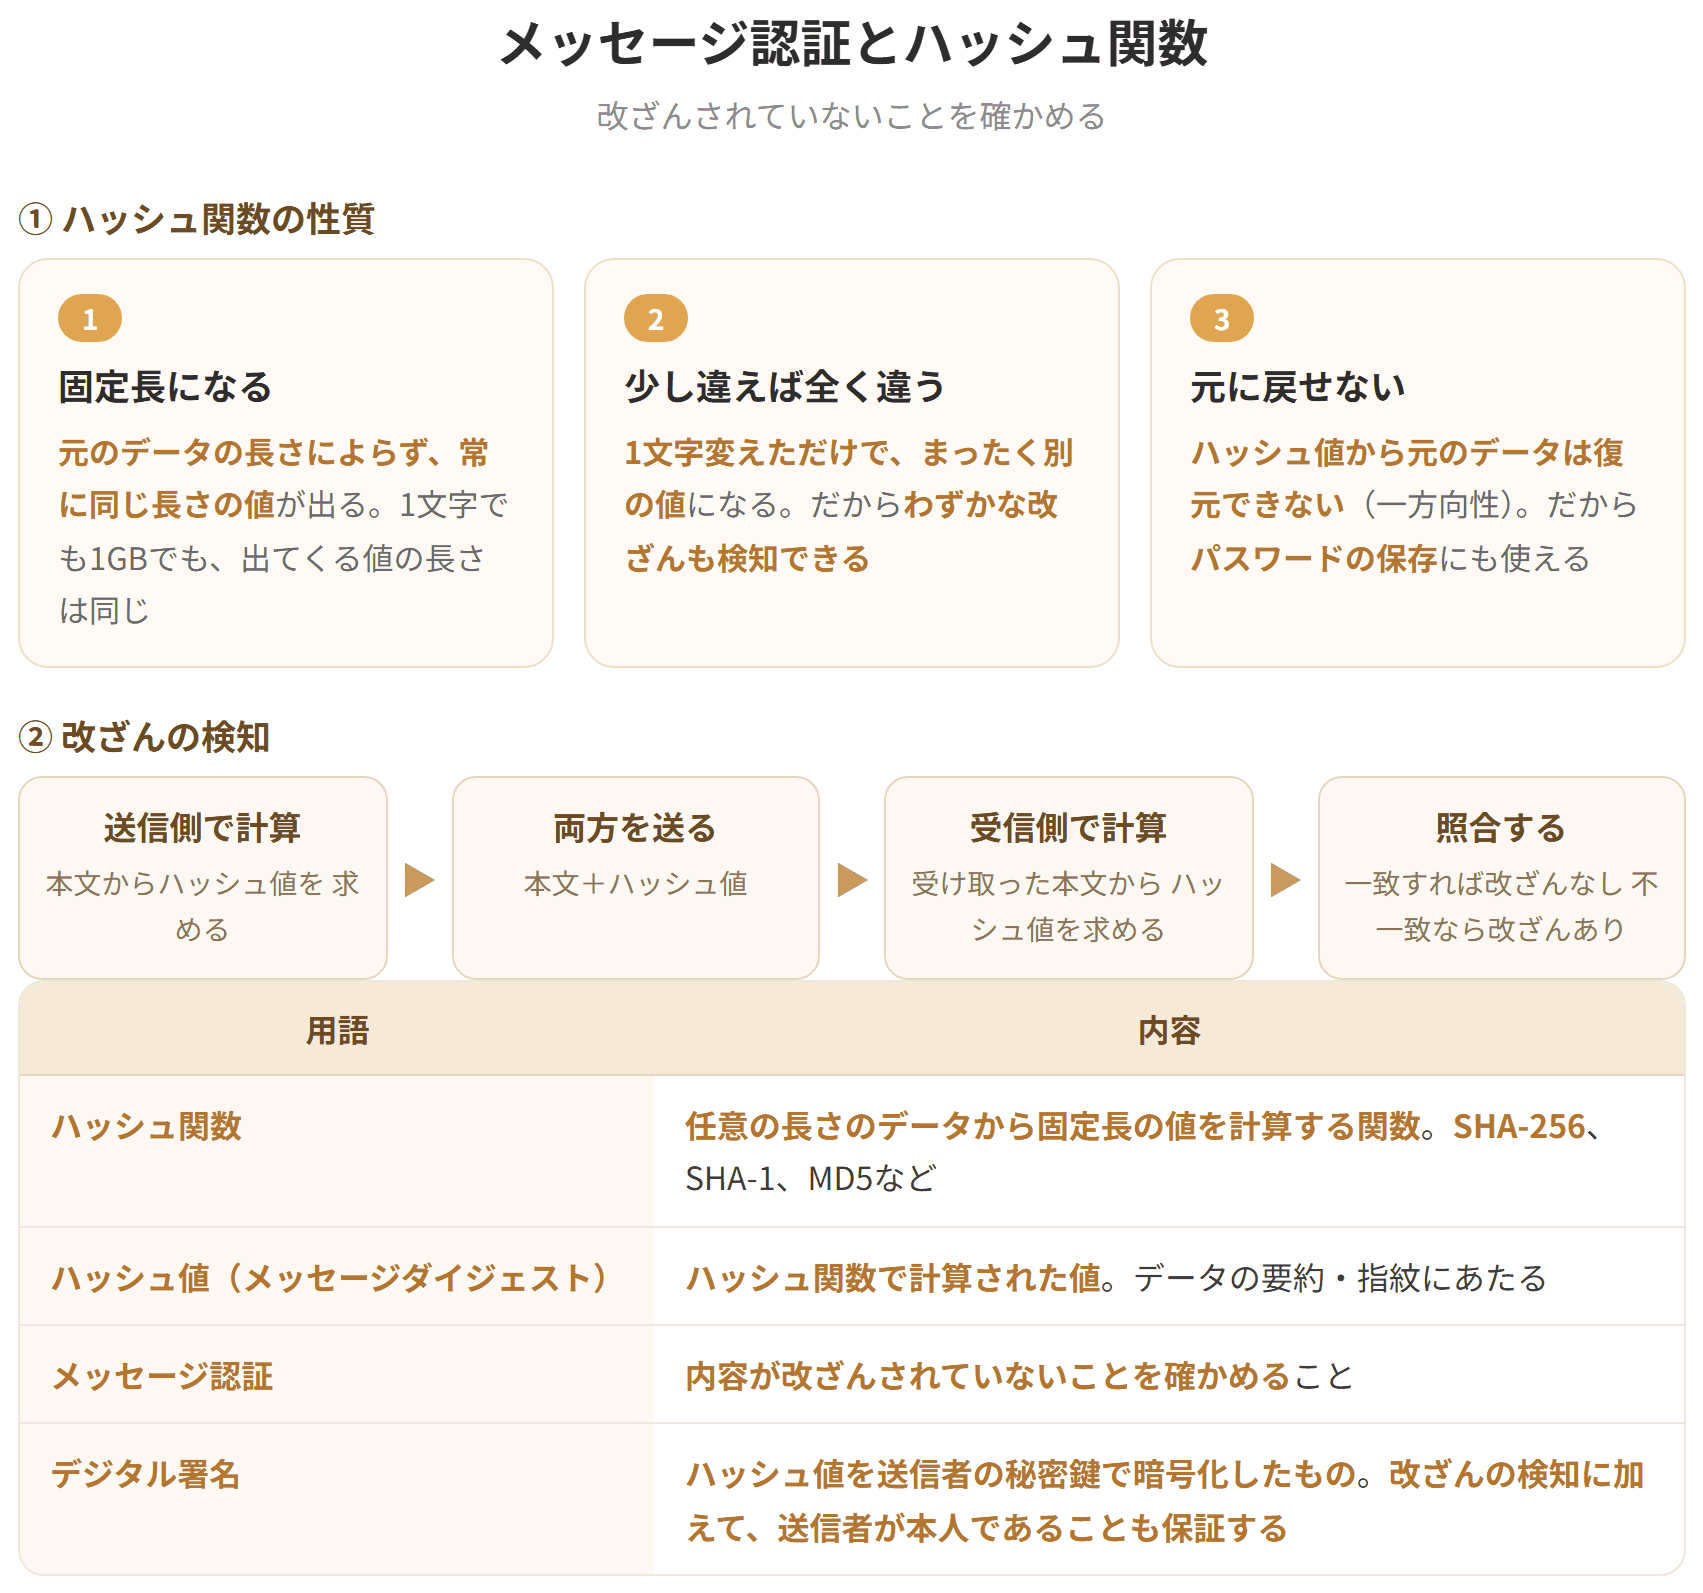
ハッシュ関数とは、平文から固定長の擬似乱数(ハッシュ値、メッセージダイジェスト)を生成する演算手法です。
ダイジェストから元の文を復元するのは困難で(一方向性)、しかも元の文がほんの少し変わるだけで値がまるきり別物になります。この2つの性質があるので、書き換えの検出に広く使われています。
④ ハッシュ関数の3つの性質
| 性質 | 内容 |
|---|---|
| 固定長 | どんな長さの平文でも、同じ長さの値になる |
| 一方向性 | メッセージダイジェストから元の平文を再現することは難しい |
| わずかな違いで大きく変わる | 平文が少しでも異なると値が大きく異なる |
⑤ 例で確かめる
| 平文 | メッセージダイジェスト |
|---|---|
| こんにちは。1万円貸してください。 | 9c3B 1b2d 4532 11f2 cb3f 89c2 f43d 21e3 |
| こんにちは。100万円貸してください。 | 87c3 b4a4 33d1 2348 3231 3fe9 76cb ca44 |
入力値が少しでも違うと、出力値が大きく異なります。「1万円」を「100万円」に変えただけで、まったく別の値になりました。
そして、結果の逆算は困難です。メッセージダイジェストから元の文章を復元することはできません。
⑥ なぜこの性質が改ざん検知に使えるのか
| 順番 | 動き |
|---|---|
| ① | 送信者が、本文からメッセージダイジェストを作る |
| ② | 本文とメッセージダイジェストを一緒に送る |
| ③ | 受信者が、受け取った本文から同じ方法でメッセージダイジェストを作る |
| ④ | ①と③の値を比べる |
| ⑤ | 一致すれば改ざんされていない |
途中で本文が1文字でも書き換えられれば、③で作った値が①と一致しません。だから改ざんが検知できます。
⑦ 暗号化との違い
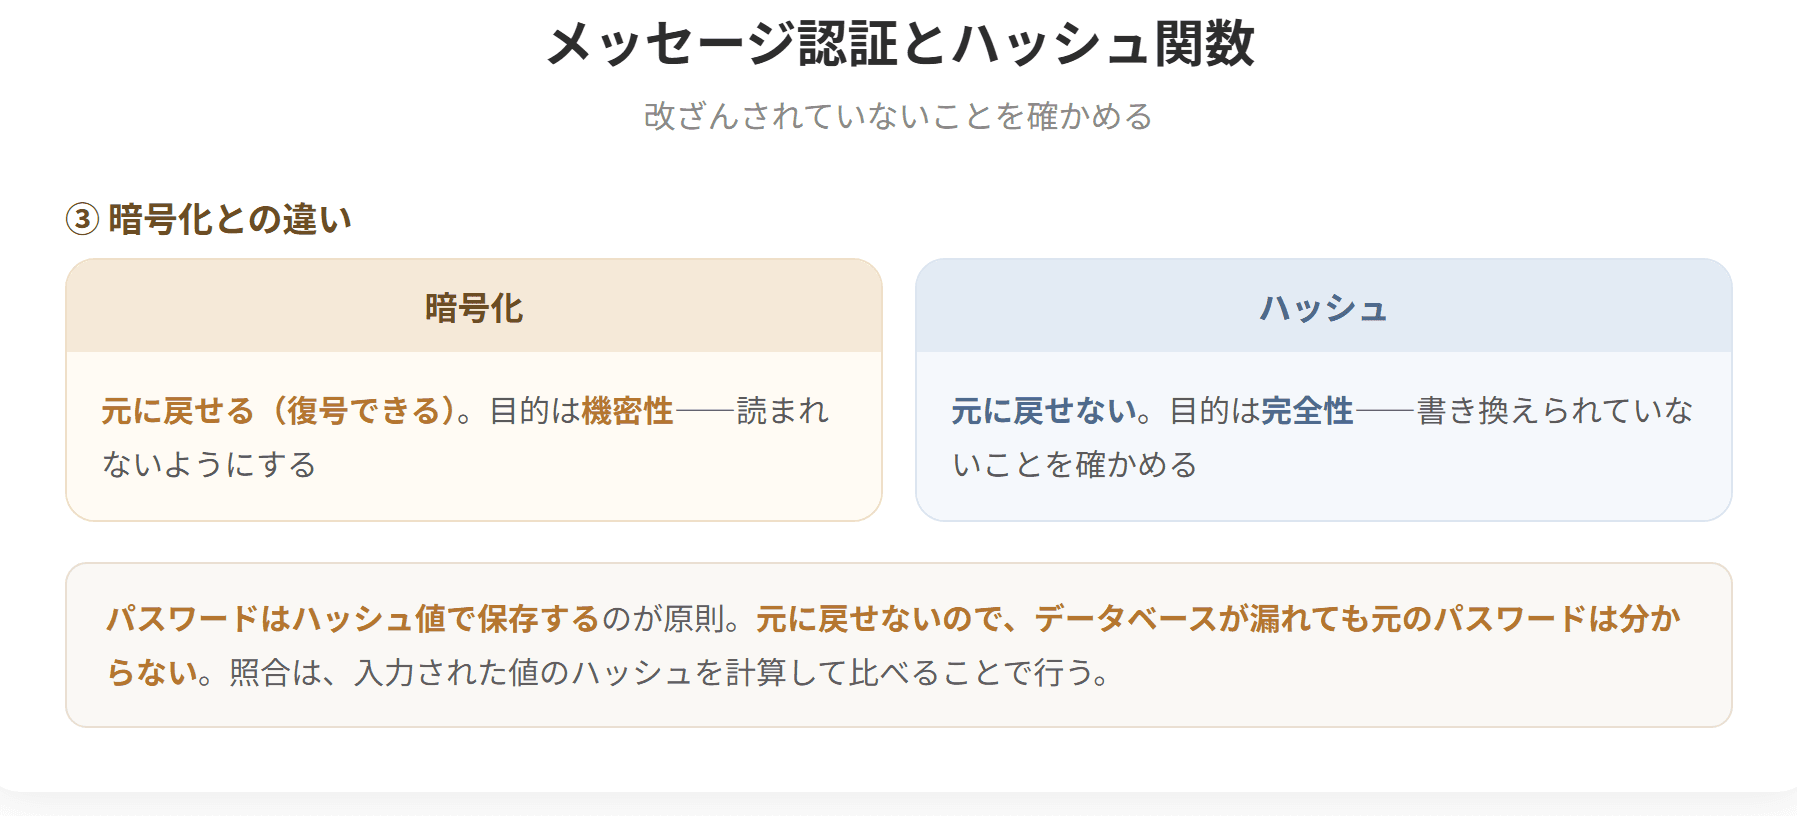
ハッシュ関数と暗号化は、似ているようでまったく違います。
| 暗号化 | ハッシュ関数 | |
|---|---|---|
| 元に戻せるか | 戻せる(復号) | 戻せない(一方向性) |
| 出力の長さ | 入力に応じて変わる | つねに固定長 |
| 目的 | 内容を秘密にする | 改ざんを検知する |
| 守るCIA | 機密性 | 完全性 |
「元に戻せない」ことが欠点ではなく、目的にかなっている——という点が理解の要です。改ざんを検知したいだけなら、元に戻す必要はありません。
⑧ パスワードの保管にも使われる
試験で直接問われることは多くありませんが、ハッシュ関数の重要な用途を挙げておきます。
サービスがパスワードを保管するとき、パスワードそのものではなく、そのメッセージダイジェストを保管します。
| 保管方法 | 漏えいしたら |
|---|---|
| パスワードをそのまま保管 | すべて読まれる |
| メッセージダイジェストを保管 | 元のパスワードは分からない |
ログイン時には、入力されたパスワードから同じ方法で値を作り、保管されている値と比べます。一致すれば正しいパスワードと判断できます。
一方向性があるからこそ、この使い方ができるわけです。
⑨ 第2節との関係
第2節の冒頭で「暗号化は、第三者が盗み見ても内容を解読できないようにデータを加工すること」と学びました。ハッシュ関数は解読できないどころか、本人でも元に戻せません。
| 技術 | 元に戻せるか | 使いどころ |
|---|---|---|
| 暗号化 | 戻せる | 相手に読んでほしいが、途中では読まれたくない |
| ハッシュ関数 | 戻せない | 同じものかどうかを確かめたいだけ |
「戻す必要があるか」で使い分ける——この観点を持っておくと、2つを取り違えません。
具体例
ハッシュ関数の性質を確かめる
次の2つの文章から、それぞれメッセージダイジェストを作ったとします。
| 平文 | メッセージダイジェスト(例) |
|---|---|
| 「納品日は4月10日です」 | a3f9 2c81 7b45 … |
| 「納品日は4月11日です」 | d72e 0f36 91ac … |
1文字違うだけで、まったく別の値
「10日」を「11日」に変えただけですが、値はまったく似ていません。一部だけが変わる、ということが起きないのがハッシュ関数の特徴です。
もし「少し変えたら少しだけ値が変わる」という性質だったら、値から元の文章を推測できてしまいます。だから、あえて大きく変わるように設計されています。
ソフトウェアの配布での使われ方
インターネットからソフトウェアをダウンロードするとき、配布元がメッセージダイジェストを公開していることがあります。
| 順番 | 動き |
|---|---|
| ① | 配布元が、ソフトウェアのメッセージダイジェストを公開する |
| ② | 利用者がソフトウェアをダウンロードする |
| ③ | 利用者が、ダウンロードしたファイルからメッセージダイジェストを作る |
| ④ | 公開されている値と比べる |
| ⑤ | 一致すれば、改ざんされていないと確認できる |
何を防いでいるのか
| 危険 | 検知できるか |
|---|---|
| ダウンロード中にファイルが壊れた | 検知できる |
| 第三者が不正なプログラムを混ぜた | 検知できる |
| 配布元そのものが乗っ取られた | 検知できない(値も書き換えられる) |
3つ目の限界があるため、デジタル署名と組み合わせることで、配布元が本物であることまで保証する、というのが次のテーマの話につながります。
実務での活用
| 場面 | 使い方 |
|---|---|
| 大きなファイルを送った | 相手が正しく受け取れたか確かめる |
| バックアップから復元した | 元のデータと同じか確かめる |
| 契約書をメールで送った | 改ざんされていないことを示す |
| ログの保全 | あとから書き換えられていないことを証明する |
4つ目は法的な場面でも意味を持ちます。ログのメッセージダイジェストを別途保管しておけば、「あとから都合よく書き換えたのではないか」という疑いに対して反証できます。
第2章で学んだログファイルが、こうした技術と組み合わせて初めて証拠としての価値を持つ、という点も押さえておきましょう。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a ハッシュ関数は、平文から固定長の擬似乱数(メッセージダイジェスト)を生成する演算手法である。
> b メッセージダイジェストから元の平文を再現することは容易である。
> c 平文が少しでも異なると、メッセージダイジェストの値が大きく異なる。
解答 a:○ b:× c:○
メッセージ認証とハッシュ関数(1/2)
メッセージ認証とハッシュ関数(2/2)
試験のポイント
| 公開鍵暗号方式 |
| ② 情報改ざんの検知 | ハッシュ関数 |
③ 2つの技術の組み合わせ
第2節と前のテーマで学んだ2つの技術が、ここで合流します。
| 技術 | 担当する機能 |
|---|---|
| 公開鍵暗号方式(第2節) | 本人が作ったことを示す |
| ハッシュ関数(前のテーマ) | 改ざんを検知する |
④ デジタル署名の手順
| 順番 | 動き |
|---|---|
| ① | 送信者のデジタル文書からハッシュ関数によって、メッセージダイジェストを生成する |
| ② | ①のメッセージダイジェストを送信者の秘密鍵で暗号化する。これがデジタル署名である |
| ③ | 本文に②の署名を添えて送り出す |
| ④ | 受け取った側は、送り手と同じハッシュ関数で本文からダイジェストを作る |
| ⑤ | 署名のほうは送り手の公開鍵でほどく。ほどけたなら、名乗りどおりの人が作った本文だと分かる |
| ⑥ | ④と⑤のメッセージダイジェストが同じであれば、本文が改ざんされていないことを確認できる |
⑤ 鍵の使い方が暗号化と逆になる
ここが最大の関門です。第2節の公開鍵暗号方式と比べてみます。
| 暗号化(第2節) | デジタル署名 | |
|---|---|---|
| 暗号化に使う鍵 | 受信者の公開鍵 | 送信者の秘密鍵 |
| 復号に使う鍵 | 受信者の秘密鍵 | 送信者の公開鍵 |
| 誰の鍵か | 受信者 | 送信者 |
まったく逆になっています。
⑥ なぜ逆なのか——目的から考える
| 目的 | 必要なこと | 使う鍵 |
|---|---|---|
| 受信者だけに読ませたい | 受信者だけが開けられる形にする | 受信者の公開鍵で暗号化 |
| 自分が作ったと示したい | 自分だけが作れる形にする | 送信者の秘密鍵で暗号化 |
送信者の秘密鍵は、送信者しか持っていません。したがって、その鍵で暗号化されたものは、送信者にしか作れません。
そして、送信者の公開鍵で正しく復号できたということは、対になる送信者の秘密鍵で暗号化されたものだと証明されます。
これが「本人が作成した」ことの証明になる、という理屈です。
⑦ 誰でも復号できてよいのか
送信者の公開鍵は公開されているので、誰でもデジタル署名を復号できます。
一見すると問題があるようですが、そうではありません。
| 目的 | 秘密にする必要があるか |
|---|---|
| 暗号化 | ある(内容を隠したい) |
| デジタル署名 | ない(本人が作ったことを示したいだけ) |
デジタル署名の目的は、内容を隠すことではなく、本人性と完全性を示すことです。だから誰でも検証できてよいのです。
むしろ、誰でも検証できるからこそ、第三者にも「これは本人が作ったものだ」と示せます。
⑧ 署名で何ができて、何ができないか
| できること | できないこと |
|---|---|
| なりすましを防ぐ(本人性) | 傍受(盗聴)を防ぐ |
| 改ざんを検知する(完全性) | 内容を秘密にする |
デジタル署名は暗号化ではありません。本文そのものは平文のまま送られるので、途中で読まれます。読まれたくなければ、別途暗号化が必要です。
この点が、令和4年度の本試験で問われました。
⑨ CA(Certificate Authority)
CA(認証機関)とは、電子取引などで公開鍵暗号技術に基づく電子署名を利用する際に、公開鍵が正当であることを保証する機関です。
公開鍵を配布する企業や個人が偽物でないことを証明することで詐欺などの不正行為を防ぎます。
CAが発行する電子証明書(デジタル証明書)には、証明書の所有者を特定する情報と証明書の所有者の公開鍵が含まれています。
⑩ なぜCAが必要なのか
デジタル署名の仕組みには、ひとつ穴があります。
「その公開鍵が、本当にその人のものか」をどう確かめるのか——という問題です。
| 攻撃 | 手口 |
|---|---|
| なりすまし | 攻撃者が「これがA社の公開鍵です」と偽の公開鍵を配る |
| 結果 | 受信者は、攻撃者の署名をA社のものだと信じてしまう |
この問題を解決するのがCAです。信頼できる第三者が「この公開鍵は確かにこの人のものだ」と保証する——これが電子証明書の役割です。
⑪ 電子証明書に含まれるもの
| 含まれる情報 |
|---|
| 証明書の所有者を特定する情報 |
| 証明書の所有者の公開鍵 |
この2つがセットになっているからこそ、「この公開鍵は、この所有者のものだ」と示せます。
⑫ 第5節につながる
第5章で学んだHTTPSの通信では、
| 順番 | 動き |
|---|---|
| ① | サーバがCAの発行した証明書を提示する |
| ② | ブラウザが証明書を検証する |
| ③ | 証明書に含まれるサーバの公開鍵を取り出す |
| ④ | その公開鍵でセッション鍵を暗号化して送る |
という流れになっていました。①②がサーバ認証、③④がセッション鍵暗号方式です。
この節で学んだ技術が、すべてHTTPSという1つのプロトコルの中で働いている——そう理解すると、章全体がつながります。
具体例
設例 デジタル署名の機能と鍵の使い方
> デジタル署名に関する次の記述の正誤を判定せよ。(令和4年度第20問 改題)
> a 送信者のなりすましを防ぎ、本人が送信したメッセージであることを証明できる。
> b 送信されたメッセージが改変(改ざん)されていないことを検知できる。
> c 送信されたメッセージが傍受(盗聴)されていないことを証明できる。
> d 送信者はメッセージのダイジェストを公開鍵で暗号化し、受信者は秘密鍵で復号する。
解答 a:○ b:○ c:× d:×
cの誤りが本質的
aとbは正しく、cだけが誤り——という構成です。これはデジタル署名の機能の範囲を問うています。
| デジタル署名の機能 | 対応するCIA |
|---|---|
| なりすましを防ぐ | 真正性 |
| 改ざんを検知する | 完全性 |
| (盗聴を防ぐ) | 対象外(機密性は暗号化の役目) |
署名は「封をする」のではなく「サインする」——中身は見えたままです。
dの誤りを図で確認する
| 誤りの記述 | 正しい動き | |
|---|---|---|
| 暗号化 | 公開鍵で | 送信者の秘密鍵で |
| 復号 | 秘密鍵で | 送信者の公開鍵で |
「誰の」という語が抜けている点にも注意
問題文の d は「公開鍵で暗号化し、秘密鍵で復号する」とだけ書かれており、誰の鍵かが明示されていません。この書き方だと、第2節の暗号化(受信者の公開鍵で暗号化、受信者の秘密鍵で復号)のようにも読めます。
しかしデジタル署名では送信者の鍵を使い、暗号化と復号の順序も逆なので、誤りになります。
確実に覚える2行
> 暗号化は「受信者の公開鍵 → 受信者の秘密鍵」
> 署名は「送信者の秘密鍵 → 送信者の公開鍵」
この2行を声に出して覚えてしまうのが、もっとも確実です。
なぜ2つの機能が別々の技術なのか
| 機能 | 技術 | もしなければ |
|---|---|---|
| 本人性 | 公開鍵暗号方式 | 誰が作ったか分からない |
| 完全性 | ハッシュ関数 | 書き換えられても気づかない |
両方あって初めて意味がある
もし本人性だけを確認できて改ざんを検知できなければ、「本人が送ったものを、途中で書き換えられた」場合に気づけません。
逆に改ざんだけ検知できて本人性が分からなければ、「別人が作ったものが、改ざんされずに届いた」ことになり、意味がありません。
2つが組み合わさって、初めて「この人が作った、この内容の文書だ」と言えるわけです。
電子契約での活用
近年広がっている電子契約は、この技術を使っています。
| 従来の契約 | 電子契約 |
|---|---|
| 印鑑を押す | デジタル署名を付す |
| 印鑑証明書で本人確認 | 電子証明書で本人確認 |
| 改ざんは筆跡や割印で防ぐ | ハッシュ関数で検知 |
印鑑証明書とCAの電子証明書が、同じ役割を果たしている——この対応で考えると、CAの必要性が腑に落ちます。
印鑑そのものは誰でも作れますが、役所が「この印影はこの人のものだ」と保証するから意味を持ちます。電子証明書も同じで、CAという信頼できる第三者の保証があって初めて機能します。
経営法務で学ぶ電子署名法とも関わる論点なので、あわせて押さえておくとよいでしょう。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a デジタル署名では、送信者の正当性の確認に公開鍵暗号方式が、情報改ざんの検知にハッシュ関数が用いられる。
> b CAが発行する電子証明書には、証明書の所有者を特定する情報と所有者の公開鍵が含まれている。
> c デジタル署名を送信者の公開鍵で正しく復号できれば、本人が作成した本文であることを確認できる。
解答 a:○ b:○ c:○
いずれも正しい記述です。3つの要素(公開鍵暗号方式・ハッシュ関数・CA)が組み合わさって、デジタル署名が成立しているという構造を押さえておきましょう。
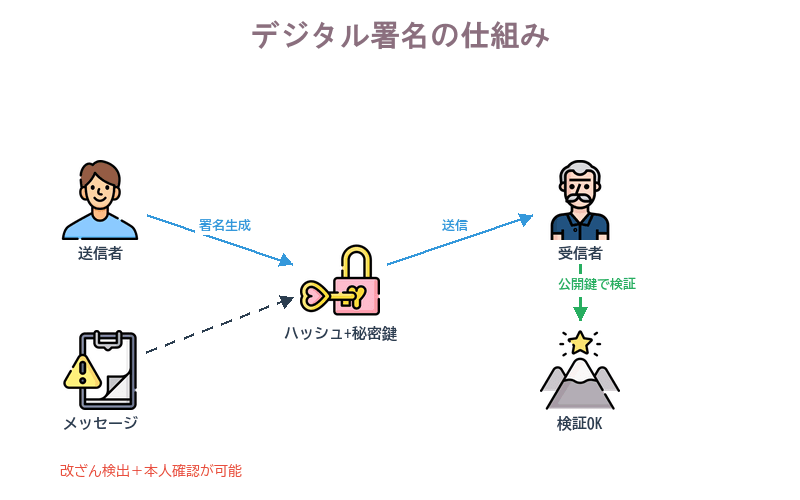
デジタル署名の仕組み
試験のポイント

 科目別の正答率と連続学習日数がマイページに出るので、次にどの科目をやるかで迷いません。プレミアム限定
プレミアムプラン
¥9,800〜/ 買い切り・自動更新なし(税込)
決済はStripe(世界最高水準・PCI-DSS準拠)で安全に処理されます。カード情報は当サービスに保存されません。
