セキュリティ
下の動画はこの節の解説ではありません。 解説動画の雰囲気を知っていただくための見本として、「AI・機械学習」の動画を再生します。
この節の解説動画はプレミアム限定です。プレミアムなら全科目・全節が見放題!
プレミアムで見る無線LANは、電波が届く範囲内であれば第三者でもデータを受け取ることが可能であり、ネットワークへ侵入されやすいという性質があります。そのため、有線LANよりも強固なセキュリティ対策が必要になります。この節では、まず無線LANに固有の対策をアクセスコントロールと暗号化の2つに分けて押さえます。後半では、組織としてセキュリティをどう回すかという枠組み(ISMS)や、脆弱性を共通の言葉で語るための仕組み(CVE・CVSS)、そして境界で守るという発想を転換したゼロトラストまでを扱います。令和6年度には、この後半の用語がまとめて出題されました。


簡単にいうと
無線は「電波が届けば誰でも受け取れる」というのが根本的な弱点。だから、つなげる相手を絞る工夫が要るの。ただしSSIDもMACアドレスフィルタリングも、それだけでは弱いという点が大事だよ。
① 無線LANの弱点
無線LANは、電波が届く範囲内であれば、第三者でもデータを受け取ることが可能であり、ネットワークへ侵入されやすいという性質があります。
そのため、有線LANよりも強固なセキュリティ対策が必要となります。
| 有線LAN | 無線LAN | |
|---|---|---|
| 接続するには | ケーブルを物理的につなぐ必要がある | 電波が届けばよい |
| 盗聴 | ケーブルに触れる必要がある | 建物の外からでも可能 |
| 侵入の難易度 | 高い(建物に入る必要がある) | 低い |
建物の外の路上からでも接続を試みられる——これが無線LANの本質的な弱さです。
具体例
設例 マルチSSID
> 次の記述の正誤を判定せよ。(令和2年度第9問 改題)
> SSIDは無線LANにおけるアクセスポイントの識別名であるが、複数のアクセスポイントに同一のSSIDを設定できる無線LAN装置の機能をマルチSSIDという。
解答 ×
「複数のアクセスポイントに同一のSSIDを設定できる」という部分が誤りです。マルチSSIDは、1つの無線LAN装置で複数のSSIDが使える機能です。
方向が逆になっている
| 誤りの記述 | 正しい内容 |
|---|---|
| 複数の装置に、1つのSSID | 1つの装置に、複数のSSID |
「マルチ」が何にかかるのかを確かめれば判定できます。マルチSSIDなので、SSIDが複数です。装置が複数なのではありません。
第4章の「マルチ」の用語と同じ読み方
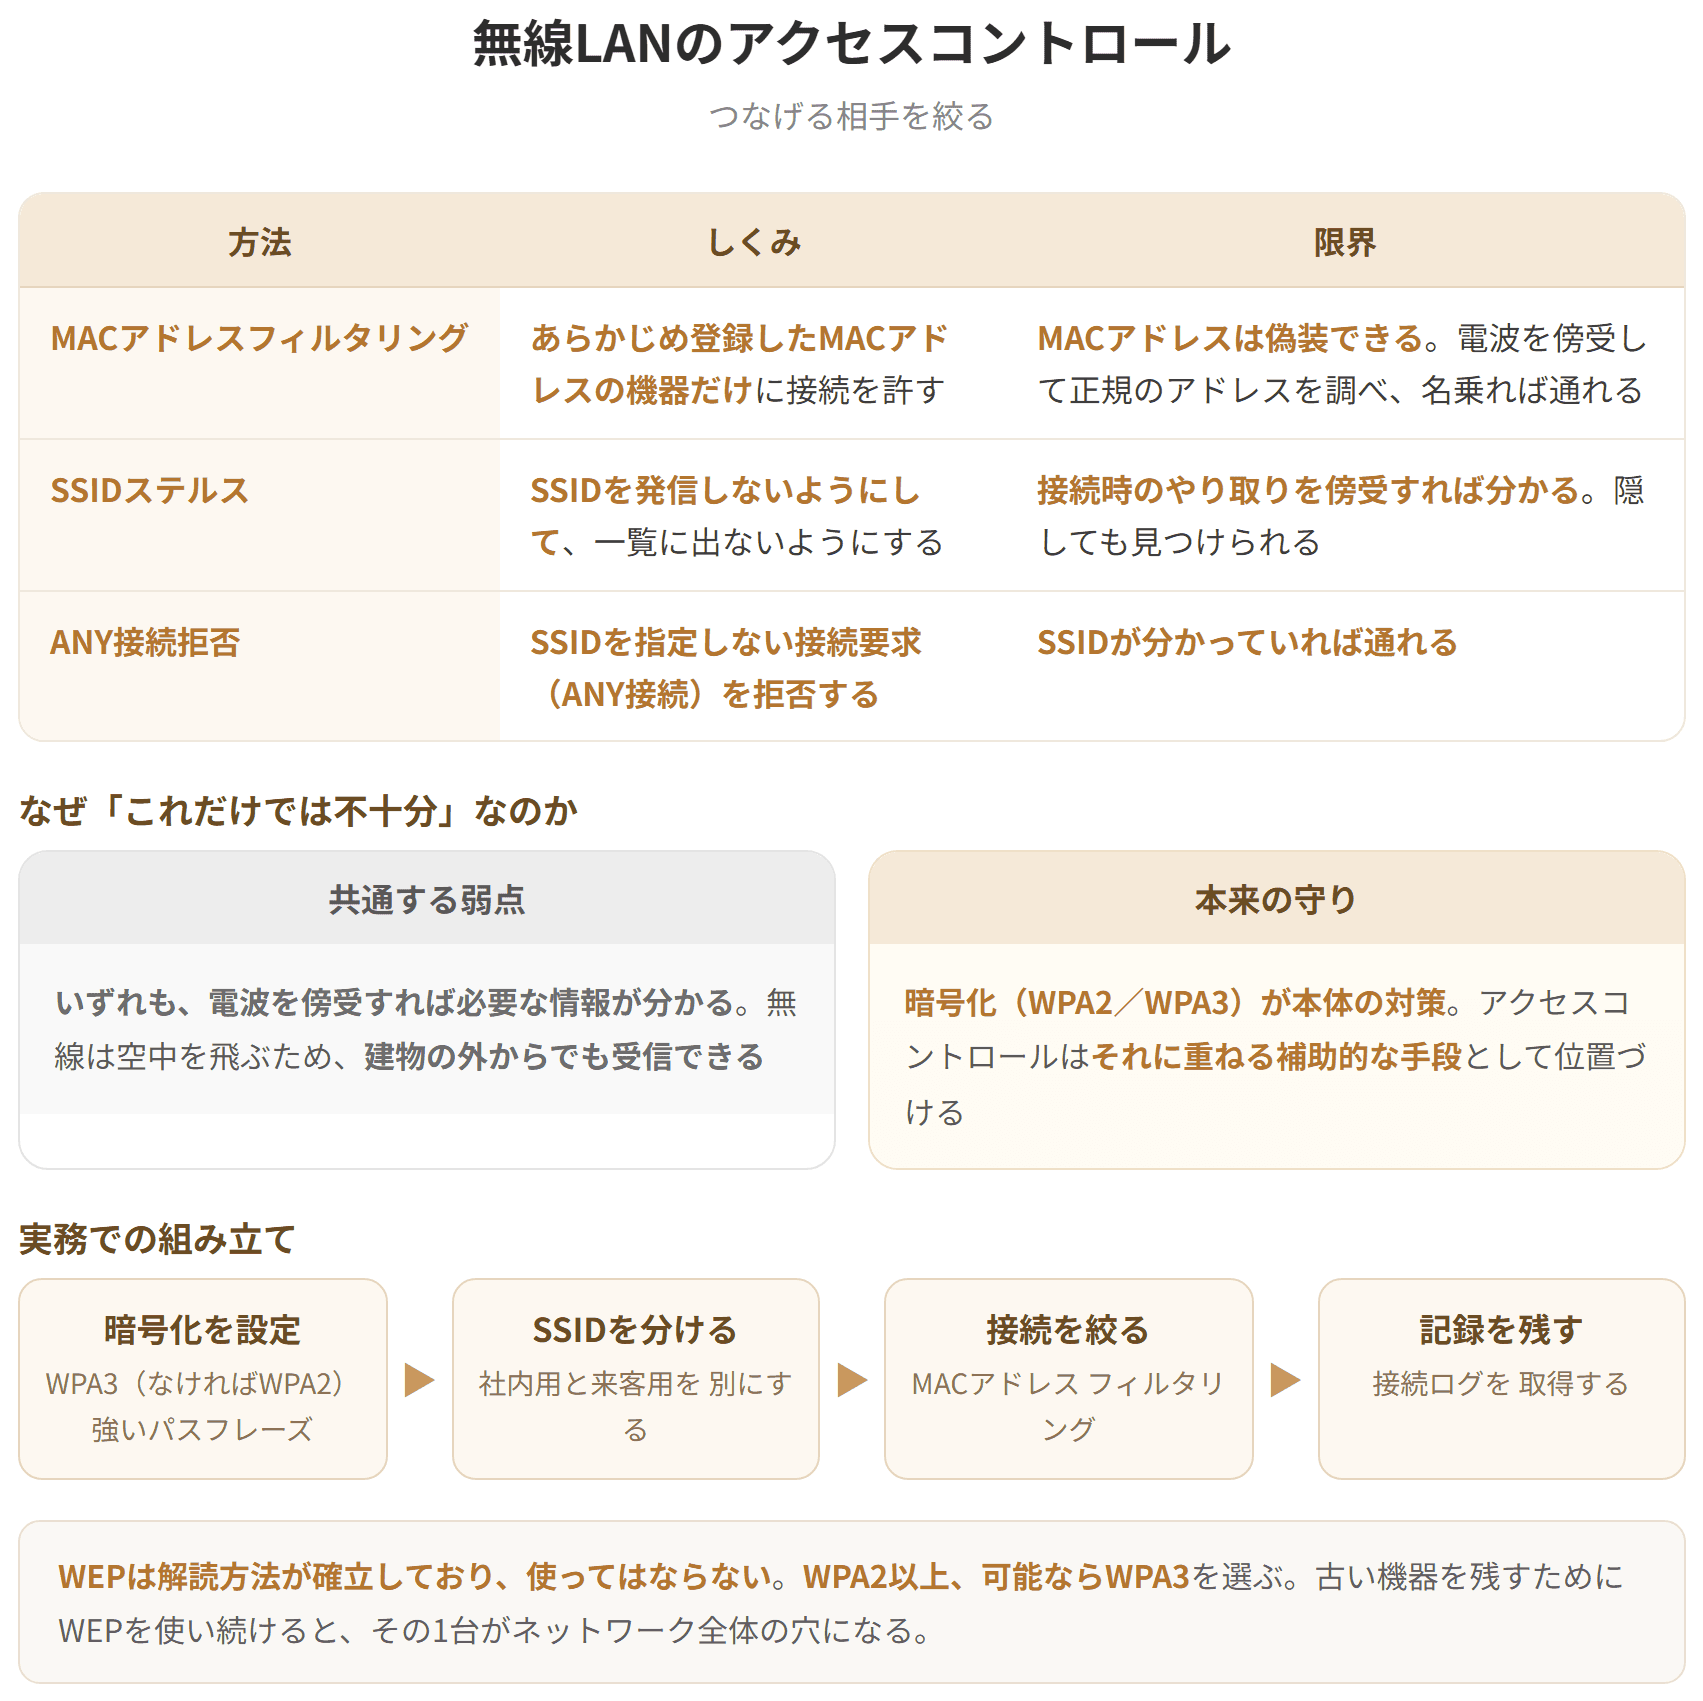
無線LANのアクセスコントロール

試験のポイント

簡単にいうと
WEP → WPA → WPA2 → WPA3 と、番号が上がるほど強くなる!覚えるべきは「WEPはもう使ってはいけない」ことと、「TKIPはRC4、CCMPはAES」という組み合わせだよ。
① 無線LANの暗号化とPSK
無線LANでは、無線LAN端末とアクセスポイントの間を共通鍵暗号方式で暗号化します。
無線LAN端末がアクセスポイントに接続する際には、SSIDとアクセスポイント側に設定された共通鍵(暗号化キー)を指定します。この認証方法をPSK(Pre-Shared Key:事前共有鍵)とよびます。
無線LANの暗号化規格にはWEPやWPA、WPA2、WPA3があり、いずれの規格にもPSKが適用されています。
② なぜ共通鍵暗号方式なのか
第2節で学んだとおり、共通鍵暗号方式は処理が速いという長所があります。無線LANでは大量の通信を暗号化するため、速度が求められます。
一方、短所である「事前の鍵共有が必要」という点は、PSK(事前共有鍵)という形で受け入れています。無線LANでは、あらかじめアクセスポイントに設定した鍵を、接続時に入力するわけです。
簡単にいうと
技術を入れるだけでは守れない。組織として回す仕組みが要るの。それがISMS。そして製品が安全に作られているかを評価する国際標準がCC(コモンクライテリア)だよ。
① ISMS(Information Security Management System:情報セキュリティマネジメントシステム)
組織内での情報の取り扱いについて、機密性・完全性・可用性を確保するための仕組みです。
ISMSが求めるのは、穴をひとつずつふさぐ技術的な手当てだけではありません。組織としてリスクアセスメントを自ら行い、守る水準を自分で決め、計画を立て、人と金を割り当てて回す——その運営のしかたまでが対象です。
② 定義文の構造
この定義は、技術と経営の両面から書かれています。
| 部分 | 内容 |
|---|---|
簡単にいうと
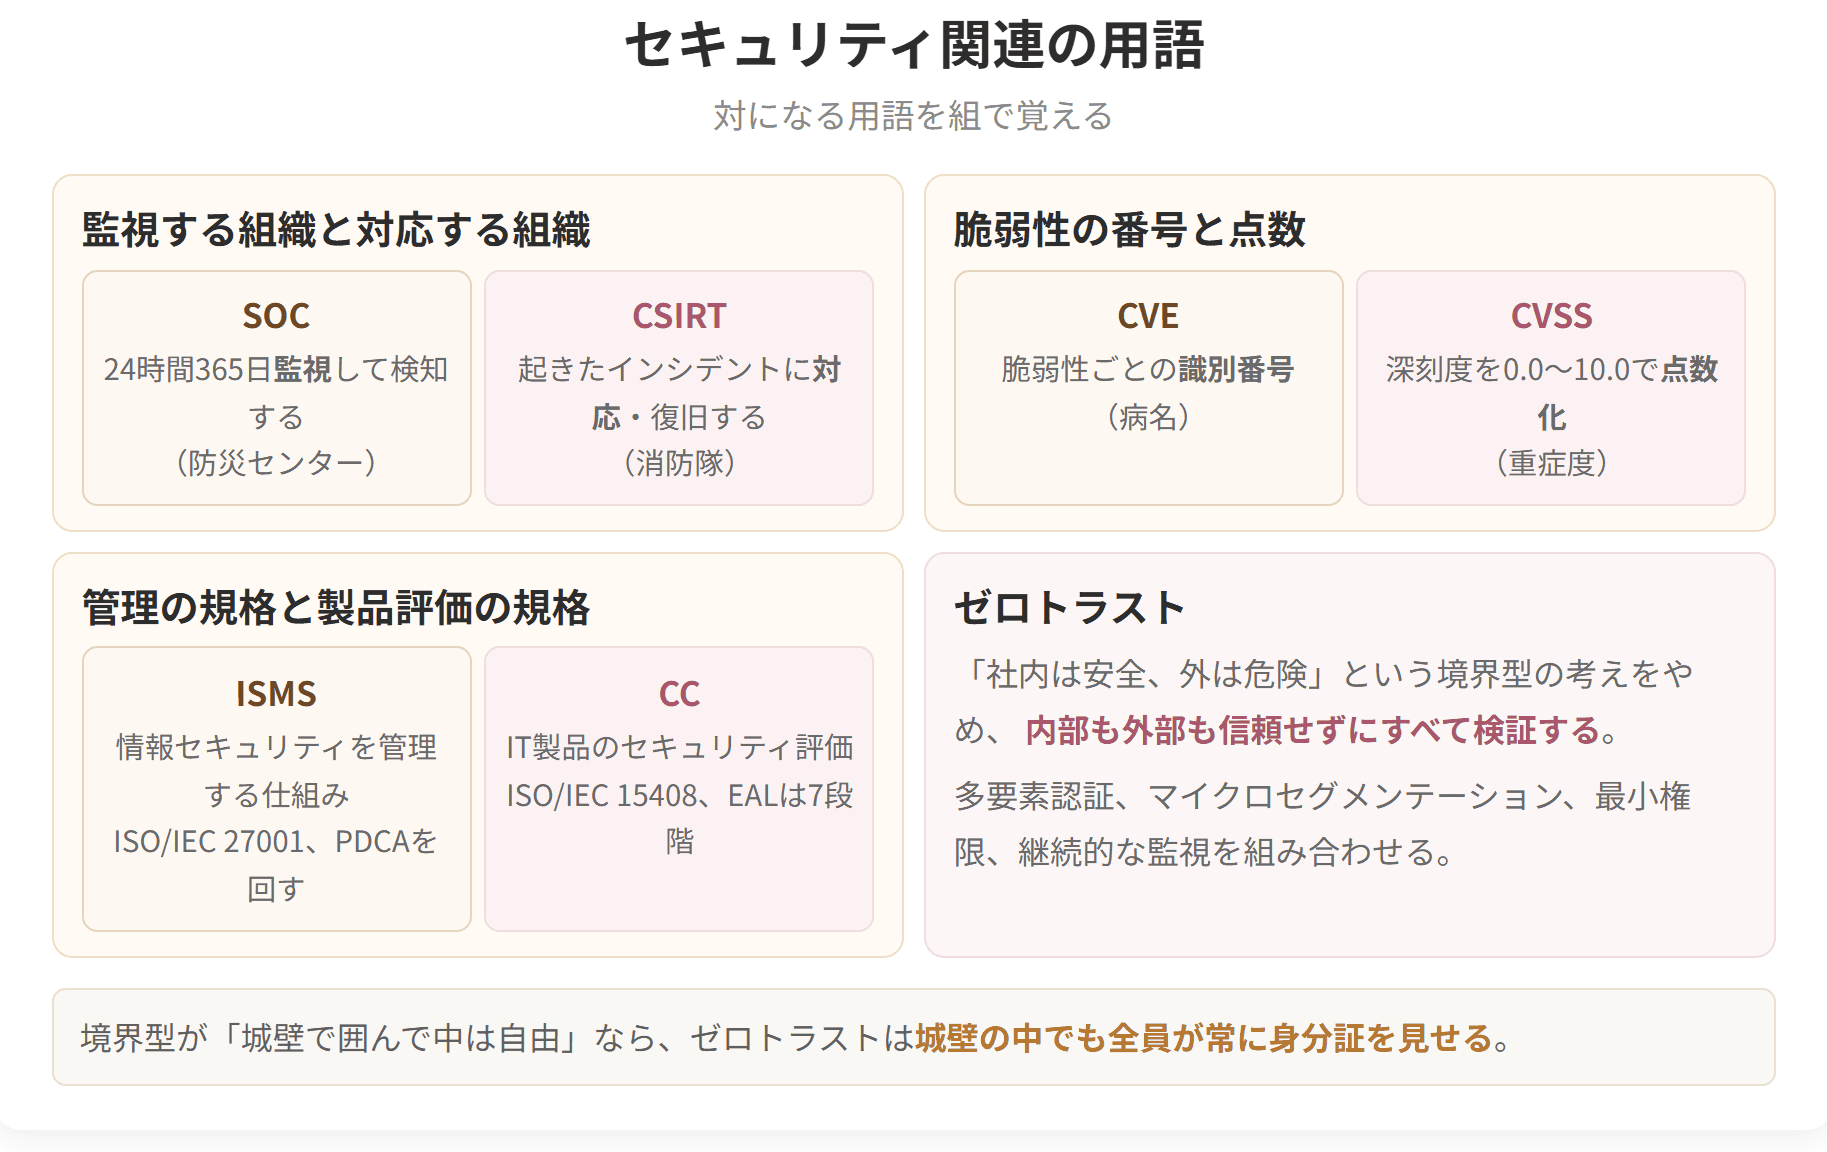
SOCは「起きる前に見張る」、CSIRTは「起きた後に対応する」!そしてCVEは脆弱性に名前を付け、CVSSはその深刻さを点数にする。最後のゼロトラストは、守り方の発想そのものを変えた考え方だよ。
① SOC(Security Operation Center)
24時間365日体制で企業のネットワークやデバイスを監視し、インシデントの検出を行う専門組織のことです。
SOCは、主に脅威を事前に発見し、対策を講じることに焦点を当て、インシデントが発生する前に問題を未然に防ぐことを目的とします。
② CSIRT(Computer Security Incident Response Team)
セキュリティインシデントが発生した際に対応するチームのことです。
CSIRTとSOCは、どちらもセキュリティチームですが、その役割が異なります。CSIRTは、実際にセキュリティインシデントが発生した後に、その対応と解決を行うことに専念します。
いずれのチームも、効果的な運営には高度なセキュリティスキルが不可欠であり、その専門知識を駆使して各自の役割を全うする必要があります。

動画・テキスト・過去問・AI添削まですべて網羅!
予備校代の1/10以下で、独学の不安をまるごと解決できます

 全7科目536節の解説動画539本・合計約41時間が見放題。連続再生・ブックマーク再生で、移動中も1本5分前後で進められます。プレミアム限定
 令和3〜7年度の1次過去問1,116問を、科目別・年度別に無制限で演習。問題の図・表と解説つきで、間違えた問題はマイページに残ります。プレミアム限定
 2次は事例I〜IVの114設問に何度でも書いて出せます。AIが設問ごとの基準で採点し、改善点は「どう書き直すか」の例と模範解答つき。プレミアム限定
 科目別のテキストPDFをダウンロードできます。印刷して書き込む、タブレットで持ち歩くなど、好きな使い方で。プレミアム限定
なお、セキュリティ対策に万全な方法というものはなく、多様な方法を多重に実施することが、セキュリティ強化につながります。
第1節で学んだ多層防御の考え方が、ここでも明示されています。
③ 2つの対策
無線LANのセキュリティ対策には、アクセスコントロールと暗号化があります。
このテーマではアクセスコントロールを、次のテーマで暗号化を扱います。
無線LANのアクセスコントロール技術には、SSIDやMACアドレスフィルタリングがあります。
④ SSID(Service Set ID)
SSIDとは、アクセスポイントを識別するためのIDであり、アクセスポイントと同じSSIDを設定した無線LAN端末だけが接続可能になります。
SSIDは英数字32文字までの範囲で設定できます。
なお、SSIDはメーカによっては、ESSID(Extended Service Set ID)と表記することもあります。
⑤ SSIDの設定と注意点
SSIDは、初期設定ではメーカ設定値または未設定になっていることが多く、他のネットワークと区別するために自分のネットワーク固有のIDを設定する必要があります。
また、無線LANのクライアント側においてSSIDに「ANY」や空白を設定した場合は、どのアクセスポイントとも接続できることが規約上定められています。
よって、対策としては、「ANY」や空白などを設定したクライアント側からのアクセスを禁止する設定をアクセスポイントに行う必要があります。
⑥ ANY接続という抜け穴
| 設定 | 何が起きるか |
|---|---|
| クライアントのSSIDに「ANY」または空白 | どのアクセスポイントとも接続できる |
| 対策 | ANYや空白からのアクセスを禁止する設定をアクセスポイントに行う |
SSIDを知らなくても接続できてしまう——この抜け穴があるため、SSIDだけでは守りになりません。
⑦ SSIDの限界
> SSIDは、ログインIDやパスワードと同じような機能でしかなく、セキュリティ対策としては弱いものです。
この一文が重要です。SSIDは、
という性質を持ちます。必ず暗号化と組み合わせる必要があります。
⑧ マルチSSID
なお、1つの無線LAN装置で複数のSSIDが使える機能のことをマルチSSIDといいます。
マルチSSIDの活用例
| SSID | 用途 | 接続できる先 |
|---|---|---|
| 社員用 | 業務利用 | 社内ネットワーク全体 |
| 来客用 | ゲスト向け | インターネットのみ(社内には入れない) |
1台の機器で、用途ごとにネットワークを分けられる——これがマルチSSIDの実務上の価値です。来客にWi-Fiを提供しつつ、社内システムには近づけない、という運用ができます。
試験での注意……「複数のアクセスポイントに同一のSSIDを設定できる機能」と書き換えた誤りが出題されました。正しくは「1つの無線LAN装置で複数のSSIDが使える機能」です。
⑨ MACアドレスフィルタリング
無線LANにおけるMACアドレスフィルタリングとは、無線LAN端末のMACアドレスをアクセスポイントに事前登録し、許可されたMACアドレスをもつ端末以外は接続できないようにする技術です。
⑩ 動作のイメージ
| 端末 | MACアドレス | 登録 | 結果 |
|---|---|---|---|
| PC-A | 11-22-33-44-55-6A | あり | アクセス可能 |
| PC-B | 11-22-33-44-55-6B | あり | アクセス可能 |
| PC-C | 11-22-33-44-55-6C | なし | アクセス不可 |
⑪ 第4章との対応
第4章で学んだスイッチングハブのMACアドレスフィルタリングと名前は同じですが、目的が違います。
| スイッチングハブ(第4章) | 無線LAN(本節) | |
|---|---|---|
| 目的 | 必要なポートにだけ流す(効率化) | 許可した端末だけ接続させる(セキュリティ) |
| 見るもの | 宛先MACアドレス | 接続しようとする端末のMACアドレス |
同じ「MACアドレスを見て判断する」という仕組みを、別の目的に使っているわけです。
⑫ MACアドレスフィルタリングの限界
第4章で触れたとおり、MACアドレスはソフトウェア的に見かけ上の値を変えることが可能です。
したがって、
| 攻撃 | 手口 |
|---|---|
| MACアドレスの偽装 | 許可された端末のMACアドレスを傍受し、同じ値を名乗る |
MACアドレスは暗号化されずに電波に乗るため、傍受は難しくありません。
SSIDもMACアドレスフィルタリングも、それだけでは不十分——だからこそ、次のテーマで学ぶ暗号化が不可欠になります。
| 何が複数か |
|---|
| マルチタスク | タスクが複数 |
| マルチユーザ | ユーザが複数 |
| マルチウィンドウ | ウィンドウが複数 |
| マルチSSID | SSIDが複数 |
「マルチ」の直後の語が複数になる——この読み方で統一できます。
店舗でWi-Fiを提供する場面
飲食店が来客向けのWi-Fiを提供する場面を考えます。
やってはいけない構成
| 構成 | 問題 |
|---|---|
| 店舗の業務用ネットワークに来客を接続させる | 来客がPOSレジや会計システムに到達できる |
| SSIDだけで区別する | 同じネットワーク内なので分離されていない |
望ましい構成
| SSID | 接続先 | 設定 |
|---|---|---|
| 店舗業務用 | 社内ネットワーク | 暗号化(WPA3)、パスワードは店員のみ |
| 来客用 | インターネットのみ | 業務用ネットワークへは到達できない |
マルチSSIDを使えば、1台の機器でこれを実現できます。
来客用Wi-Fiで注意すべきこと
| 論点 | 内容 |
|---|---|
| 業務ネットワークとの分離 | 最優先。マルチSSIDやVLANで分ける |
| 利用規約の提示 | 責任の所在を明確にする |
| 接続者同士の分離 | 来客同士が互いの端末を覗けないようにする |
| ログの保存 | 不正利用があったときの追跡 |
3つ目が見落とされやすい
同じ来客用ネットワークにつながった利用者同士は、設定によっては互いの端末にアクセスできてしまいます。「プライバシーセパレータ」などの機能で、端末同士の通信を遮断しておく必要があります。
なぜこれが診断士の関心事なのか
店舗のWi-Fiから侵入され、POSレジの顧客情報が漏えいする——という事故は実際に起きています。
| 影響 | 内容 |
|---|---|
| 顧客への賠償 | 直接の損害 |
| 信用の失墜 | 売上への長期的な影響 |
| 取引先からの要求 | セキュリティ対策の報告義務 |
「集客のためのWi-Fi」が、事業継続のリスクになりうる——この視点で助言できることが、実務での価値になります。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a SSIDは英数字32文字までの範囲で設定でき、ESSIDと表記することもある。
> b クライアント側でSSIDに「ANY」や空白を設定した場合、どのアクセスポイントとも接続できる。
> c MACアドレスフィルタリングを設定すれば、無線LANのセキュリティは万全である。
解答 a:○ b:○ c:×
Wi-Fiに接続するときに入力する「パスワード」が、この共通鍵にあたります。
③ WEP(Wired Equivalent Privacy)
無線LANの暗号化において最初に考案された規格です。WEPという暗号化方式が採用されており、RC4というアルゴリズムで暗号化を行います。
WEPは、今までに以下のようなセキュリティ上の問題点が指摘されており、その使用は推奨されていません。
| 問題点 |
|---|
| 暗号化キーの生成方法が単純であるため、解析が容易であること |
| パスワードを変更しない限り、暗号化キーは同じものが使用され続けること |
| 暗号化方式そのものがすでに解読されていること |
| 通信データの改ざん検知ができないこと |
④ WEPの4つの問題点を読み解く
| 問題点 | 何が起きるか |
|---|---|
| 生成方法が単純 | 短時間で解析される |
| 鍵が変わらない | 傍受を続ければ解析の材料が貯まる |
| すでに解読されている | 手法が公開されている |
| 改ざん検知ができない | 書き換えられても気づけない |
2つ目は、第2節で見た「同じものを繰り返し使わない」という原則に反しています。セッション鍵やワンタイムパスワードが毎回変わるのに対し、WEPの鍵は変わりません。
WEPを使っているWi-Fiは、実質的に暗号化されていないのと同じと考えるべきです。
⑤ WPA(Wi-Fi Protected Access)
WEPのセキュリティ上の問題点を解消した規格です。
一定時間ごとに暗号化鍵を自動的に更新し、通信データの改ざんを検知するTKIP(Temporal Key Integrity Protocol)という暗号化方式の採用が義務化されています。
さらに高い安全性をもつCCMP(Counter mode with Cipher-block chaining Message authentication code Protocol)という暗号化方式を採用することも可能です。
TKIPではRC4、CCMPではAESというアルゴリズムで暗号化を行います。
⑥ TKIPがWEPの問題を解決する
| WEPの問題 | TKIPでの解決 |
|---|---|
| 鍵が変わらない | 一定時間ごとに暗号化鍵を自動的に更新する |
| 改ざん検知ができない | 通信データの改ざんを検知する |
⑦ PSKを適用した呼び方
WPAでは通信中に暗号キーが自動的に変更されますが、最初の設定ではPSKを利用した認証を行うことが一般的です。
WPAにPSKを適用した暗号化方式をWPA-PSKまたはWPAパーソナルといいます。
また、WPA-PSKにおいて、TKIPを採用した方式をWPA-PSK(TKIP)またはWPA-TKIP、CCMPを採用した方式をそのアルゴリズム名を取ってWPA-PSK(AES)またはWPA-AESとよびます。
⑧ WPA2(Wi-Fi Protected Access 2)
WPAの後継規格であるWPA2は、暗号化方式CCMPの採用が義務化され、より強力なアルゴリズムであるAESで暗号化を行うため、安全性が高いとされます。
WPA2では、暗号化方式にTKIPを使用することもできますが、安全性の高さからすれば、CCMP(AES)を使用することが望まれます。
WPA同様、PSKを適用した暗号化方式をWPA2-PSKまたはWPA2パーソナル、PSKおよびTKIPを採用した方式をWPA2-PSK(TKIP)またはWPA2-TKIP、PSKおよびCCMP(AES)を採用した方式をWPA2-PSK(AES)またはWPA2-AESとよびます。
⑨ WPAとWPA2の違い
| WPA | WPA2 | |
|---|---|---|
| TKIP | 義務化 | 採用可能 |
| CCMP | 採用可能 | 義務化 |
義務と任意が入れ替わっている——これがWPAとWPA2の関係です。より強いCCMPを必須にしたのがWPA2です。
⑩ WPA3(Wi-Fi Protected Access 3)
WPA2で発見された脆弱性を解消するために、2018年に発表された無線LANの暗号化技術です。
WPA3では、鍵確立手法が従来のPSKから新しいSAE(Simultaneous Authentication of Equals:同等性同時認証)に変更されました。ハンドシェイクの手順や認証の再試行回数を変更して各種攻撃への耐性を上げました。
また、WPA3ではAESに加え、通信暗号化アルゴリズムの選択肢として新たにAESを強化したCNSA(Commercial National Security Algorithm)が追加されました。
⑪ 4つの規格をまとめる
| 暗号化規格 | 暗号化方式 | 暗号化アルゴリズム | セキュリティ強度 |
|---|---|---|---|
| WEP | WEP | RC4 | × |
| WPA | TKIP(義務化)/CCMP(採用可能) | TKIP:RC4/CCMP:AES | △ |
| WPA2 | CCMP(義務化)/TKIP(採用可能) | CCMP:AES/TKIP:RC4 | ○ |
| WPA3 | CCMP | CCMP:AES、CNSA | ◎ |
⑫ 覚えるための整理
| 押さえどころ | 内容 |
|---|---|
| アルゴリズムの対応 | TKIP=RC4、CCMP=AES |
| 強度の順 | WEP < WPA < WPA2 < WPA3 |
| 義務と任意 | WPAはTKIP義務、WPA2はCCMP義務 |
| WPA3の新機軸 | 鍵確立手法がPSKからSAEへ |
TKIPとRC4、CCMPとAES——この2組の対応を覚えれば、表の大部分は再現できます。RC4は古いアルゴリズム、AESは第2節で学んだ米国政府の標準規格です。
⑬ 実務での判断
| 設定 | 判断 |
|---|---|
| WEP | 直ちに変更すべき |
| WPA(TKIP) | 変更が望ましい |
| WPA2(AES) | 現在の実用上の最低ライン |
| WPA3 | 推奨 |
機器が古くてWPA3に対応していない場合は、WPA2(AES)を選びます。TKIPを選ぶ理由は、いまやほとんどありません。
具体例
設例 無線LANの暗号化規格
> 次の記述の正誤を判定せよ。(令和2年度第9問 改題)
> 無線LANの暗号化の規格であるLTEは、アルゴリズムの脆弱性が指摘されたWEPを改良したことから、より強固な暗号化を施すことができる。
解答 ×
WEPのセキュリティ上の問題点を解消した規格は、LTEではなくWPAです。
LTEは無線LANの暗号化規格ではない
第5章で学んだとおり、LTE(Long Term Evolution)はモバイル通信(4G)の規格です。無線LANの暗号化とはまったく別の分野の用語です。
| 用語 | 分野 |
|---|---|
| LTE | モバイル通信(4G) |
| WPA | 無線LANの暗号化 |
分野の違う用語を当てはめた誤りなので、内容を吟味する前に判定できます。
この種の誤りを見抜くコツ
その用語が、そもそもこの分野のものかを確認する——これが第一歩です。
| 章 | よく混同される用語 |
|---|---|
| 第5章 | LTE、5G、WiMAX(モバイル通信) |
| 第4章 | IEEE802.11、Wi-Fi 6(無線LANの規格) |
| 第6章 | WEP、WPA、WPA2、WPA3(無線LANの暗号化) |
「無線」という語が共通するため混ざりやすいのですが、通信の規格か、暗号化の規格かで分けられます。
社内のWi-Fi設定を点検する
従業員25名の会社で、無線LANの設定を点検する場面を考えます。
点検項目
| 項目 | 現状 | 評価 | 対応 |
|---|---|---|---|
| 暗号化規格 | WEP | × | 直ちにWPA2以上へ |
| パスワード | 初期設定のまま | ✕ | 変更する |
| SSID | メーカ名がそのまま | △ | 機種が分かるので変更が望ましい |
| 来客用の分離 | していない | ✕ |
最優先はWEPからの脱却
WEPは数分で解読されるとされています。「暗号化している」という安心感だけがあり、実質的な守りにはなっていません。
機器が古くてWPA2に対応していない場合
| 選択肢 | 評価 |
|---|---|
| WEPのまま使い続ける | 不可 |
| 無線LANを使わない(有線のみ) | 安全だが不便 |
| 機器を買い替える | 推奨。数千円〜数万円で済む |
費用対効果を考えれば、買い替えが妥当です。第1章で学んだとおり、機器の性能は年々向上し、価格は下がっています。
ファームウェアの更新
第2章で学んだとおり、ファームウェアにも脆弱性が見つかります。無線LANルータのファームウェアが古いまま放置されていると、暗号化規格が新しくても、機器そのものの弱点を突かれます。
| 確認すること | 頻度 |
|---|---|
| メーカのサイトで更新の有無を確認 | 年に数回 |
| 自動更新の設定 | 可能なら有効にする |
| サポート終了の機器 | 買い替えを検討 |
サポートが終了した機器は、脆弱性が見つかっても修正されません。第12章で学ぶIT資産管理では、こうした機器の棚卸しが重要な論点になります。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a WEPはRC4というアルゴリズムで暗号化を行うが、暗号化方式そのものがすでに解読されており使用は推奨されていない。
> b WPAではCCMPの採用が義務化され、WPA2ではTKIPの採用が義務化されている。
> c WPA3では、鍵確立手法が従来のPSKからSAEに変更された。
解答 a:○ b:× c:○
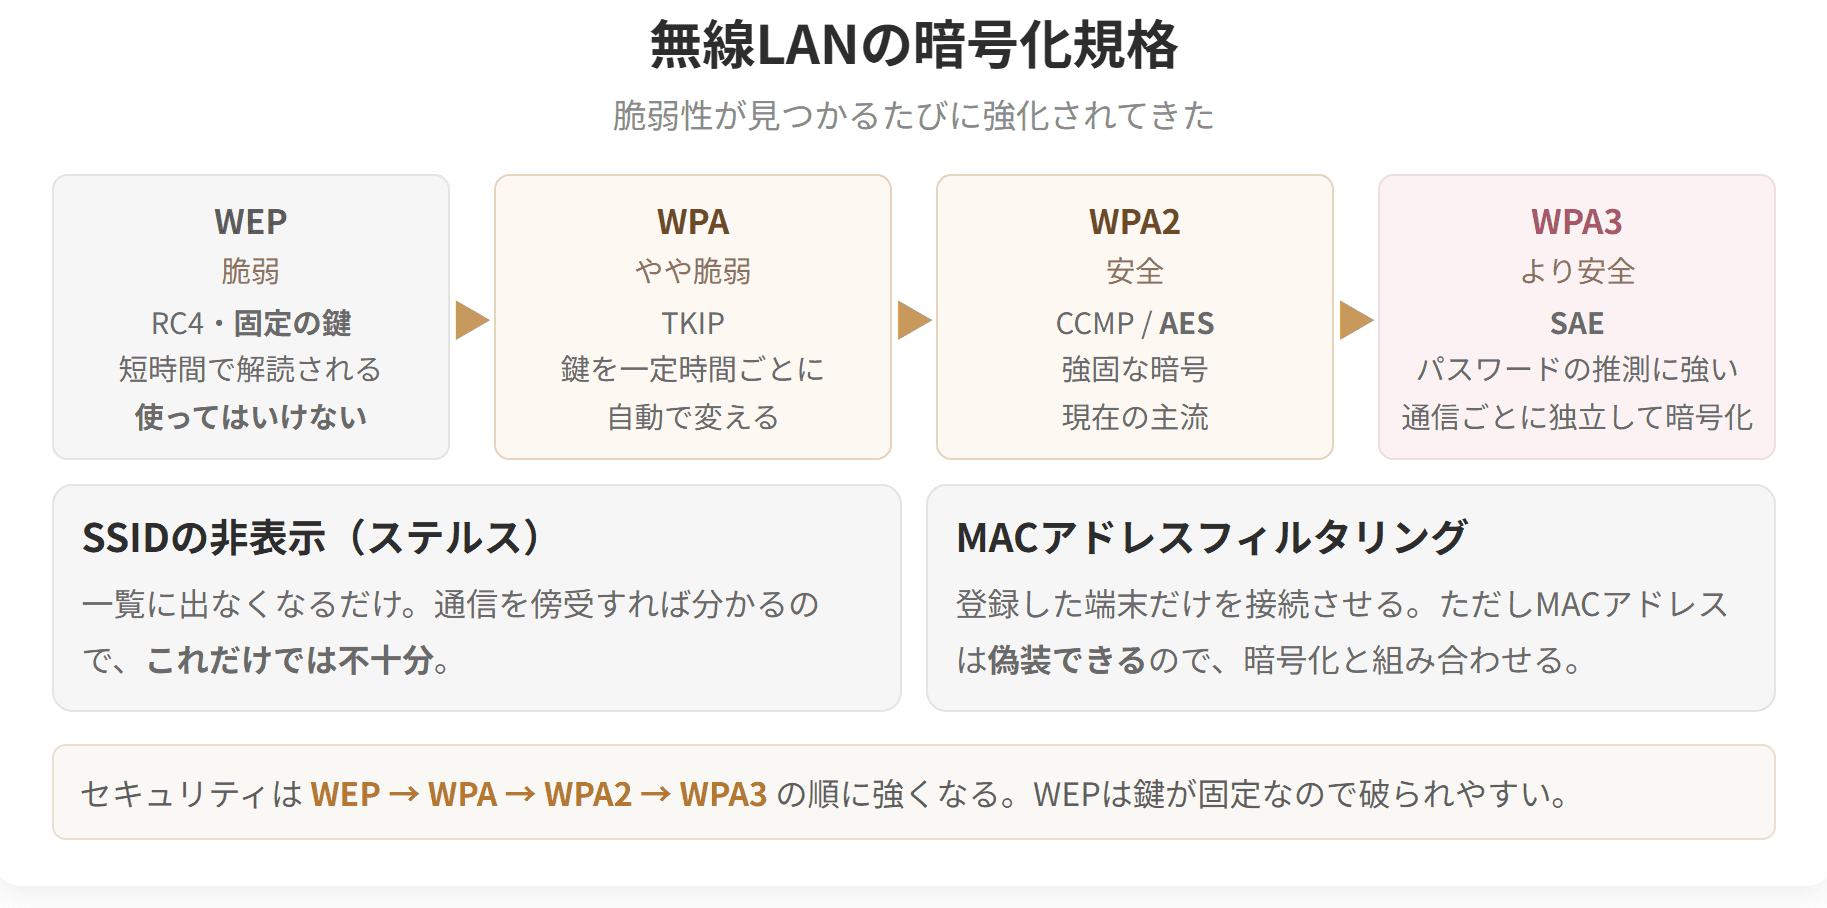
無線LANの暗号化規格
試験のポイント
| 第1節で学んだCIAそのもの |
| 個別の問題毎の技術対策の他に | 技術だけではないという宣言 |
| 自らのリスクアセスメント | 自社にとってのリスクを評価する |
| 必要なセキュリティレベルを決め | どこまで守るかを決める |
| プランを持ち、資源を配分して | 計画と資源配分 |
| システムを運用する | 継続的に回す |
③ なぜ「自らの」リスクアセスメントなのか
ここが要点です。守るべきものも、直面する脅威も、企業によって違います。
| 企業 | 守るべきもの | 想定される脅威 |
|---|---|---|
| 製造業 | 設計図、技術ノウハウ | 産業スパイ、退職者の持ち出し |
| 小売業 | 顧客情報、決済情報 | 外部からの侵入、内部不正 |
| 医療機関 | 診療情報 | 法令上の厳格な要求 |
他社の対策をそのまま真似ても意味がありません。自社にとって何が重要で、何が起こりうるかを評価したうえで、対策の水準を決める——これがリスクアセスメントです。
④ PDCAで回す
ISMSは、一度作って終わりではなく、継続的に見直す仕組みです。
| 段階 | 内容 |
|---|---|
| Plan | リスクアセスメントを行い、方針と計画を立てる |
| Do | 対策を実施し、運用する |
| Check | 監査や点検で有効性を確かめる |
| Act | 見直して改善する |
脅威は変化し続けるため、対策も変え続ける必要があります。第9章で学ぶシステム開発や、企業経営理論で学ぶマネジメントサイクルと同じ構造です。
⑤ 認証制度
ISMSには、第三者が審査して認証する制度があります(ISMS適合性評価制度、国際規格はISO/IEC 27001)。
| 取得の効果 | 内容 |
|---|---|
| 取引先への説明になる | 「対策をしている」と客観的に示せる |
| 入札の要件を満たす | 公共調達などで求められることがある |
| 社内の意識が高まる | 審査に向けて体制が整う |
近年、大企業が取引先に対してセキュリティ対策の水準を求める動きが広がっています。中小企業にとって、ISMSの認証取得は取引を継続するための条件になることもあります。
⑥ CC(Common Criteria:コモンクライテリア)
情報セキュリティの観点から、情報技術に関連した製品およびシステムが適切に設計され、その設計が正しく実装されていることを評価するための国際標準規格です。
国際規格として、コモンクライテリアをもとにISO/IEC 15408が定められ、日本では同様の内容はJIS X 5070として規格化されています。
⑦ ISMSとCCの違い
| ISMS | CC | |
|---|---|---|
| 評価の対象 | 組織の仕組み | 製品およびシステム |
| 何を見るか | マネジメントが回っているか | 適切に設計され、正しく実装されているか |
| 国際規格 | ISO/IEC 27001 | ISO/IEC 15408 |
| 日本の規格 | JIS Q 27001 | JIS X 5070 |
組織を評価するのがISMS、製品を評価するのがCC——この対比が要点です。
⑧ 規格番号を整理する
この章では、いくつかのISO規格が登場しました。
| 規格 | 内容 |
|---|---|
| ISO/IEC 27002 | 情報セキュリティの定義(CIA) |
| ISO/IEC 27001 | ISMSの要求事項 |
| ISO/IEC 15408 | CC(コモンクライテリア) |
| ISO/IEC 18092 | NFC(第4章) |
番号をすべて暗記する必要はありませんが、CC=ISO/IEC 15408、日本ではJIS X 5070という対応は、令和6年度の出題で問われました。
⑨ なぜ製品の評価が必要なのか
企業がセキュリティ製品を選ぶとき、その製品が本当に安全に作られているかを自分で確かめるのは困難です。
| 確かめたいこと | 自社でできるか |
|---|---|
| 設計が適切か | 困難(専門知識が要る) |
| 実装に不備がないか | 困難(ソースコードを見られない) |
| 想定される脅威に耐えるか | 困難 |
そこで、第三者が共通の基準で評価する仕組みが必要になります。それがCCです。
共通の基準があることで、異なるメーカの製品を同じ土俵で比較できる——これがCCの価値です。企業経営理論で学ぶ標準化の効果が、セキュリティの分野にも及んでいる例といえます。
具体例
設例 ISMSとCC
> 次の記述の正誤を判定せよ。(令和6年度第19問 改題)
> a ISMSは、組織内での情報の取り扱いについて、機密性・完全性・可用性を確保するための仕組みである。
> b CCは、情報技術に関連した製品およびシステムが適切に設計され、その設計が正しく実装されていることを評価するための国際標準規格である。
解答 a:○ b:○
いずれも正しい記述です。
取り違えが起きやすい組み合わせ
| 用語 | 評価の対象 |
|---|---|
| ISMS | 組織 |
| CC | 製品・システム |
「Management System」が入っているのがISMS——組織をマネジメントする仕組みだと読み取れます。
中小企業がISMSに取り組む
従業員50名の会社が、取引先からセキュリティ対策の強化を求められた場面を考えます。
まず何をするか
| 段階 | やること |
|---|---|
| ① | 守るべき情報資産を洗い出す |
| ② | それぞれの重要度を評価する |
| ③ | どんな脅威があるかを洗い出す |
| ④ | リスクの大きさ(損害×可能性)を見積もる |
| ⑤ | どこまで対策するかを決める |
| ⑥ | 対策を実施する |
| ⑦ | 定期的に見直す |
①から始めるのが要点
「ウィルス対策ソフトを入れました」から始めると、何を守っているのか分からないまま費用をかけることになります。
まず何を持っているかを知る——第12章で学ぶIT資産管理とも通じる出発点です。
情報資産の洗い出しの例
| 情報資産 | 保管場所 | 重要度 |
|---|---|---|
| 顧客名簿 | ファイルサーバ | 高 |
| 製品設計図 | 設計部門のPC | 高 |
| 見積書 | 営業部門の共有フォルダ | 中 |
| 社内報 | 共有フォルダ | 低 |
重要度に応じて対策の水準を変える
| 重要度 | 対策の例 |
|---|---|
| 高 | アクセス権限の限定、暗号化、持ち出し禁止、ログの監視 |
| 中 | アクセス権限の設定、定期バックアップ |
| 低 | 通常の管理 |
すべてを同じ水準で守ろうとすると、費用も手間も過大になります。メリハリをつけることが、限られた資源で成果を出す方法です。
認証取得を目指すかどうか
| 判断材料 | 内容 |
|---|---|
| 取引先から求められているか | 求められているなら取得の価値が高い |
| 費用と工数 | 審査費用と、体制整備の工数がかかる |
| 社内に推進できる人がいるか | 担当者の負担は小さくない |
「認証を取ること」が目的化しないように注意
認証を取得しても、実際の運用が伴わなければ意味がありません。審査のときだけ書類を整え、日常は元どおり——という状態では、事故は防げません。
診断士としては、認証取得そのものより、リスクアセスメントを実際に行うことの価値を伝えるのが適切です。取得はその結果として位置づけられます。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a ISMSでは、個別の問題毎の技術対策の他に、組織のマネジメントとしてリスクアセスメントにより必要なセキュリティレベルを決める。
> b CCは、コモンクライテリアをもとにISO/IEC 15408が定められ、日本ではJIS X 5070として規格化されている。
> c ISMSは、製品およびシステムが適切に設計されていることを評価するための国際標準規格である。
解答 a:○ b:○ c:×
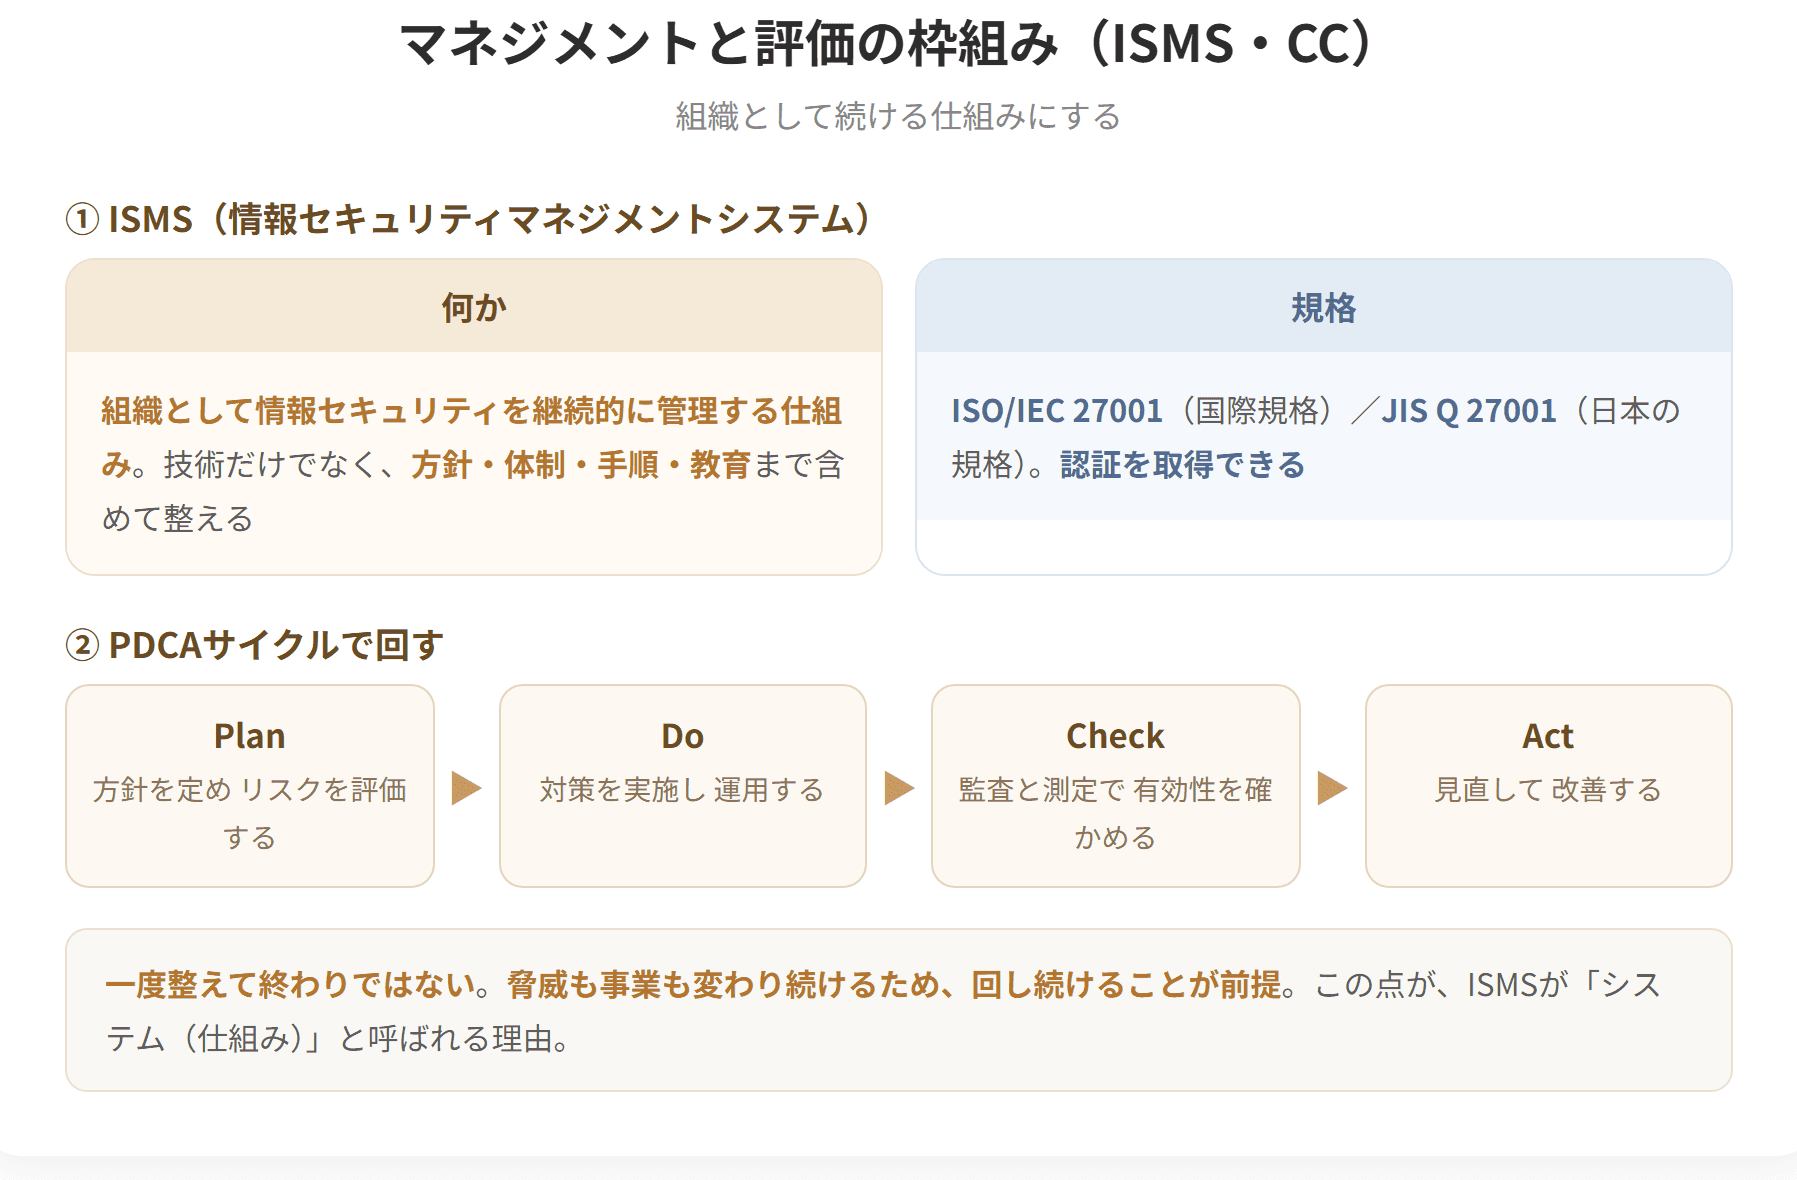
マネジメントと評価の枠組み(ISMS・CC)(1/2)
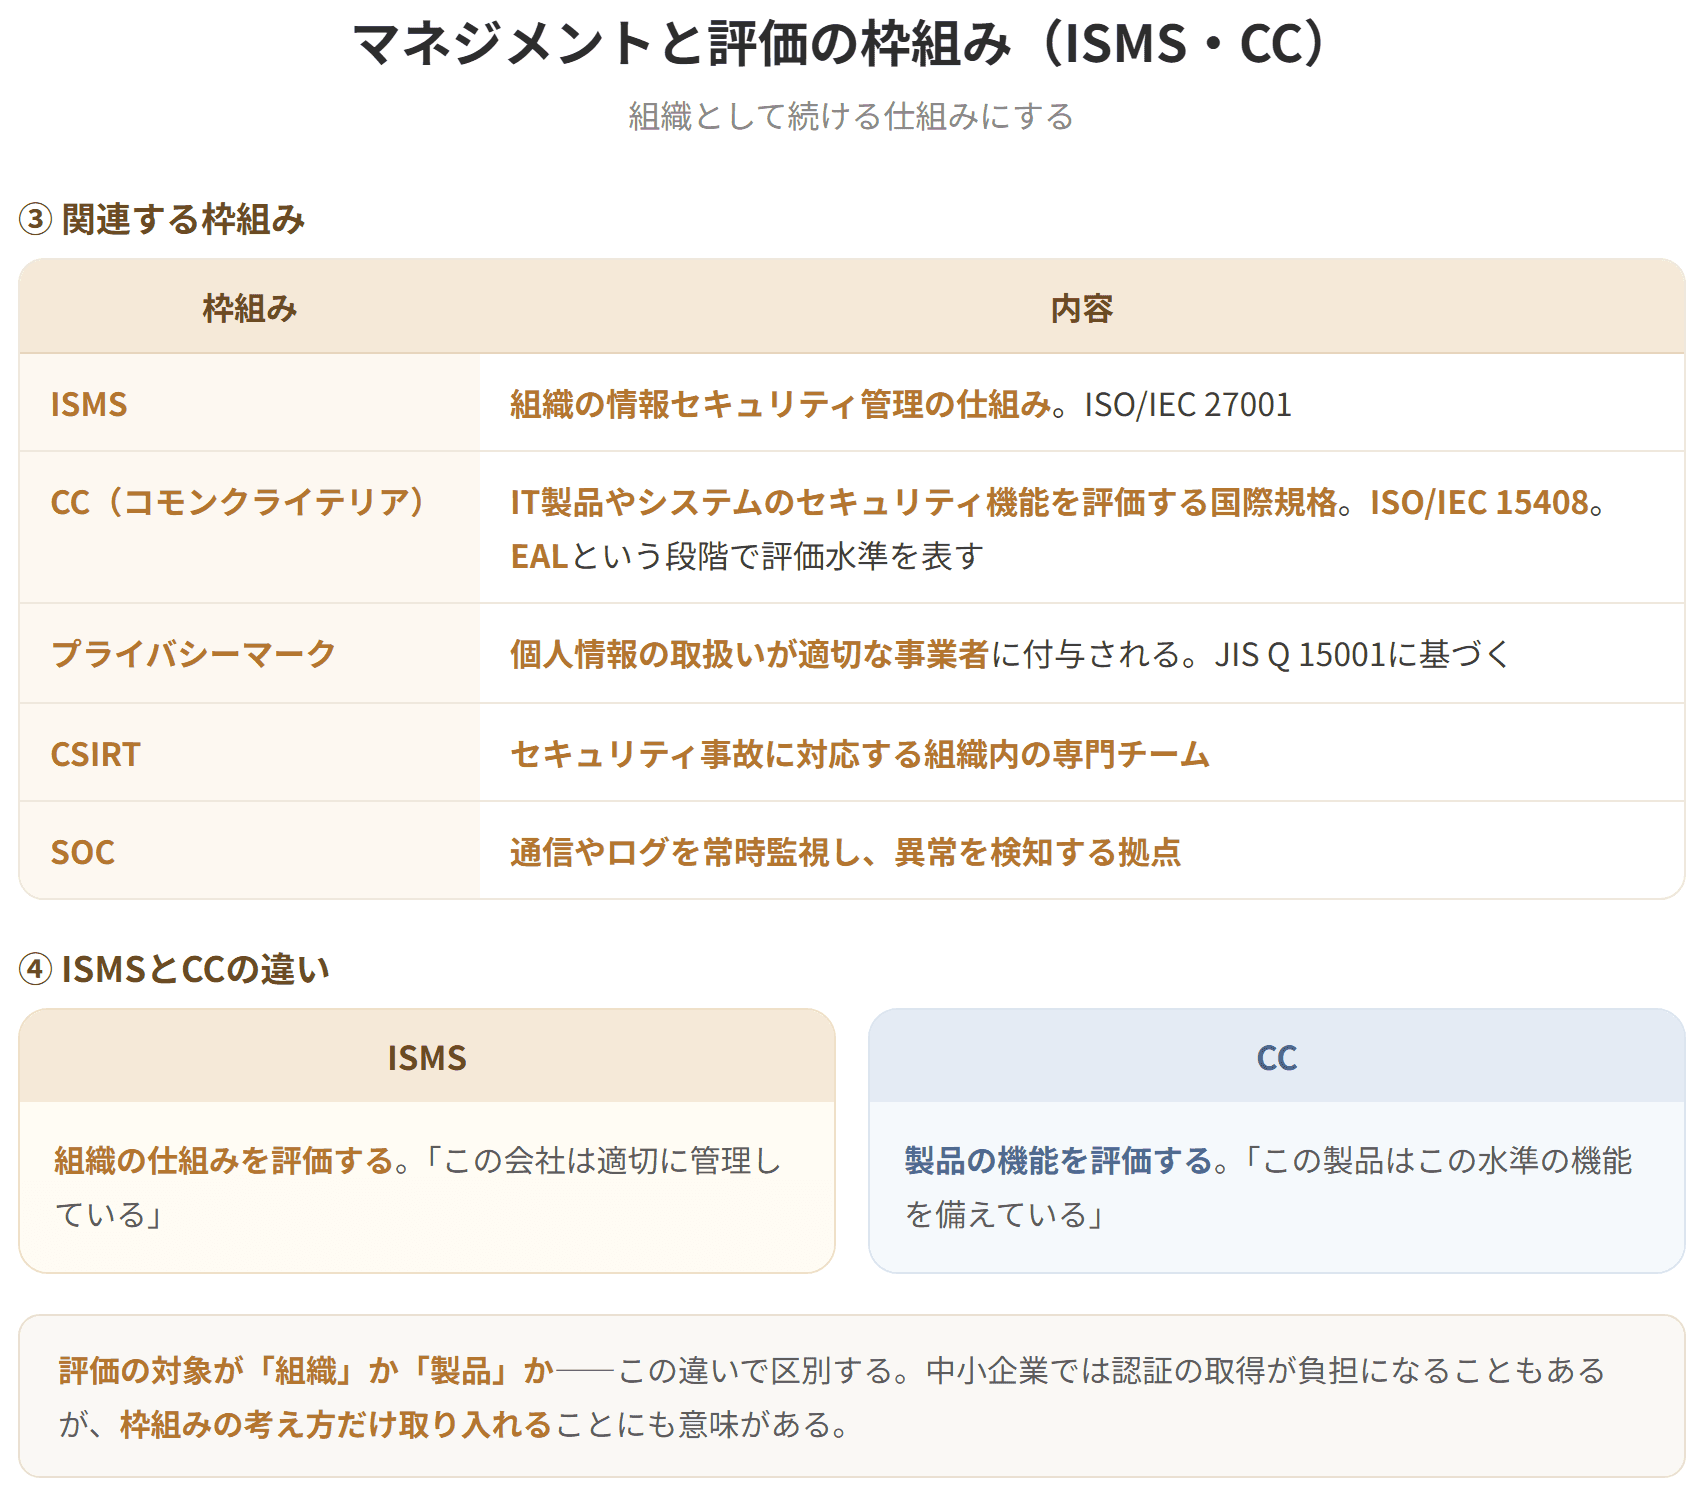
マネジメントと評価の枠組み(ISMS・CC)(2/2)
試験のポイント
| SOC | CSIRT | |
|---|---|---|
| いつ | インシデントが発生する前 | インシデントが発生した後 |
| 役割 | 監視・検出・未然防止 | 対応・解決 |
| たとえるなら | 見張り、パトロール | 消防隊、救急隊 |
「前」か「後」か——この一点で見分けられます。
④ 名前から読み取る
| 用語 | 鍵になる語 | 意味 |
|---|---|---|
| SOC | Operation(運用) | 日常的に監視し続ける |
| CSIRT | Incident Response(インシデント対応) | 起きたことに対応する |
CSIRTにResponse(対応)が入っているのが決め手です。
⑤ 両方が必要な理由
| もしSOCだけなら | もしCSIRTだけなら |
|---|---|
| 検知しても、対応する体制がない | 起きるまで気づかない |
未然に防ぐ努力と、起きたときに収束させる備えは、どちらも欠かせません。第1節で見た多層防御の考え方が、組織の面でも当てはまります。
⑥ CVE(Common Vulnerabilities and Exposures:共通脆弱性識別子)
情報セキュリティにおける脆弱性(読み方:ぜいじゃくせい)やインシデントに付与された固有の名称や番号のカタログのことです。
情報セキュリティの分野で発見された脆弱性やセキュリティインシデントに対して、一意の識別番号と名称を付与し、それを体系的にリスト化したデータベースです。
⑦ なぜ番号が必要なのか
同じ脆弱性を、各社がばらばらの名前で呼んでいたら、話が通じません。
| 状況 | 問題 |
|---|---|
| A社が「〇〇の脆弱性」とよぶ | 同じものか別のものか分からない |
| B社が「△△の問題」とよぶ | 対応済みかどうか確認できない |
CVE番号で呼べば、世界中の誰とでも同じものを指せます。
「CVE-2024-12345への対応は済んでいますか」と尋ねれば、それが何を指すかは一意に定まります。第5章で学んだIPアドレスやドメイン名と同じく、一意の識別子があることで話が噛み合うわけです。
⑧ CVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)
ベンダーに依存しない同一の基準の下で、定量的な評価方法により情報システムの脆弱性の深刻度を評価する枠組みのことです。
CVSSを用いると、ベンダー、セキュリティ専門家、管理者、ユーザ等の間で、脆弱性に関して共通の言葉で議論できます。
令和5年に公開された「CVSS v4.0」では、情報システムの脆弱性の深刻度を「基本評価基準」「脅威評価基準」「環境評価基準」「補足評価基準」の4つの基準で評価します。
⑨ CVEとCVSSの違い
| CVE | CVSS | |
|---|---|---|
| 何をするか | 名前と番号を付ける | 深刻度を点数化する |
| たとえるなら | カルテ番号 | 重症度の判定 |
| 答えるもの | 「どの脆弱性か」 | 「どれだけ深刻か」 |
識別と評価——役割が分かれています。
⑩ CVSS v4.0の4つの基準
| 基準 | 何を評価するか |
|---|---|
| 基本評価基準 | 脆弱性そのものの特性 |
| 脅威評価基準 | 攻撃がどれだけ現実的か |
| 環境評価基準 | その組織の環境での深刻度 |
| 補足評価基準 | 追加的な観点 |
3つ目に注目
同じ脆弱性でも、組織によって深刻度が違います。
| 状況 | 深刻度 |
|---|---|
| その機能を使っていない | 低い |
| インターネットに公開している | 高い |
| 重要な情報を扱っている | 高い |
自社にとってどれだけ深刻かを評価できるのが、環境評価基準の意味です。これは第1節で見た「自らのリスクアセスメント」の考え方と同じです。
⑪ ゼロトラスト
利用者も機器もネットワーク環境も信頼せず、情報資産へのアクセス者を厳格に認証し、常に確認するセキュリティ対策の考え方です。
⑫ 従来の考え方との対比
従来のセキュリティ対策では、信頼できる「内部」と信頼できない「外部」にネットワークをわけ、その境界線でセキュリティ対策を講じるという考え方でした。こうした考えの背景は、保護すべきデータやシステムがネットワークの内部にあることを前提としています。
| 従来(境界防御) | ゼロトラスト | |
|---|---|---|
| 前提 | 内部は信頼できる | 誰も信頼しない |
| 守る場所 | 内部と外部の境界線 | アクセスのたびに確認 |
| 保護対象の所在 | ネットワークの内部 | さまざまな場所に点在 |
⑬ なぜ発想が変わったのか
クラウドが広まって、守るべきデータやシステムが社外のインターネット上にも置かれるようになりました。守る対象があちこちに散らばった結果、どこまでが内でどこからが外かの線が引けなくなり、「境界を固める」という従来の発想では間に合わなくなってきています。
このようななかで、ゼロトラストというセキュリティ対策に対する考え方が普及しています。
⑭ 境界が消えた
| 変化 | 内容 |
|---|---|
| クラウドの普及 | データが社外のサーバにある |
| 在宅勤務の広がり | 社員が社外から接続する |
| スマートフォンの業務利用 | 端末が社外に持ち出される |
「社内」という区画が意味をなさなくなった——これがゼロトラストが必要とされた背景です。
この節で学んだDMZも、内部と外部を分けるという前提の上に成り立つ技術です。その前提が崩れた以上、新しい考え方が要る、というわけです。
⑮ ゼロトラストの実現手段
この章で学んだ技術の多くが、ゼロトラストの実現に使われます。
| 要素 | 使う技術 |
|---|---|
| 厳格な認証 | 二要素認証、パスキー認証(第3節) |
| 常に確認する | リスクベース認証(第3節) |
| 通信の保護 | 暗号化、SSL/TLS(第2節・第4節) |
| 最小限の権限 | アクセス権限(第2章) |
| 監視 | SIEM、SOC(第5節・本節) |
新しい技術が必要なのではなく、既存の技術を「境界を前提としない形」で組み合わせ直す——それがゼロトラストです。
考え方の転換であって、製品の名前ではないという点を押さえておきましょう。
具体例
設例 セキュリティ関連用語
> 次の記述の正誤を判定せよ。(令和6年度第19問/令和3年度第21問 改題)
> a SOCは、24時間365日体制で企業のネットワークやデバイスを監視し、インシデントの検出を行う専門組織である。
> b CVEは、情報セキュリティにおける脆弱性やインシデントに付与された固有の名称や番号のカタログである。
> c ゼロトラストは、信頼できる内部と信頼できない外部にネットワークを分け、その境界線でセキュリティ対策を講じる考え方である。
解答 a:○ b:○ c:×
cの誤りの構造
ゼロトラスト(何も信頼しない)の説明に、その対極である境界防御(内部は信頼する)の内容を当てている——という形です。
名前から意味を引く
| 用語 | 直訳 | 意味 |
|---|---|---|
| ゼロトラスト | 信頼ゼロ | 何も信頼しない |
「内部は信頼できる」という記述が出てきた時点で、ゼロトラストの説明としては矛盾します。
中小企業がゼロトラストに向かうには
「ゼロトラストを導入する」という製品があるわけではありません。考え方に沿って、できるところから進めることになります。
段階的な進め方
| 段階 | やること | 費用 |
|---|---|---|
| ① | すべてのアカウントに二要素認証を設定する | ほぼゼロ |
| ② | 端末の管理台帳を作る | 手間のみ |
| ③ | クラウドサービスのアクセス権限を見直す | 手間のみ |
| ④ | 社外からのアクセスを記録する | 設定のみ |
| ⑤ | 端末の状態(更新の適用など)を確認する仕組み | 製品の導入 |
①②③はすぐできて効果が大きい
「社内だから大丈夫」という前提を捨てるだけで、対策の優先順位が変わります。
| 従来の発想 | ゼロトラストの発想 |
|---|---|
| 社内からのアクセスは無条件で許可 | 社内からでも認証する |
| 社内のファイルサーバは自由に見られる | 必要な人だけが見られる |
| VPNでつなげば社内と同じ扱い | 接続後も、操作ごとに確認する |
SOCとCSIRTを社内に持てない場合
中小企業が24時間365日の監視体制を自前で持つのは、まず不可能です。
| 選択肢 | 内容 |
|---|---|
| 外部のサービスを利用する | 監視を専門事業者に委託する(MSSなど) |
| 最低限の体制を作る | 誰が一次対応するかだけ決めておく |
| 何もしない | 起きたときに誰も動けない |
2つ目が最低ライン
「インシデントが起きたら、誰に連絡し、誰が判断するか」——これを決めておくだけでも、初動が大きく変わります。
| 決めておくこと |
|---|
| 第一報を受ける人 |
| 端末をネットワークから切り離す判断をする人 |
| 取引先や顧客への連絡を判断する人 |
| 外部の専門家の連絡先 |
技術の導入より、体制の整備が先——中小企業への助言としては、これが現実的です。
CVEとCVSSの実務での使い方
| 場面 | 使い方 |
|---|---|
| ベンダから脆弱性の連絡が来た | CVE番号で、自社に関係あるか確認する |
| 対応の優先順位を決める | CVSSの点数を参考にする |
| 取引先に状況を報告する | CVE番号で具体的に示す |
「重大な脆弱性が見つかりました」では判断できない
| 曖昧な情報 | 具体的な情報 |
|---|---|
| 「重大な脆弱性」 | 「CVE-○○、CVSS基本値9.8」 |
共通の言葉があることで、対応の判断ができる——これがCVEとCVSSの実務的な価値です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a CSIRTは、実際にセキュリティインシデントが発生した後に、その対応と解決を行うことに専念する。
> b CVSSは、ベンダーに依存しない同一の基準の下で、脆弱性の深刻度を評価する枠組みである。
> c SOCは、インシデントが発生した後にその対応を行うことを主な目的とする。
解答 a:○ b:○ c:×
セキュリティ関連の用語
試験のポイント

 科目別の正答率と連続学習日数がマイページに出るので、次にどの科目をやるかで迷いません。プレミアム限定
プレミアムプラン
¥9,800〜/ 買い切り・自動更新なし(税込)
決済はStripe(世界最高水準・PCI-DSS準拠)で安全に処理されます。カード情報は当サービスに保存されません。
| マルチSSIDで分離 |
| 機器の設置場所 | 窓際 | △ | 屋外への電波漏れを減らす |
| ファームウェア | 3年前のまま | ✕ | 更新する |
