セキュリティ
下の動画はこの節の解説ではありません。 解説動画の雰囲気を知っていただくための見本として、「AI・機械学習」の動画を再生します。
この節の解説動画はプレミアム限定です。プレミアムなら全科目・全節が見放題!
プレミアムで見るひとくちに認証といっても、確かめたい相手は3通りあります。使っている人が本人か、つなぎ先のサーバが名乗りどおりか、届いた中身が途中で変わっていないか——です。この節では、このうちユーザ認証を扱います。ID・パスワードによる認証が基本ですが、パスワードが漏れれば誰でも本人になりすませるという弱点があるため、さまざまな補強の手立てが考え出されてきました。とくに二要素認証と二段階認証の違いは、令和3年度・5年度と繰り返し問われている論点です。「何が2つなのか」に注目しながら読み進めてください。


簡単にいうと
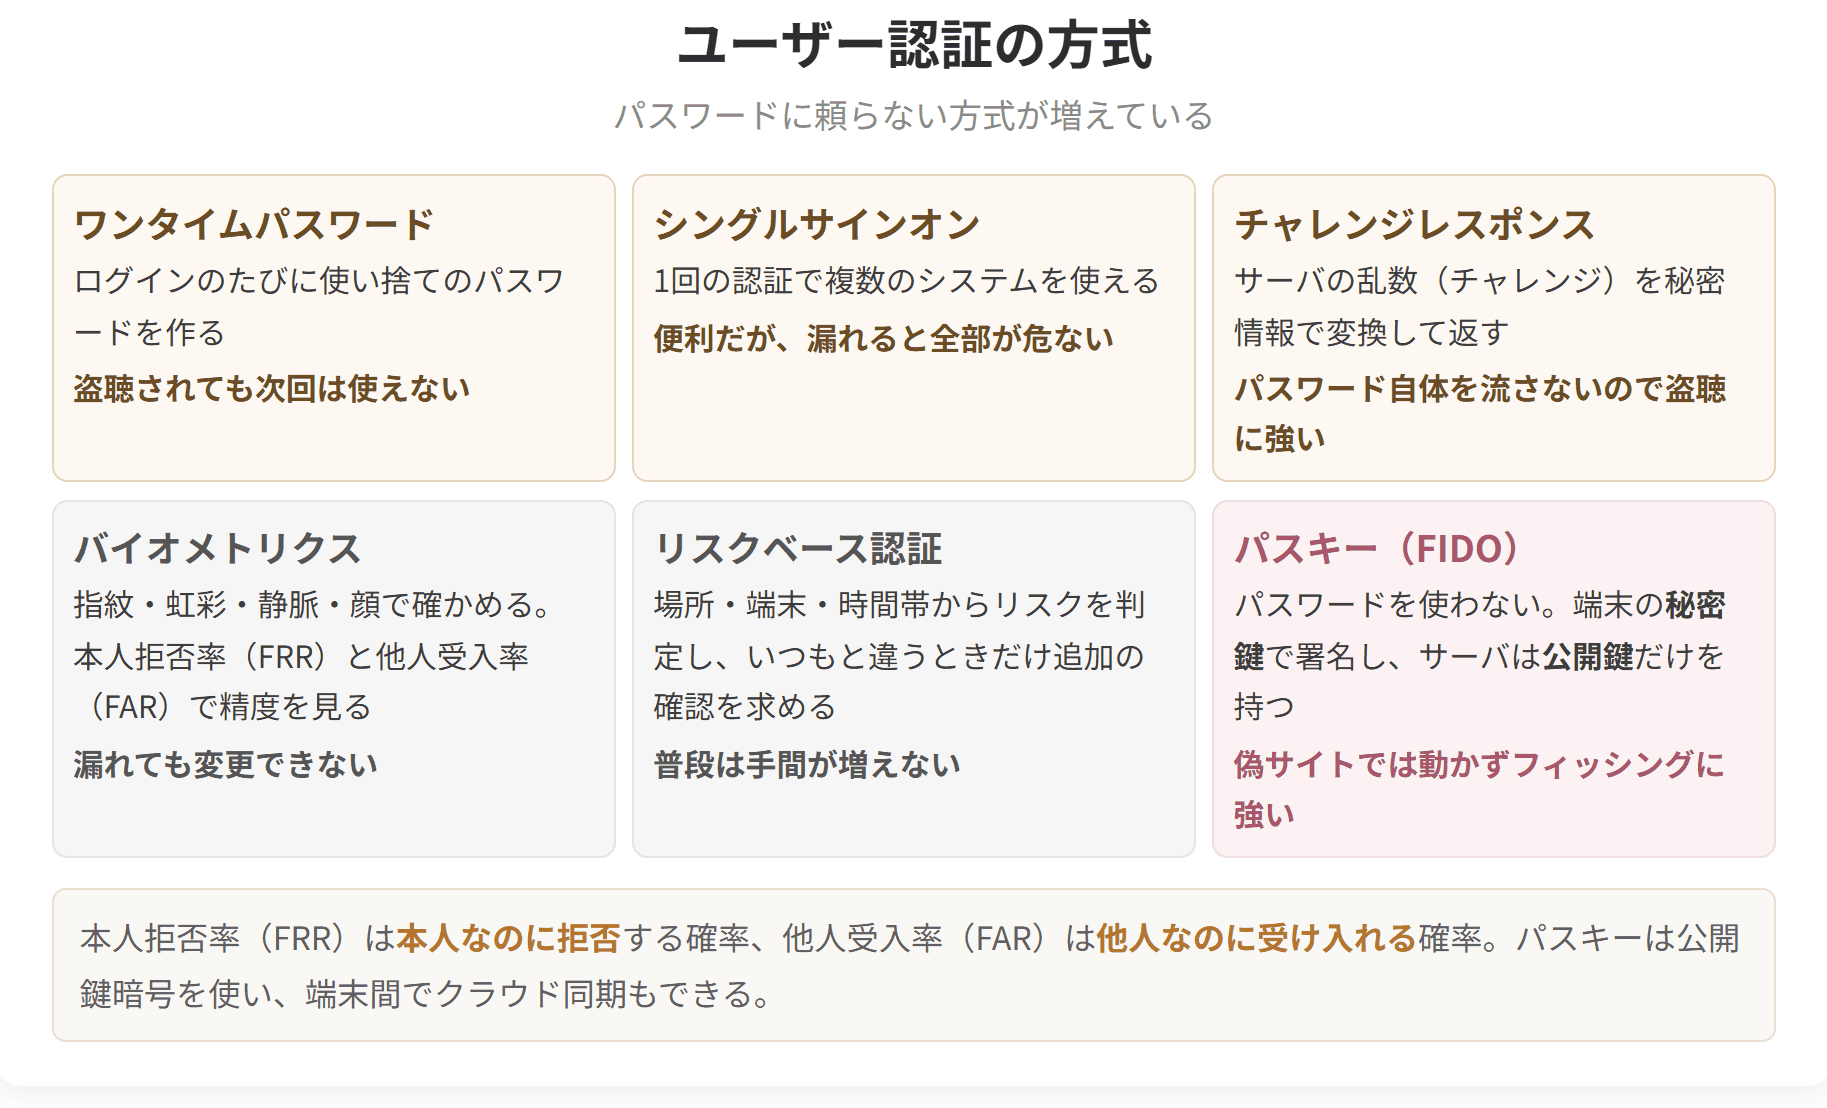
パスワードは、漏れたら終わり。だから「1回きり」にしたのがワンタイムパスワード!一方で、何度も入力する手間を省くのがシングルサインオン。安全側の工夫と、便利側の工夫が両方あるんだ。
① 認証の3種類(再確認)
認証には、システムの利用者が正当な本人であることを確認するユーザ認証、通信先のサーバが正当な運営者であることを確認するサーバ認証、データ内容の真正性を確認するメッセージ認証があります。
この節で扱うのはユーザ認証です。サーバ認証とメッセージ認証は次節で学びます。
② ID・パスワードが基本
ユーザ認証は、ID・パスワードによる認証が基本です。ここでは、ID・パスワードによる認証を応用したさまざまな手法について述べます。
③ ID・パスワードの弱点
なぜ「応用した手法」が必要なのでしょうか。ID・パスワードだけでは次の弱点があるからです。
| 弱点 | 内容 |
|---|---|
| 漏れたら誰でもなりすませる | パスワードを知っていれば本人と区別がつかない |
| 使い回される | 1つのサイトから漏れると他のサイトも破られる |
| 盗み見られる | 入力中の画面、通信経路、メモ |
具体例
設例 ユーザ認証の方式
> 次の記述の正誤を判定せよ。(令和3年度第11問 改題)
> オ ワンタイムパスワードによる認証では、一度認証されれば、利用する権限を持つ各サーバやアプリケーションでの認証が不要となる。
解答 ×
シングルサインオンの内容です。ワンタイムパスワードは、1回限りの使い捨てパスワードを動的に生成して利用者の正当性を判断する技術です。
2つを対比して覚える
| 記述のキーワード | 対応する技術 |
|---|---|
| 1回限り、使い捨て、動的に生成 | ワンタイムパスワード |
| 一度認証されれば以降は不要、手間を省略 | シングルサインオン |
両方とも「1回」という語が出てくるので混同しやすいのですが、
ユーザー認証の方式

試験のポイント

簡単にいうと
指紋や静脈で本人を確かめるのがバイオメトリクス。そして、パスワードそのものを流さずに本人を確かめるのがチャレンジレスポンス方式!どちらも「パスワードが漏れる」という弱点への答えだよ。
① バイオメトリクス(生体認証)
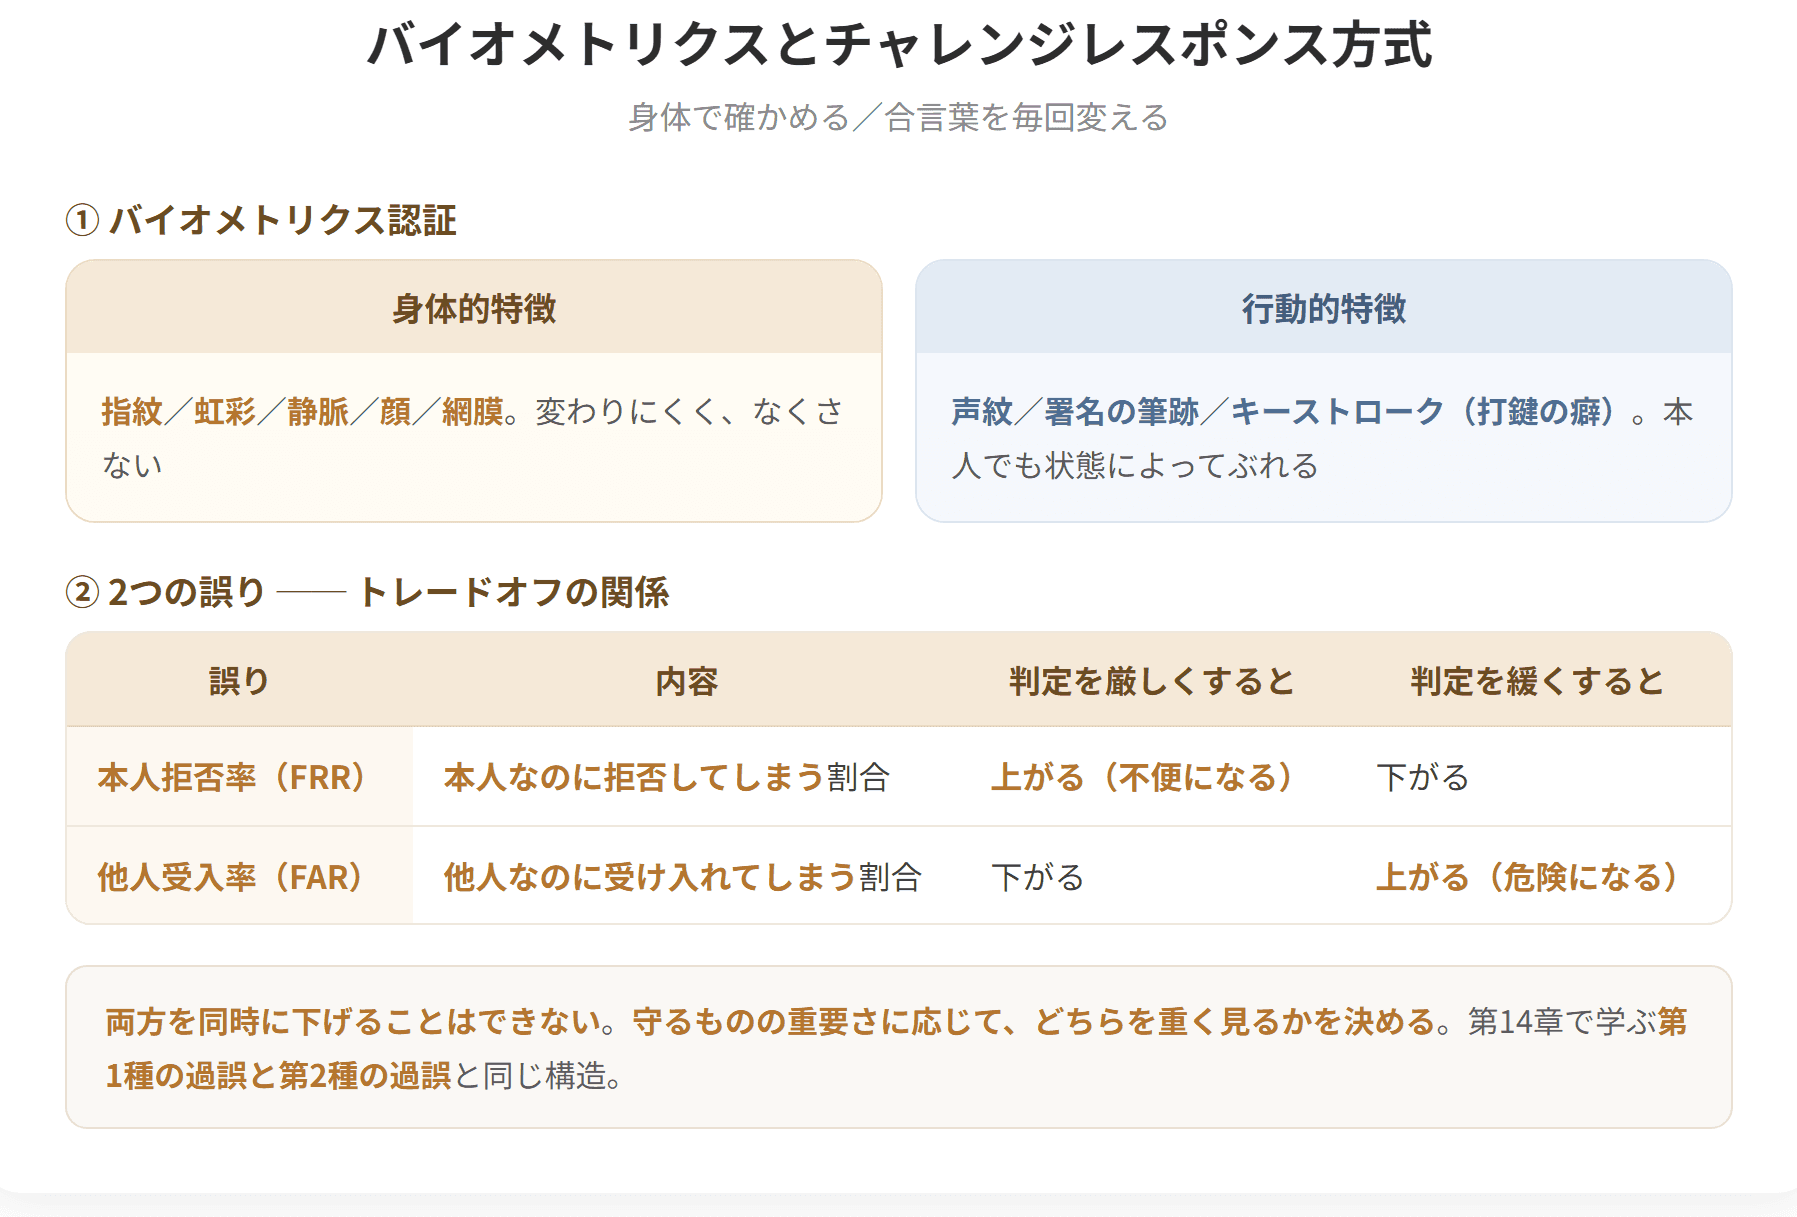
バイオメトリクスは、認証にその人特有の身体的特徴を用いるものです。
たとえば、指紋認証、静脈認証、署名の速度や筆圧などによって利用者を認証します。
② どうやって照合するのか
バイオメトリクスは1つの身体的特徴を1つの数値に変換し、この数値に基づいて識別情報を作ります。
体の特徴が別人どうしで完全に重なることは、まず起こりません。だからこの数値と判定の手順は、ひとつのプロフィールがただ1人にしか当てはまらないことを担保できます。
身体的特徴そのものを保存しているのではなく、数値に変換して照合しているという点が要点です。指紋の画像をそのまま保管しているわけではありません。
③ バイオメトリクスの長所と短所
簡単にいうと
この2つは名前が似ているけど、まったく別物!二要素は「異なる種類の2つ」、二段階は「2回に分けて」。パスワード+秘密の質問は、二段階だけど二要素じゃないんだ。
① 二要素認証(MFA:Multi-Factor Authentication)
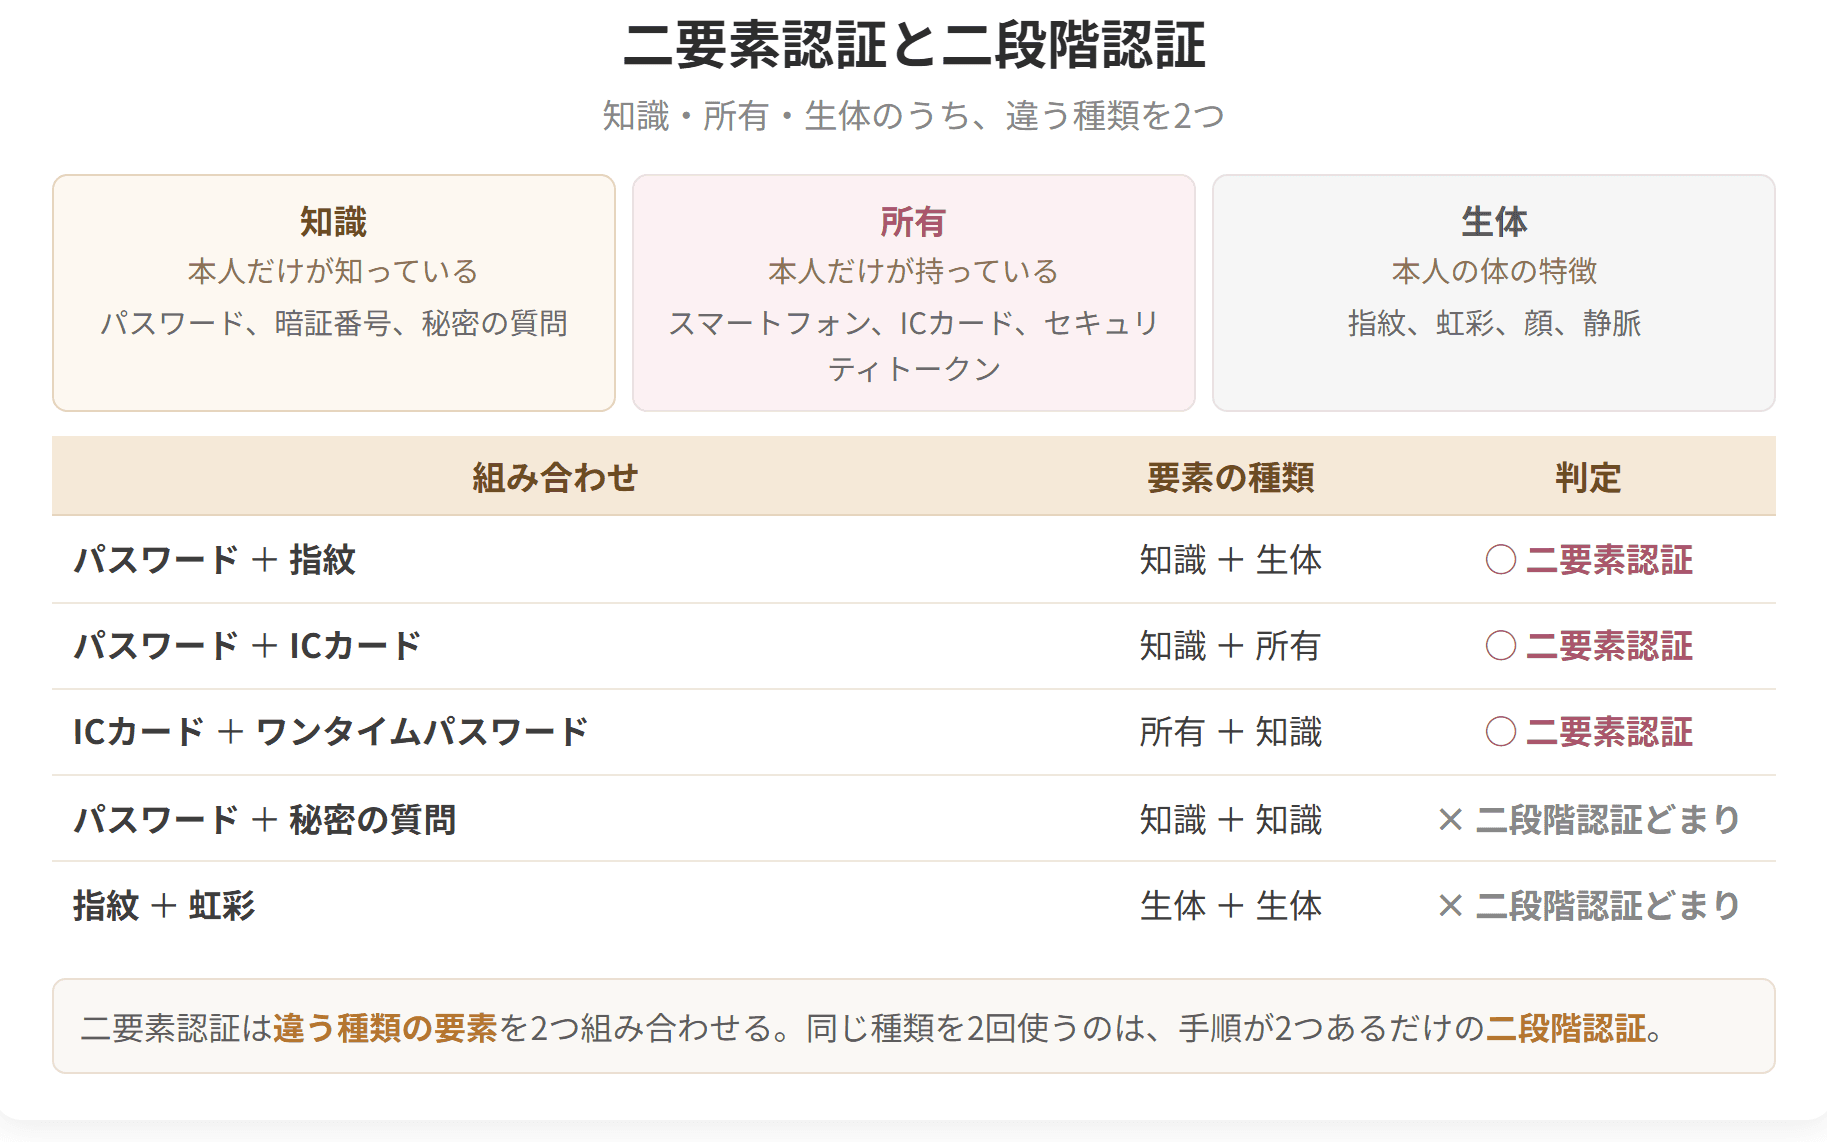
認証の三要素である、知識要素、所有要素、生体要素の中から、異なる2つの要素を組み合わせて行う認証です。
② 認証の三要素
| 要素 | 内容 | 例 |
|---|---|---|
| 知識要素 | 利用者の頭の中にしかない情報をシステム利用時に求めることで認証を行う仕組み |
簡単にいうと
いつもと違う端末からログインすると、追加の質問が出ることがあるよね。あれがリスクベース認証!そしてパスワードそのものをなくす方向へ進んでいるのがパスキー認証だよ。
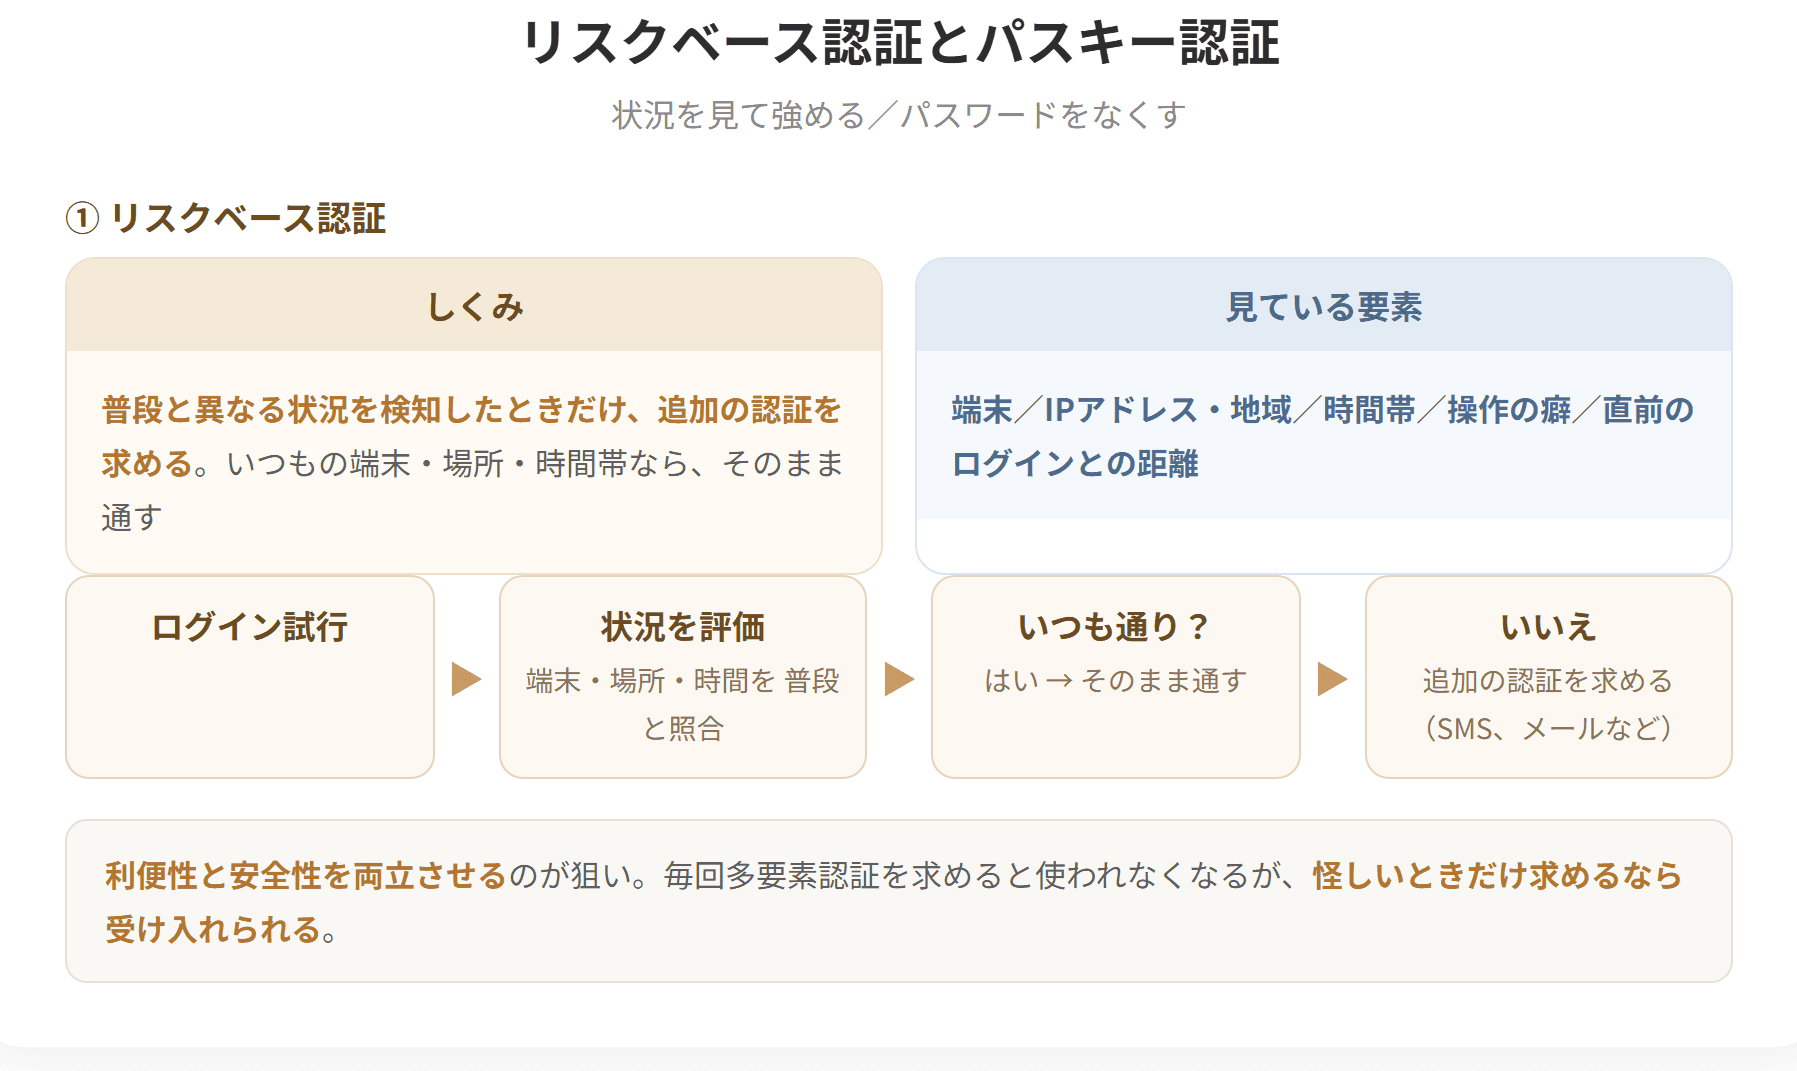
① リスクベース認証
ログインを必要とするシステムにおいて、利用者のアクセスログなどから行動パターンや端末のOS、IPアドレス、ブラウザの種類などの情報をもとに追加の質問を行い、確実な本人認証を行う方式です。
ネットバンキングやECサイトなどのインターネットサービスの利用時にログイン認証を強化することができます。
② 何を見ているのか
| 判断材料 | いつもと違えば怪しい |
|---|---|
| 行動パターン | ふだんと違う時間帯、違う操作 |

動画・テキスト・過去問・AI添削まですべて網羅!
予備校代の1/10以下で、独学の不安をまるごと解決できます

 全7科目536節の解説動画539本・合計約41時間が見放題。連続再生・ブックマーク再生で、移動中も1本5分前後で進められます。プレミアム限定
 令和3〜7年度の1次過去問1,116問を、科目別・年度別に無制限で演習。問題の図・表と解説つきで、間違えた問題はマイページに残ります。プレミアム限定
 2次は事例I〜IVの114設問に何度でも書いて出せます。AIが設問ごとの基準で採点し、改善点は「どう書き直すか」の例と模範解答つき。プレミアム限定
 科目別のテキストPDFをダウンロードできます。印刷して書き込む、タブレットで持ち歩くなど、好きな使い方で。プレミアム限定
| 誕生日、名前、単純な文字列 |
「知っているかどうか」だけで本人と判断している——ここに根本的な限界があります。以降の技術は、この限界をどう補うかという試みです。
④ ワンタイムパスワード
1回限りの使い捨てパスワードを動的に生成し、そのパスワードおよびIDを用いて利用者の正当性を判断する技術です。
使い捨てのパスワードは、クライアントおよびサーバ双方にて共通ルールの下に作成されます。
1回限りのパスワードを利用するため、通信傍受などによりパスワードが漏えいした場合にも次回以降のアクセスは不可能となり、高い機密性が要求されるシステムに広く用いられています。
⑤ ワンタイムパスワードが解決すること
| 通常のパスワード | ワンタイムパスワード |
|---|---|
| 漏れるとずっと使われる | 1回きりなので、次回以降は使えない |
| 定期的な変更が必要 | 毎回変わる |
盗まれても意味がない——これがワンタイムパスワードの価値です。第2節で学んだセッション鍵が使い捨てであることと、同じ発想です。
銀行のオンラインバンキングで、取引のたびに専用の機器やアプリが数字を表示するのは、この技術です。
⑥ シングルサインオン(SSO:Single Sign-On)
ユーザの利便性を図るため、ユーザが一度認証されれば、利用する権限を持つサーバやアプリケーションでの認証が不要となる仕組みです。
ネットワーク端末の起動に1回、サーバへの接続に1回などと、何度もユーザID・パスワードを入力しなければならない手間を省略し、最初の1回の認証だけですべてのユーザ認証を自動的に受けられるように処理するものです。
⑦ 目的が正反対
ワンタイムパスワードとシングルサインオンは、目指す方向が逆です。
| ワンタイムパスワード | シングルサインオン | |
|---|---|---|
| 目的 | 安全性を高める | 利便性を高める |
| 認証の回数 | 毎回、新しいパスワードが必要 | 最初の1回だけ |
| 利用者の手間 | 増える | 減る |
第1節で見たCIAの3要素が互いに引っ張り合うという話が、ここに具体的に現れています。
⑧ シングルサインオンの光と影
| 利点 | リスク |
|---|---|
| 何度も入力する手間が省ける | 1つ破られると、すべてに入られる |
| パスワードの使い回しが減る | 認証の入口が単一障害点になる |
| 管理者が一元管理できる | その仕組みが止まると全社が止まる |
「最初の1回」がすべてを決めるため、その1回の認証を強固にする必要があります。実務では、シングルサインオンと二要素認証を組み合わせるのが定石です。
| 組み合わせ | 効果 |
|---|---|
| シングルサインオンのみ | 便利だが、1つ破られると全滅 |
| シングルサインオン+二要素認証 | 便利さを保ちつつ、入口を固める |
⑨ 試験での問われ方
シングルサインオンは、ワンタイムパスワードの説明と入れ替えられる形で出題されました。
> 誤りの例:「ワンタイムパスワードによる認証では、一度認証されれば、利用する権限を持つ各サーバやアプリケーションでの認証が不要となる。」
これはシングルサインオンの内容です。
「一度認証されれば以降は不要」という記述が出てきたらシングルサインオン——この対応を押さえておけば、確実に判定できます。
と、何が1回なのかが違います。
社内システムの認証を設計する
従業員50名の会社で、社内に複数のシステムがある場面を考えます。
現状
| システム | ID・パスワード |
|---|---|
| パソコンへのログイン | Aのパスワード |
| 基幹業務システム | Bのパスワード |
| グループウェア | Cのパスワード |
| ファイルサーバ | Dのパスワード |
| 経費精算システム | Eのパスワード |
5つのパスワードを覚える必要がある
利用者は、次のどれかをすることになります。
| 利用者の行動 | 生じるリスク |
|---|---|
| すべて同じパスワードにする | 1つ漏れると全部破られる |
| 紙にメモする | 盗み見られる |
| 単純なパスワードにする | 推測される |
| 忘れて何度も再発行を依頼する | 管理者の負担が増える |
「覚えられないほど多くのパスワードを求めること」が、かえって安全性を下げているという構図です。
シングルサインオンを導入すると
| 変化 | 内容 |
|---|---|
| 利用者が覚えるパスワード | 1つだけ |
| そのパスワードを複雑にできる | 1つなら覚えられる |
| メモや使い回しが減る | 実質的な安全性が上がる |
| 退職者の権限停止 | 1か所で止めればすべて止まる |
最後の点が管理上とくに大きい
システムごとにアカウントがあると、退職時に5つすべてを止める必要があり、1つでも消し忘れれば、そこから入られます。シングルサインオンなら、1か所を止めるだけで全システムのアクセスが遮断されます。
ただし、入口を固めることが前提
| 組み合わせ | 評価 |
|---|---|
| シングルサインオン+単純なパスワード | 危険。1つ破られると全滅 |
| シングルサインオン+二要素認証 | 推奨される形 |
第3テーマで学ぶ二要素認証を組み合わせることで、便利さと安全性を両立できます。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a ワンタイムパスワードは、1回限りの使い捨てパスワードを動的に生成する技術である。
> b ワンタイムパスワードでは、通信傍受によりパスワードが漏えいしても次回以降のアクセスは不可能となる。
> c シングルサインオンは、ユーザの安全性を高めることを主な目的とした仕組みである。
解答 a:○ b:○ c:×
| 長所 | 短所 |
|---|---|
| 忘れない | 変更できない(指紋は取り替えられない) |
| 他人に貸せない | 読み取り装置が必要 |
| 盗まれにくい | けがや加齢で読み取れなくなることがある |
| なりすましが難しい | 誤認識(本人を拒否、他人を許可)が起こりうる |
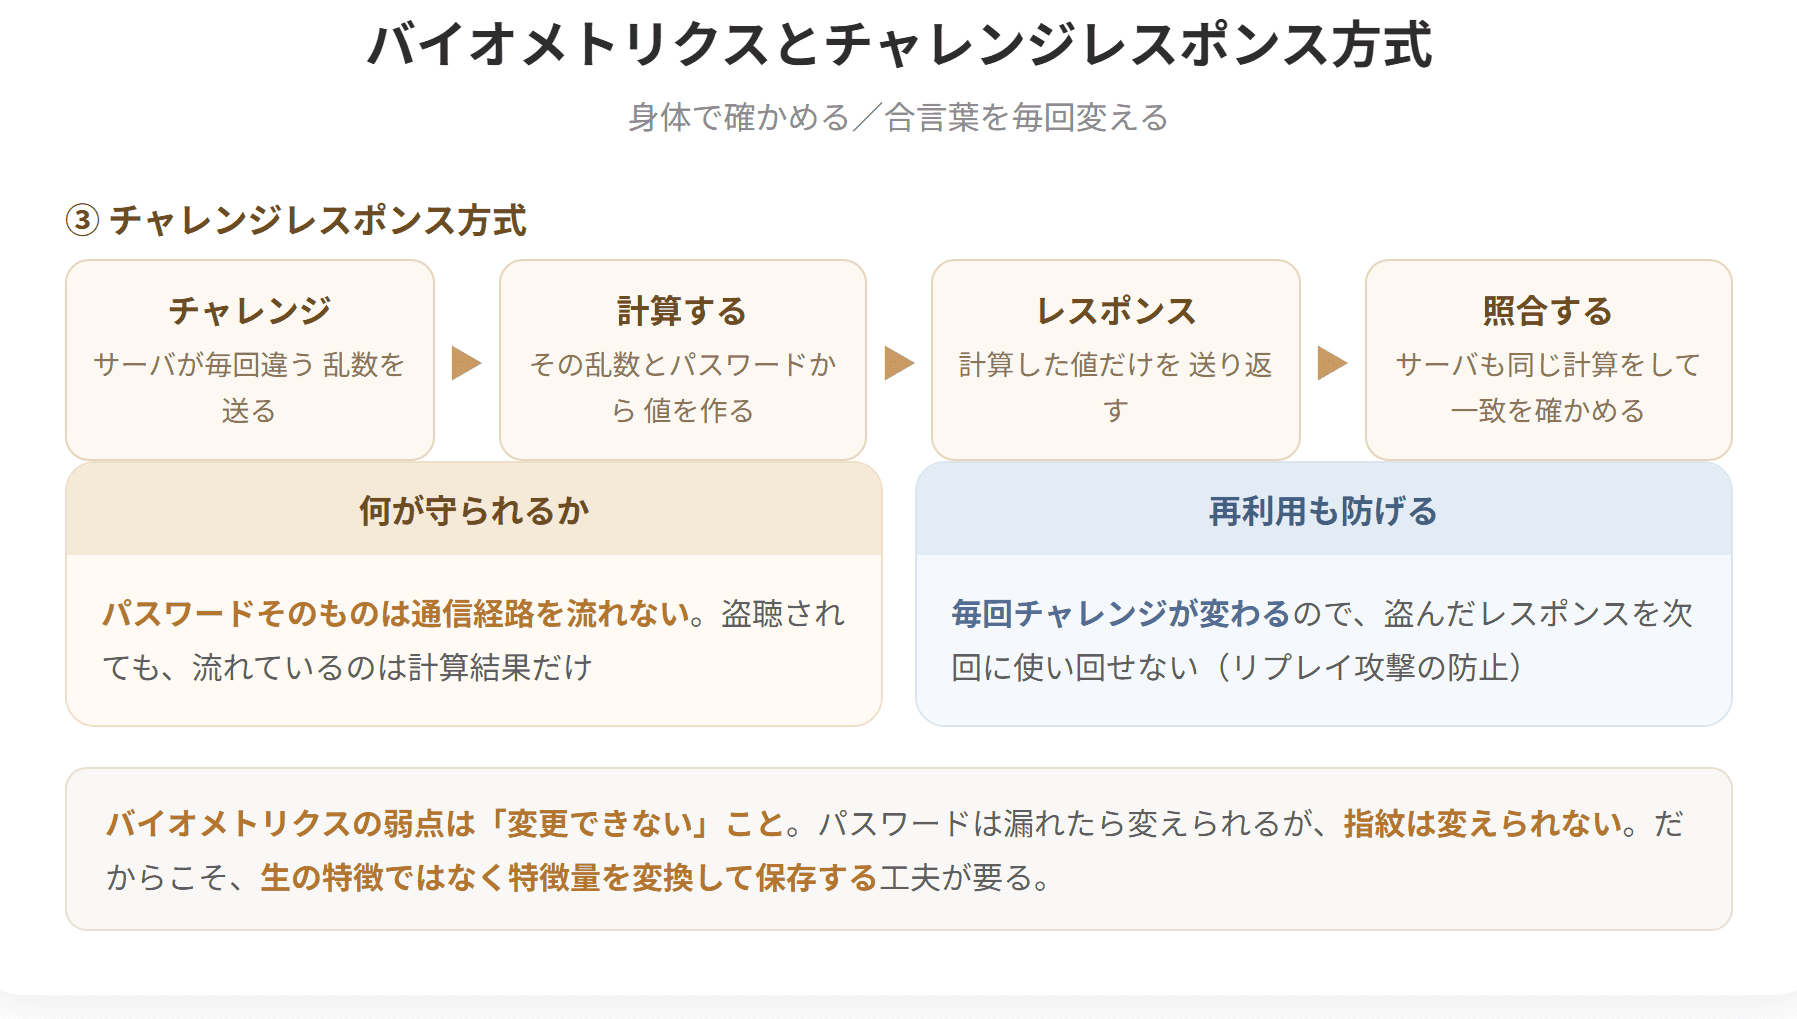
「変更できない」という点が重大です。パスワードは漏れたら変更できますが、指紋のデータが漏れたら、その指紋は一生使えなくなります。だからこそ、生体情報は厳重に保護する必要があります。
④ チャレンジレスポンス方式
認証サーバが生成したチャレンジコードをクライアント側で加工してレスポンスコードを生成し、このレスポンスコードを認証サーバに送信して検証する認証方式です。
チャレンジコードは疑似乱数であり、公開鍵暗号方式やハッシュ関数などの暗号化技術を適用してレスポンスコードが生成されます。
チャレンジレスポンス方式で認証を行う通信プロトコルとしてCHAP(Challenge Handshake Authentication Protocol)が用いられます。
⑤ 動作の流れ
| 順番 | 動き |
|---|---|
| ① | クライアントがユーザIDをサーバに送る |
| ② | サーバが乱数(チャレンジコード)を生成してクライアントに送る |
| ③ | クライアントが、パスワードを使ってチャレンジコードを変換し、レスポンスコードを作る |
| ④ | レスポンスコードをサーバに送る |
| ⑤ | サーバも同じようにパスワードを使って変換する |
| ⑥ | 両者が一致すれば認証する |
⑥ なぜこの手順なのか
ここで注目すべきは、パスワードそのものがネットワークを流れていないという点です。
| 流れるもの | 流れないもの |
|---|---|
| ユーザID | — |
| チャレンジコード(乱数) | — |
| レスポンスコード(変換後の値) | パスワード |
通信経路を盗み見ても、パスワードは分かりません。
さらに、チャレンジコードは毎回違う乱数なので、レスポンスコードも毎回変わります。したがって、盗んだレスポンスコードを再送しても認証は通りません。
⑦ ワンタイムパスワードとの共通点
| 技術 | 共通する発想 |
|---|---|
| ワンタイムパスワード | 毎回違う値を使う |
| チャレンジレスポンス方式 | 毎回違う乱数から値を作る |
| セッション鍵暗号方式(第2節) | 毎回違う鍵を使う |
「同じものを繰り返し使わない」——これがセキュリティ設計の重要な原則のひとつです。繰り返し使えば、いつか盗まれ、盗まれたものが使い回されます。
⑧ 2つの技術の位置づけ
| 技術 | 何で補うか |
|---|---|
| バイオメトリクス | 「知っている」ことに加えて「その人である」ことで確かめる |
| チャレンジレスポンス方式 | パスワードを流さずに「知っている」ことを証明する |
同じ「パスワードが漏れる」という問題に対して、異なる角度から答えを出しているわけです。
具体例
設例 認証方式の取り違え
> 次の記述の正誤を判定せよ。(令和3年度第11問 改題)
> ア 生体認証では、IDとパスワードに加えてセキュリティトークンによって利用者を認証する。
> イ チャレンジレスポンス認証では、指紋認証、静脈認証、署名の速度や筆圧などによって利用者を認証する。
解答 ア:× イ:×
アの誤りは「言及がない」という形
アの記述は、「別の技術の説明を当てはめた」のではなく、生体認証の本質である「身体的特徴を用いる」という要素が抜けているという誤りです。
この種の誤りは、その技術を定義づけるキーワードが入っているかを確認することで見抜けます。
| 技術 | 欠かせないキーワード |
|---|---|
| 生体認証 | 身体的特徴(指紋、静脈、筆圧) |
| チャレンジレスポンス方式 | チャレンジコード、レスポンスコード、乱数 |
| ワンタイムパスワード | 1回限り、使い捨て |
| シングルサインオン | 一度認証されれば以降は不要 |
バイオメトリクスの導入を検討する
中小企業で勤怠管理に生体認証を導入する場面を考えます。
検討すべきこと
| 論点 | 内容 |
|---|---|
| 代替手段があるか | けがで指紋が読めない場合にどうするか |
| 誤認識への対応 | 本人なのに通らないときの運用 |
| 生体情報の保護 | 漏れたら取り返しがつかない |
| 従業員の同意 | 身体情報を扱うことへの理解 |
| 費用 | 読み取り装置の設置費用 |
1つ目がとくに実務的
「指紋で打刻する」と決めても、手荒れや乾燥で読み取れない人が必ず出ます。そのとき「打刻できないので勤務していないことにする」わけにはいきません。
したがって、代替手段(カード、暗証番号)を必ず用意する必要があります。そしてその代替手段が簡単すぎれば、そちらから破られます。
生体認証は万能ではない——この認識を持って導入を助言することが求められます。
3つ目の生体情報の保護
生体情報は、個人情報保護法上も慎重な取り扱いが求められる情報です。
| 対策 | 内容 |
|---|---|
| 数値に変換して保存する | 元の画像を保存しない |
| 端末内で照合する | サーバに送らない |
| 目的外に使わない | 勤怠管理以外に流用しない |
| 退職時に削除する | 保管し続けない |
「変更できない情報を預かる」責任の重さを、導入前に共有しておくことが大切です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a バイオメトリクスは、1つの身体的特徴を1つの数値に変換し、この数値に基づいて識別情報を作る。
> b チャレンジレスポンス方式では、クライアントがパスワードそのものをサーバに送信する。
> c チャレンジレスポンス方式で認証を行う通信プロトコルとしてCHAPが用いられる。
解答 a:○ b:× c:○
バイオメトリクスとチャレンジレスポンス方式(1/2)
バイオメトリクスとチャレンジレスポンス方式(2/2)
試験のポイント
| 所有要素 | 認証される利用者のみが所有しているモノを用いて認証する仕組み | スマホ、タブレット、鍵、印鑑、トークン、身分証明書、社員証、ICカード |
| 生体要素 | 利用者固有の身体的な特徴を用いて認証する仕組み | 指紋、静脈、虹彩、顔 |
③ 3つの要素を1行で
| 要素 | ひとことで |
|---|---|
| 知識要素 | 知っているもの |
| 所有要素 | 持っているもの |
| 生体要素 | その人自身であること |
④ 二段階認証
2つの段階を経て認証を行う仕組みです。
異なる要素の認証を組み合わせる場合もあるが、同じ要素の認証を2つ用いて二段階で認証する場合もあります。
二段階で利用者を認証することで、不正アクセスの可能性を低減します。たとえば、パスワードに加え、秘密の質問による認証を組み合わせることが該当します。
⑤ 2つの違い
ここがこの論点の核心です。
| 二要素認証 | 二段階認証 | |
|---|---|---|
| 何が2つか | 要素の種類が2つ | 認証の段階が2つ |
| 同じ要素を2つ使う | 不可(異なる要素が必要) | 可(同じ要素を2つでもよい) |
| 例 | パスワード+指紋 | パスワード+秘密の質問 |
⑥ 例で確かめる
| 組み合わせ | 二要素認証か | 二段階認証か |
|---|---|---|
| パスワード+秘密の質問 | ×(どちらも知識要素) | ○ |
| パスワード+スマホへの通知 | ○(知識+所有) | ○ |
| パスワード+指紋 | ○(知識+生体) | ○ |
| ICカード+暗証番号 | ○(所有+知識) | ○ |
| パスワード+もう1つのパスワード | × | ○ |
「パスワード+秘密の質問」は二段階認証だが二要素認証ではない——これが試験で問われる典型例です。
⑦ なぜ同じ要素ではだめなのか
同じ要素は、同じ方法で破られるからです。
| 攻撃 | パスワード | 秘密の質問 |
|---|---|---|
| 盗み見 | 破られる | 破られる |
| フィッシング | 破られる | 破られる |
| 推測 | 破られる | 破られる(出身校など調べられる) |
どちらも「知っているだけ」なので、同じ攻撃で両方とも破られます。
一方、パスワード+スマホなら、
| 攻撃 | パスワード | スマホ |
|---|---|---|
| 盗み見 | 破られる | 破られない(現物が要る) |
| フィッシング | 破られる | 破られにくい |
| 端末の盗難 | 破られない | 破られる |
破られ方が違うので、両方を同時に破るのは格段に難しくなります。これが「異なる要素」を求める理由です。
⑧ 二段階認証の認証プロセス
| 段階 | 内容 | 要素 |
|---|---|---|
| 第一段階 | IDとPWでの認証 | 知識要素 |
| 第二段階 | 秘密の質問での認証 | 知識要素 |
| — | ログインの成功 | — |
この例では、両方とも知識要素なので、二段階認証ではあるが二要素認証ではありません。
⑨ 実務での使われ方
現在、多くのサービスが採用しているのは次の形です。
| 段階 | 内容 | 要素 |
|---|---|---|
| 第一段階 | ID・パスワード | 知識 |
| 第二段階 | スマホのアプリに表示される数字 | 所有 |
二段階であり、かつ二要素でもある——これが望ましい形です。試験では「二段階認証=二要素認証」ではない、という区別が問われますが、実務では両方を満たす設計が推奨されます。
具体例
設例 二要素認証と二段階認証
> 次の記述の正誤を判定せよ。(令和3年度第11問 改題)
> ウ 二要素認証では、パスワードだけではなく秘密の質問の答えの2つを組み合わせることによって利用者を認証する。
解答 ×
二段階認証の内容です。
なぜ二要素認証ではないのか
| 認証の材料 | 要素 |
|---|---|
| パスワード | 知識要素 |
| 秘密の質問の答え | 知識要素 |
どちらも知識要素なので、「異なる2つの要素」という二要素認証の条件を満たしていません。
判定の手順
この種の問題は、次の2ステップで判定できます。
| 手順 | 内容 |
|---|---|
| ① | 2つの材料がそれぞれどの要素かを分類する |
| ② | 要素が異なれば二要素認証、同じなら二段階認証にとどまる |
練習してみる
次の組み合わせを判定してください。
| 組み合わせ | ①分類 | ②判定 |
|---|---|---|
| 暗証番号+ICカード | 知識+所有 | 二要素認証 |
| 顔認証+指紋認証 | 生体+生体 | 二段階だが二要素ではない |
| パスワード+メールに届く数字 | 知識+所有(メールを受け取れる端末) | 二要素認証 |
| 社員証+鍵 | 所有+所有 | 二段階だが二要素ではない |
2つ目と4つ目に注意
「顔認証と指紋認証を組み合わせれば、強い二要素認証だ」と考えたくなりますが、どちらも生体要素なので二要素にはなりません。
とはいえ、二段階であることには変わりなく、安全性は高まります。「二要素ではない=意味がない」わけではない、という点も押さえておきましょう。
オンラインバンキングの認証を見てみる
| 操作 | 求められるもの | 要素 |
|---|---|---|
| ログイン | ID・パスワード | 知識 |
| ログイン | スマホアプリの承認 | 所有 |
| 振込の実行 | ワンタイムパスワード | 所有 |
| (機種変更時) | 秘密の質問 | 知識 |
重要な操作ほど、要素を重ねていることが分かります。ログインするだけなら知識+所有、お金を動かすならさらにワンタイムパスワード、という設計です。
リスクに応じて認証の強度を変える——この考え方が、次のテーマで学ぶリスクベース認証につながります。
中小企業への助言
「二要素認証を導入すべきか」と問われたら、次のように整理できます。
| 対象 | 推奨 |
|---|---|
| 社外からアクセスできるシステム | 必須に近い |
| クラウドサービス(メール、グループウェア) | 必須に近い |
| 社内だけで使うシステム | 重要度に応じて |
| 個人情報を扱うシステム | 必須 |
費用はほとんどかからない
多くのクラウドサービスでは、二要素認証は追加費用なしで設定できます。スマートフォンに無償のアプリを入れるだけで済むことも多く、費用対効果がきわめて高い対策といえます。
「何から手をつければよいか」という相談に対して、まず二要素認証を有効にすることを挙げるのは、実務的に妥当な助言です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a 認証の三要素は、知識要素、所有要素、生体要素である。
> b 所有要素とは、利用者の頭の中にしかない情報をシステム利用時に求めることで認証を行う仕組みである。
> c 二段階認証では、同じ要素の認証を2つ用いて二段階で認証する場合もある。
解答 a:○ b:× c:○
二要素認証と二段階認証
試験のポイント
| 端末のOS |
| いつもWindowsなのに別のOS |
| IPアドレス | いつもと違う地域からのアクセス |
| ブラウザの種類 | いつもと違うブラウザ |
③ なぜこの方式が優れているのか
ふだんどおりなら追加の確認をせず、怪しいときだけ確認する——この使い分けが要点です。
| 状況 | 求められるもの |
|---|---|
| いつもの端末、いつもの場所 | ID・パスワードだけ |
| 見慣れない端末、海外からのアクセス | 追加の質問 |
利便性と安全性の両立を図っているわけです。第1節で見たCIAのトレードオフに対する、ひとつの回答といえます。
| 方式 | 利便性 | 安全性 |
|---|---|---|
| 毎回、追加の認証を求める | 低い | 高い |
| 追加の認証を求めない | 高い | 低い |
| リスクベース認証 | 高い(ふだんは不要) | 高い(怪しいときだけ確認) |
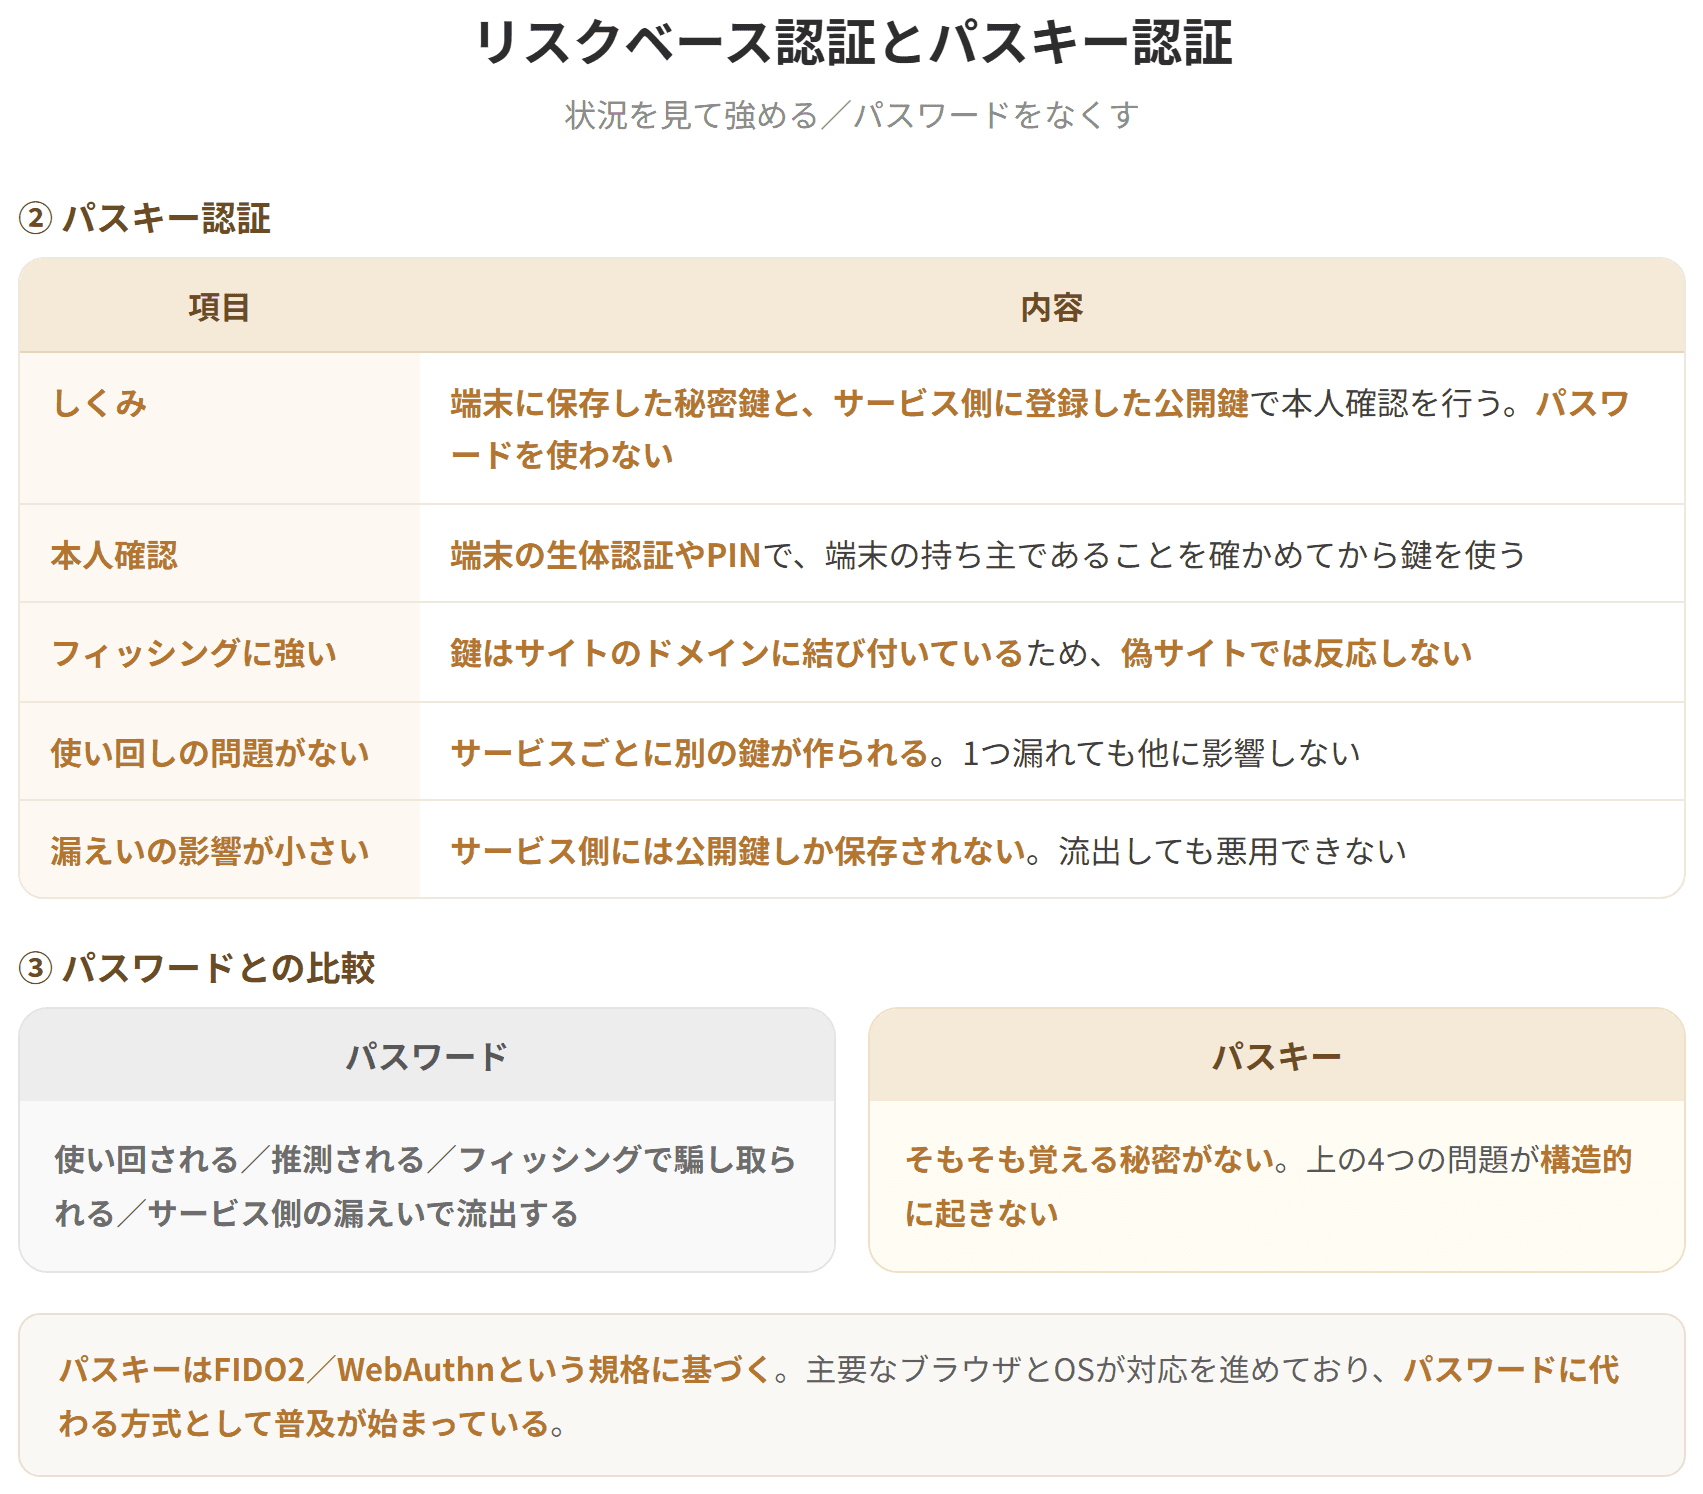
④ パスキー認証
ユーザがより安全で簡単にオンラインアカウントにログインできるようにするための認証方式です。
従来のパスワードの代わりに、ユーザのデバイスに内蔵されている生体認証(指紋認証や顔認証)やPINコード、特定の模様を描く「パターンロック」などを利用して認証を行う仕組みです。
⑤ 複数のデバイスで使える
パスキー(正式名称:マルチデバイス対応FIDO認証資格情報)を用いることで、複数のデバイス間で同じパスキーを利用できます。
パスキーの情報は、通常、クラウドベースのセキュアなストレージに保存されます。このため、ユーザが新しいデバイスを追加した場合、既存のデバイスをリセットした場合でも、パスキーの情報をクラウドから安全に同期し、再利用できるため、複数デバイス間で同じパスキーが利用できます。
⑥ パスキーの動作
パスキーは公開鍵暗号技術を使用しており、主に次のステップで動作します。
① 登録
サービスに最初に登録するとき、ユーザのデバイスがペアとなる公開鍵と秘密鍵を生成します。公開鍵はサービス側に保存され、秘密鍵はデバイスに保存されます。
② ログイン
ログイン時、サービス側はデバイスに認証を要求します。デバイスはユーザの生体認証やPINを使用して秘密鍵を解除し、サービス側に署名付きの応答を送信します。サービス側は、この署名が対応する公開鍵によって正当なものであるかを認証します。
⑦ なぜ安全なのか
パスワード認証と比べると、根本的な違いがあります。
| パスワード認証 | パスキー認証 | |
|---|---|---|
| サービス側が保管するもの | パスワード(の変換値) | 公開鍵(漏れても問題ない) |
| ネットワークを流れるもの | パスワード | 署名(毎回変わる) |
| フィッシングへの耐性 | 弱い(偽サイトに入力してしまう) | 強い |
| 使い回し | 起こりうる | 起こらない(サービスごとに鍵が違う) |
サービス側が漏えいしても、公開鍵しか漏れません。公開鍵は公開してよい鍵なので、漏れても被害が生じません。
これは第2節で学んだ公開鍵暗号方式の性質をそのまま活かした設計です。
⑧ フィッシングに強い理由
偽サイトにアクセスした場合を考えます。
| 認証方式 | 何が起きるか |
|---|---|
| パスワード | 利用者が偽サイトにパスワードを入力してしまう |
| パスキー | デバイスが「登録されたサイトと違う」と判断し、署名しない |
デバイスが自動的にサイトを確認するため、利用者が騙されても認証が成立しません。人間の注意力に頼らないという点が、パスキーの大きな利点です。
⑨ 認証技術の進化の方向
この節で学んだ技術を時系列で並べると、方向性が見えてきます。
| 段階 | 技術 | 発想 |
|---|---|---|
| ① | ID・パスワード | 知っていることで確かめる |
| ② | ワンタイムパスワード | 毎回変える |
| ③ | 二要素認証 | 複数の要素を重ねる |
| ④ | リスクベース認証 | 怪しいときだけ強化する |
| ⑤ | パスキー認証 | パスワードそのものをなくす |
「パスワードをどう守るか」から「パスワードを使わない」へ——これが現在の方向です。パスワードが存在しなければ、漏えいも使い回しも起こりません。
問題の原因そのものを取り除く、という発想の転換といえます。
具体例
リスクベース認証が働く場面
ネットバンキングを使う利用者の、1年間のアクセスを追ってみます。
| 場面 | 判断材料 | 求められた認証 |
|---|---|---|
| 自宅のパソコンから、平日の夜 | いつもどおり | ID・パスワードのみ |
| 会社のパソコンから、初めて | 端末が違う | 追加の質問 |
| 出張先のホテルから | IPアドレスが遠方 | 追加の質問 |
| 海外からのアクセス | 海外のIPアドレス | 強い追加認証、または拒否 |
| 深夜3時に高額の振込 | 行動パターンが異常 | 強い追加認証 |
利用者の体感
ふだんは何も追加されないので、煩わしさがありません。一方で、異常なアクセスには確実に追加の確認が入ります。
もしリスクベース認証がなければ
| 設計 | 問題 |
|---|---|
| 毎回、追加認証を求める | 利用者が面倒がって使わなくなる |
| 追加認証を求めない | 不正アクセスを見逃す |
「例外だけを手厚く扱う」という設計は、情報システムに限らず、業務改善全般に通じる考え方です。すべてを一律に厳しくするのではなく、リスクの高いところに資源を集中する——第1節で見たリスクアセスメントの考え方と同じです。
パスキー認証への移行を考える
企業がパスキー認証の導入を検討する場面を想定します。
利点
| 利点 | 内容 |
|---|---|
| パスワードの管理が不要になる | 忘却、使い回し、漏えいがなくなる |
| フィッシングに強い | 従業員が騙されても被害が出にくい |
| 利用者の手間が減る | 指紋や顔認証だけでログインできる |
| 管理者の負担が減る | パスワード再発行の対応がなくなる |
課題
| 課題 | 内容 |
|---|---|
| 対応していないシステムがある | 社内の古いシステムでは使えない |
| デバイスの管理 | 端末を紛失したときの対応 |
| 従業員の理解 | 新しい仕組みへの不安 |
| 移行期間 | パスワードと併用する期間が必要 |
2つ目が実務上の要点
パスキーの秘密鍵はデバイスに保存されるため、デバイスを失えばログインできなくなります。
そのため、
といった備えが必要です。新しい端末を足したときも、手元の端末を初期化したあとも、パスキーの情報をクラウド経由で安全に引き継いで使い直せる——この仕組みが、いまの答えになっています。
診断士としての助言
| 段階 | 助言 |
|---|---|
| いま | まず二要素認証を有効にする(費用がかからず効果が大きい) |
| 次 | 主要なクラウドサービスでパスキーに対応しているか確認する |
| 将来 | 対応したシステムから順次移行する |
「最新の技術を導入する」ことが目的ではありません。いま使えるもので効果の大きいものから手をつける、という順番が現実的です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a リスクベース認証では、端末のOSやIPアドレス、ブラウザの種類などの情報をもとに追加の質問を行う。
> b パスキー認証では、公開鍵はデバイスに保存され、秘密鍵はサービス側に保存される。
> c パスキーは公開鍵暗号技術を使用している。
解答 a:○ b:× c:○
リスクベース認証とパスキー認証(1/2)
リスクベース認証とパスキー認証(2/2)
試験のポイント

 科目別の正答率と連続学習日数がマイページに出るので、次にどの科目をやるかで迷いません。プレミアム限定
プレミアムプラン
¥9,800〜/ 買い切り・自動更新なし(税込)
決済はStripe(世界最高水準・PCI-DSS準拠)で安全に処理されます。カード情報は当サービスに保存されません。
