経営とIT
下の動画はこの節の解説ではありません。 解説動画の雰囲気を知っていただくための見本として、「AI・機械学習」の動画を再生します。
この節の解説動画はプレミアム限定です。プレミアムなら全科目・全節が見放題!
プレミアムで見る預かっていた顧客の個人情報が外へ出てしまい、信用を落とし、売上まで落とす——そういう話が途切れません。ITリスク管理とは、システム運営に関するリスクを正確に把握し、包括的かつ適切にコントロールするための取組みです。この節では、JIS Q 27000:2019によるリスクの用語定義と、IPAが示す4つのリスク対応(低減・保有・回避・移転)を学びます。令和4年度第17問では、4つの対応をすべて入れ替えた出題がされました。名前と内容を1対1で結びつけておきましょう。


簡単にいうと
JIS Q 27000:2019の定義だよ!リスク分析→リスク評価の順番、そしてリスク特定が「発見・認識・記述」——似た言葉が並ぶので、違いをはっきりさせよう。
① ITリスク管理とは
システムが保有する顧客の個人情報が漏えいし、企業イメージの低下や売上の低下に直面する企業は後を絶ちません。
ITリスク管理とは、システム運営に関するリスクを正確に把握し、包括的かつ適切にコントロールするための取組みです。
| 項目 | 内容 |
|---|---|
| 何をするか | システム運営に関するリスクを正確に把握する |
| どうするか | 包括的かつ適切にコントロールする |
② 用語の定義
JIS Q 27000:2019(情報セキュリティマネジメントシステム−用語)では、リスクに関する用語の定義がなされています。
③ リスク
| 用語 | 定義 |
|---|---|
具体例
リスク管理のプロセスを、実際にやってみる
手順① リスク特定(発見、認識及び記述する)
小売業の情報システムに関するリスクを洗い出します。
| リスク |
|---|
| 顧客情報の漏えい |
| ランサムウェアによるデータの暗号化 |
| サーバの故障によるシステム停止 |
| 担当者の退職によるノウハウの喪失 |
| 誤操作によるデータの削除 |
| 回線障害による業務停止 |
| 不正アクセス |
| 内部不正による情報の持ち出し |
「記述する」の意味
リスクに関する用語の定義(1/2)
リスクに関する用語の定義(2/2)

試験のポイント

簡単にいうと
4つの対応のうち、まずこの2つ!低減は「予防や被害拡大防止で発生確率や損失を減らす」、保有は「あえて何も対策を講じない」。真逆だよ。
① リスクマネジメントの4つの対応
独立行政法人情報処理推進機構(IPA)によるリスク対応では、リスク評価の作業で明確になったリスクに対して、どのような対処を、いつまでに行うかを明確にします。
対処の方法には、大きく分けて次の4つがあります。
| 4つの対応 |
|---|
| リスクの低減 |
| リスクの保有 |
| リスクの回避 |
| リスクの移転 |
簡単にいうと
残り2つ! 回避は「活動そのものをやめる」、移転は「他者と分散する」。そして移転は「リスクがすべて移転できるとは限らない」——この一文が大事だよ。
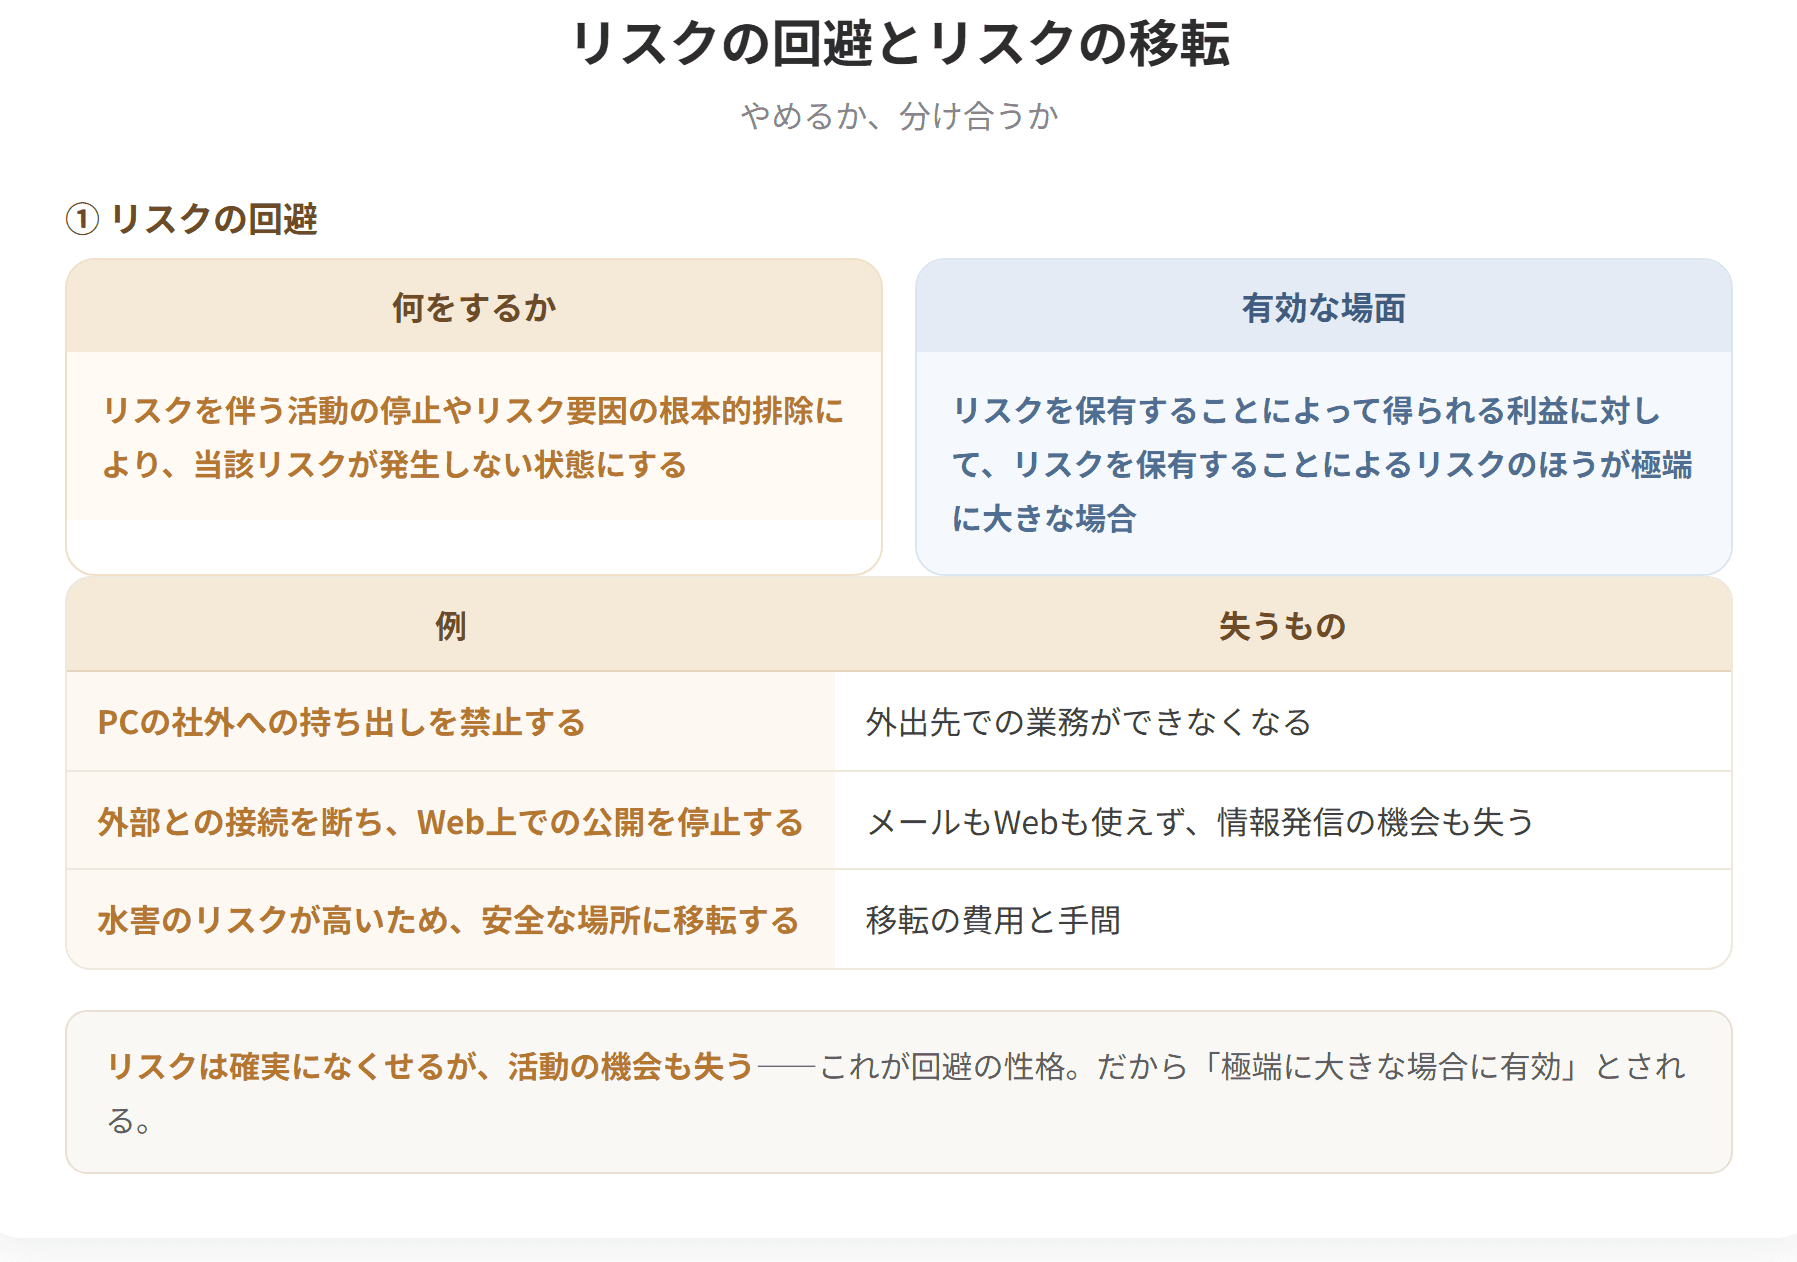
① リスクの回避
リスクを伴う活動の停止やリスク要因の根本的排除により、当該リスクが発生しない状態にすることです。
| 項目 | 内容 |
|---|---|
| 何をするか | リスクを伴う活動の停止/リスク要因の根本的排除 |
| 結果 | 当該リスクが発生しない状態にする |

動画・テキスト・過去問・AI添削まですべて網羅!
予備校代の1/10以下で、独学の不安をまるごと解決できます

 全7科目536節の解説動画539本・合計約41時間が見放題。連続再生・ブックマーク再生で、移動中も1本5分前後で進められます。プレミアム限定
 令和3〜7年度の1次過去問1,116問を、科目別・年度別に無制限で演習。問題の図・表と解説つきで、間違えた問題はマイページに残ります。プレミアム限定
 2次は事例I〜IVの114設問に何度でも書いて出せます。AIが設問ごとの基準で採点し、改善点は「どう書き直すか」の例と模範解答つき。プレミアム限定
 科目別のテキストPDFをダウンロードできます。印刷して書き込む、タブレットで持ち歩くなど、好きな使い方で。プレミアム限定
| 目的に対する不確かさの影響 |
「不確かさの影響」——良い方向にも悪い方向にも振れうる、という含みがあります。
④ リスクレベル
| 用語 | 定義 |
|---|---|
| リスクレベル | 結果とその起こりやすさの組み合わせとして表現されるリスクの大きさ |
2つの要素の組み合わせ
| 要素 | 内容 |
|---|---|
| 結果 | 起きたときの影響の大きさ |
| 起こりやすさ | 発生の可能性 |
⑤ リスク分析
| 用語 | 定義 |
|---|---|
| リスク分析 | リスクの特質を理解し、リスクレベルを決定するプロセス |
⑥ リスク基準
| 用語 | 定義 |
|---|---|
| リスク基準 | リスクの重大性を評価するための目安とする条件 |
⑦ リスク評価
| 用語 | 定義 |
|---|---|
| リスク評価 | リスク及び/又はその大きさが受容可能か又は許容可能かを決定するために、リスク分析の結果をリスク基準と比較するプロセス |
⑧ リスク特定
| 用語 | 定義 |
|---|---|
| リスク特定 | リスクを発見、認識及び記述するプロセス |
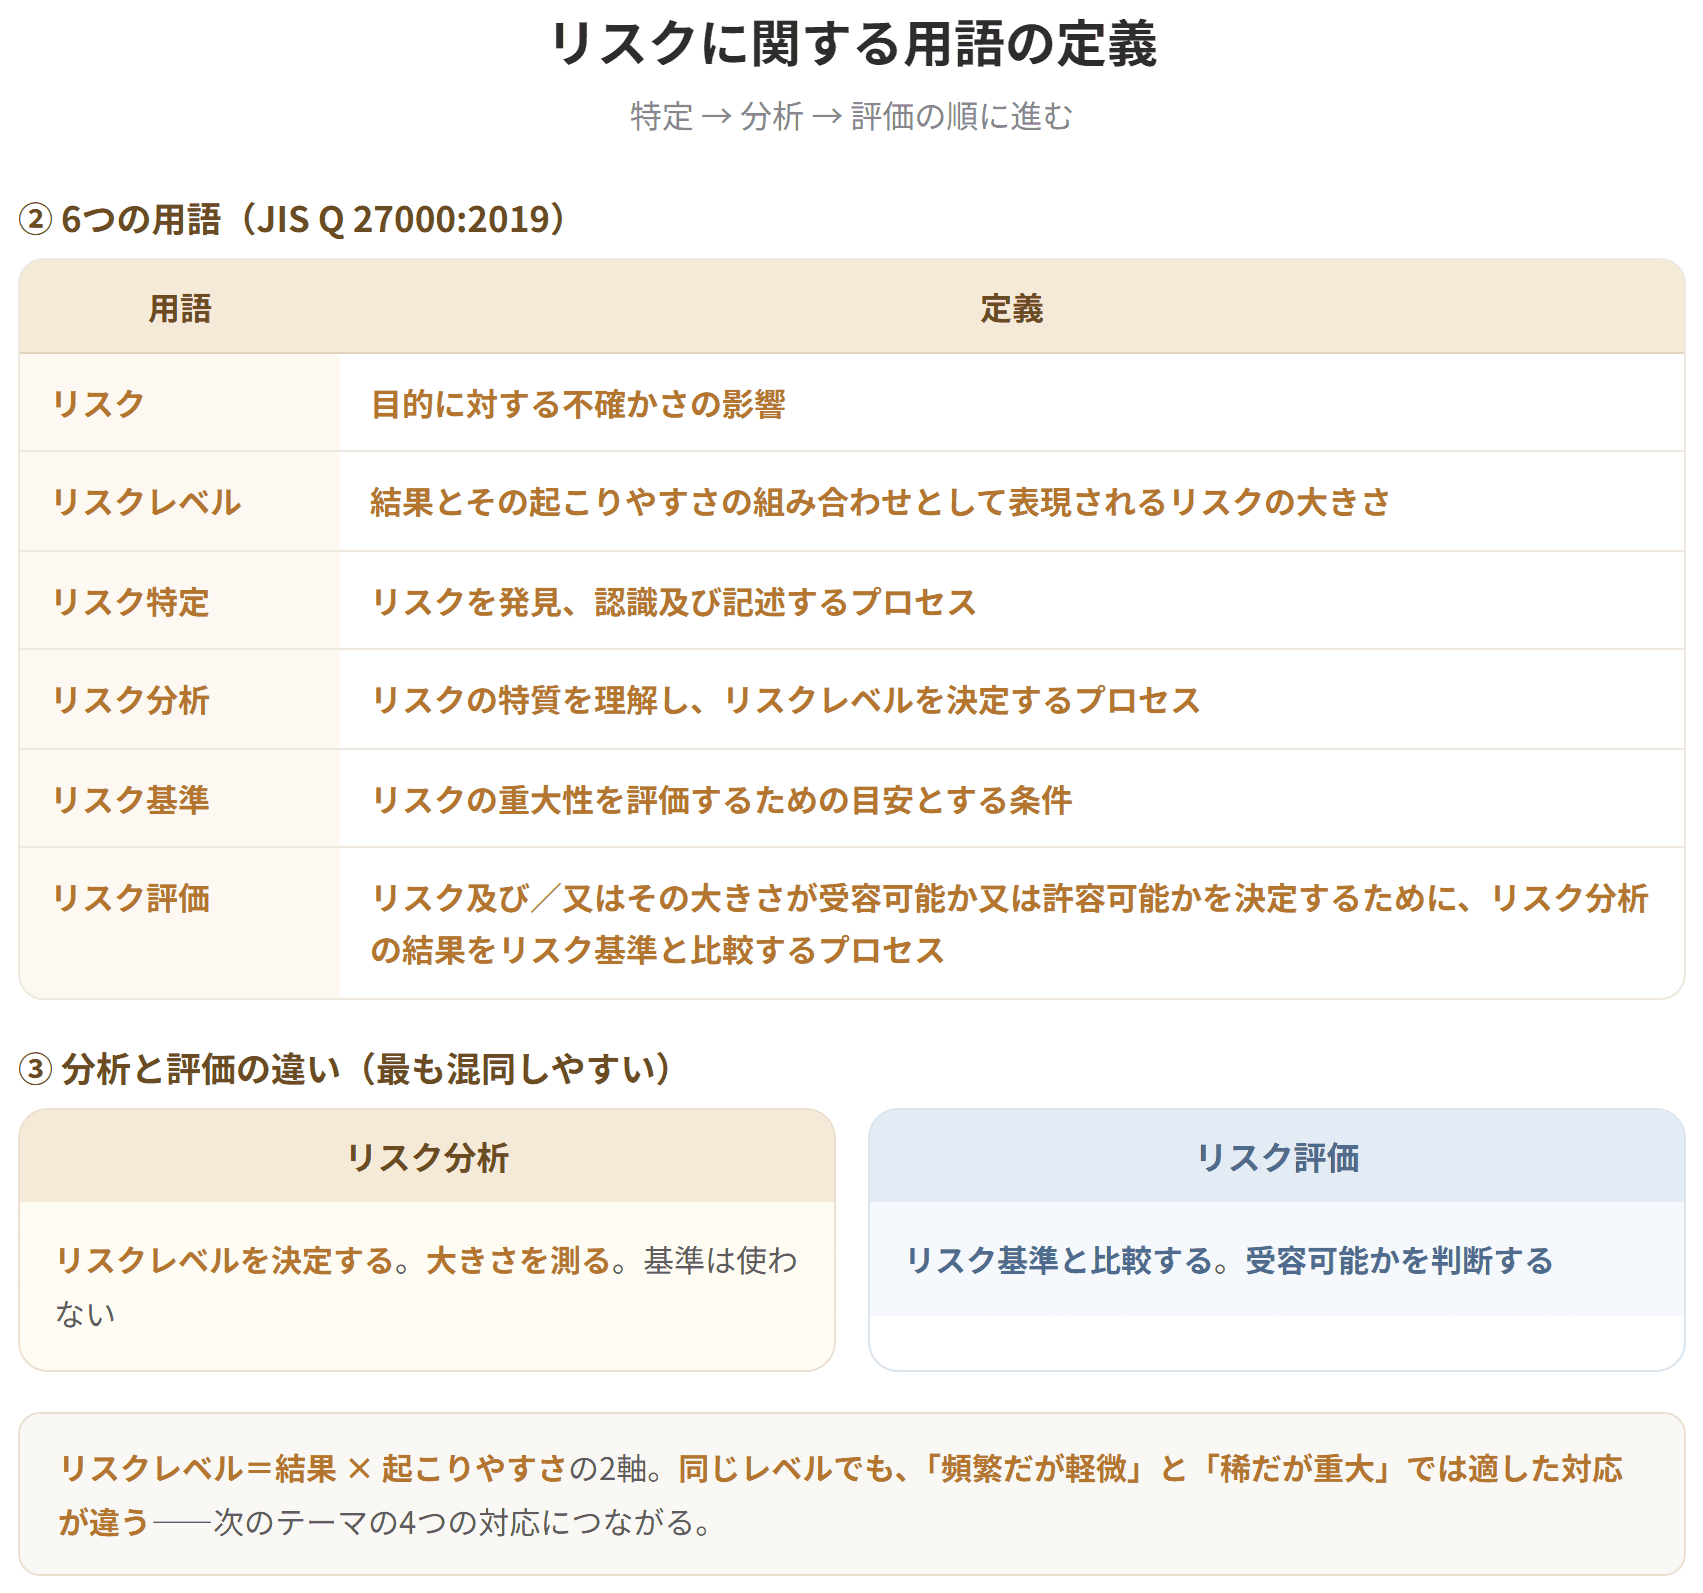
⑨ 6つの用語を一覧で
| 用語 | 定義 |
|---|---|
| リスク | 目的に対する不確かさの影響 |
| リスクレベル | 結果とその起こりやすさの組み合わせとして表現されるリスクの大きさ |
| リスク分析 | リスクの特質を理解し、リスクレベルを決定するプロセス |
| リスク基準 | リスクの重大性を評価するための目安とする条件 |
| リスク評価 | リスク分析の結果をリスク基準と比較するプロセス |
| リスク特定 | リスクを発見、認識及び記述するプロセス |
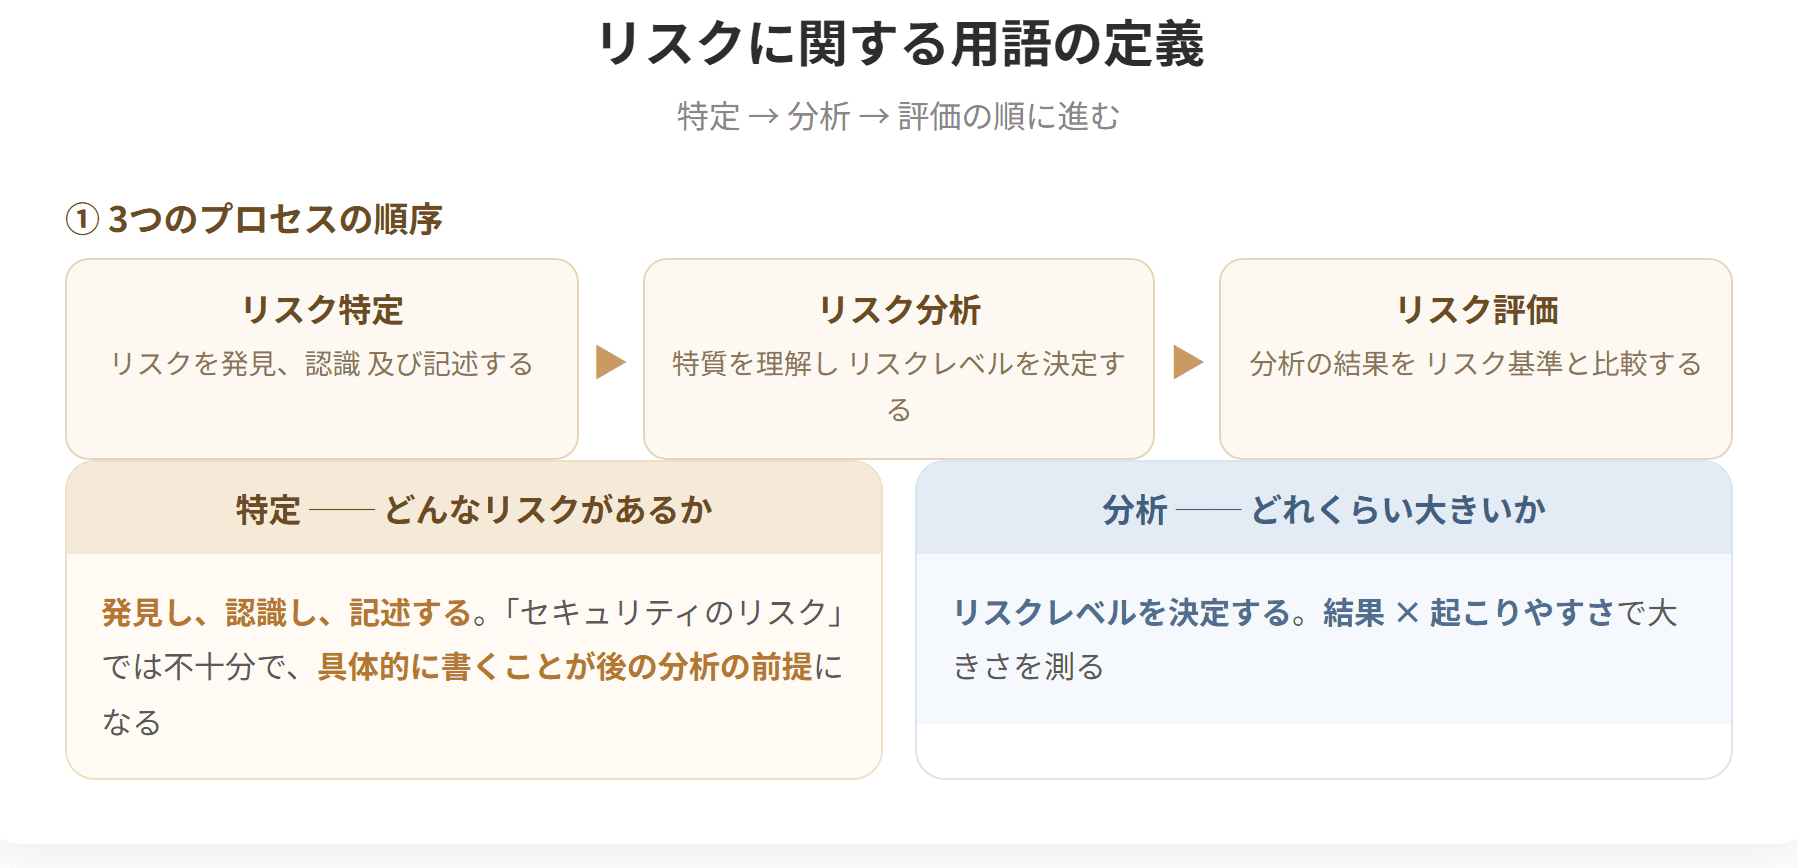
⑩ 3つのプロセスの順序
| 順 | プロセス | 内容 |
|---|---|---|
| ① | リスク特定 | リスクを発見、認識及び記述する |
| ② | リスク分析 | 特質を理解し、リスクレベルを決定する |
| ③ | リスク評価 | 分析の結果をリスク基準と比較する |
特定 → 分析 → 評価
| 段階 | 問い |
|---|---|
| 特定 | どんなリスクがあるか |
| 分析 | そのリスクはどれくらい大きいか |
| 評価 | そのリスクは受け入れられるか |
⑪ 判別のポイント
| 選択肢の語 | 対応する用語 |
|---|---|
| 発見、認識及び記述する | リスク特定 |
| リスクレベルを決定する | リスク分析 |
| リスク基準と比較する | リスク評価 |
| 結果とその起こりやすさの組み合わせ | リスクレベル |
| 重大性を評価するための目安とする条件 | リスク基準 |
⑫ 「分析」と「評価」の違い
この2つが最も混同されやすい論点です。
| リスク分析 | リスク評価 | |
|---|---|---|
| やること | リスクレベルを決定する | リスク基準と比較する |
| 出すもの | 大きさ | 受容可能かの判断 |
| 基準を使うか | 使わない | 使う |
分析で大きさを測り、評価で判断する——この順序で覚えます。
⑬ 第6章とのつながり
第6章のセキュリティ対策で学んだ脅威と脆弱性が、ここでの「起こりやすさ」に関わります。
| 用語 | 関係 |
|---|---|
| リスクの発生可能性 | 脅威 × 脆弱性 |
| リスク発生の際の損害の大きさ | 情報資産の価値 |
この2軸で、次のテーマの4つの対応が決まります。
| 不十分な記述 | 十分な記述 |
|---|
| 「セキュリティのリスク」 | 「従業員が顧客名簿を持ち出し、競合に渡す」 |
具体的に書かないと、後の分析と対策ができません。
手順② リスク分析(リスクレベルを決定する)
| リスク | 起こりやすさ | 結果(影響) | リスクレベル |
|---|---|---|---|
| 顧客情報の漏えい | 中 | 大 | 高 |
| ランサムウェア | 中 | 大 | 高 |
| サーバの故障 | 中 | 中 | 中 |
| 担当者の退職 | 高 | 中 | 中〜高 |
| 誤操作によるデータ削除 | 高 | 小 | 中 |
| 回線障害 | 低 | 中 | 低〜中 |
| 内部不正 | 低 | 大 | 中 |
手順③ リスク基準を定める
| リスクレベル | 判断 |
|---|---|
| 高 | 受容できない。対策必須 |
| 中 | 費用対効果を見て判断 |
| 低 | 受容する |
手順④ リスク評価(基準と比較して受容可能かを決定する)
| リスク | レベル | 判断 |
|---|---|---|
| 顧客情報の漏えい | 高 | 受容できない → 対策する |
| ランサムウェア | 高 | 受容できない → 対策する |
| 担当者の退職 | 中〜高 | 対策する |
| 誤操作によるデータ削除 | 中 | 費用対効果を見る |
| 回線障害 | 低〜中 | 受容する |
この判断が、次のテーマの4つの対応につながります。
「リスクレベル=結果 × 起こりやすさ」の意味
| ケース | 起こりやすさ | 結果 | レベル |
|---|---|---|---|
| A | 高 | 小 | 中 |
| B | 低 | 大 | 中 |
AとBは同じレベルだが、対応は違う
| ケース | 適した対応 |
|---|---|
| A(頻繁だが軽微) | 低減(起こりにくくする、または影響を減らす) |
| B(稀だが重大) | 移転(保険をかける) |
同じレベルでも、性格によって対応が変わる——これが2軸で考える理由です。
中小企業でリスク特定をするときのこつ
| こつ | 内容 |
|---|---|
| 情報資産を洗い出す | 何を守るのかを先に決める |
| 現場に聞く | 「困ったこと」「ヒヤリとしたこと」 |
| 他社の事例を参考にする | IPAなどが公表している |
「何を守るのか」を先に決める
| 情報資産 | 重要度 |
|---|---|
| 顧客名簿 | 高 |
| 取引条件 | 高 |
| 設計図面 | 高 |
| 社内の議事録 | 中 |
| 公開している商品情報 | 低 |
すべてを同じレベルで守ろうとすると、費用が足りなくなります。
「現場に聞く」で出てくること
| 声 | 潜在的なリスク |
|---|---|
| 「USBメモリで持ち帰ることがある」 | 紛失、情報漏えい |
| 「パスワードを共有している」 | 不正利用、追跡不能 |
| 「そのパソコンは誰でも使える」 | 不正アクセス |
| 「バックアップは取っていない」 | データの喪失 |
最後の1つが最も深刻
| 状況 | 起きること |
|---|---|
| ランサムウェアに感染 | 復旧できない |
| ハードディスクが故障 | 同上 |
| 誤って削除 | 同上 |
バックアップの確認は、診断士として必ず聞くべき項目です。
確認するときの問い
| 問い | 確認すること |
|---|---|
| 「バックアップは取っていますか」 | 有無 |
| 「どこに保管していますか」 | 同じ場所なら火災で両方失う |
| 「復旧を試したことはありますか」 | 取っていても戻せないことがある |
3つ目が見落とされやすい
| 状況 | 実態 |
|---|---|
| バックアップを取っている | 安心している |
| 実は途中で失敗していた | 気づいていない |
| 復旧を試したことがない | いざというとき戻せない |
確認してみましょう
> 次の記述の正誤を判定せよ。(令和5年度第23問 改題)
> a リスクレベルとは、結果とその起こりやすさの組み合わせとして表現されるリスクの大きさのことである。
> b リスク分析とは、リスクの特質を理解し、リスクレベルを決定するプロセスのことである。
> c リスク特定とは、リスク分析の結果をリスク基準と比較するプロセスのことである。
解答 a:○ b:○ c:×
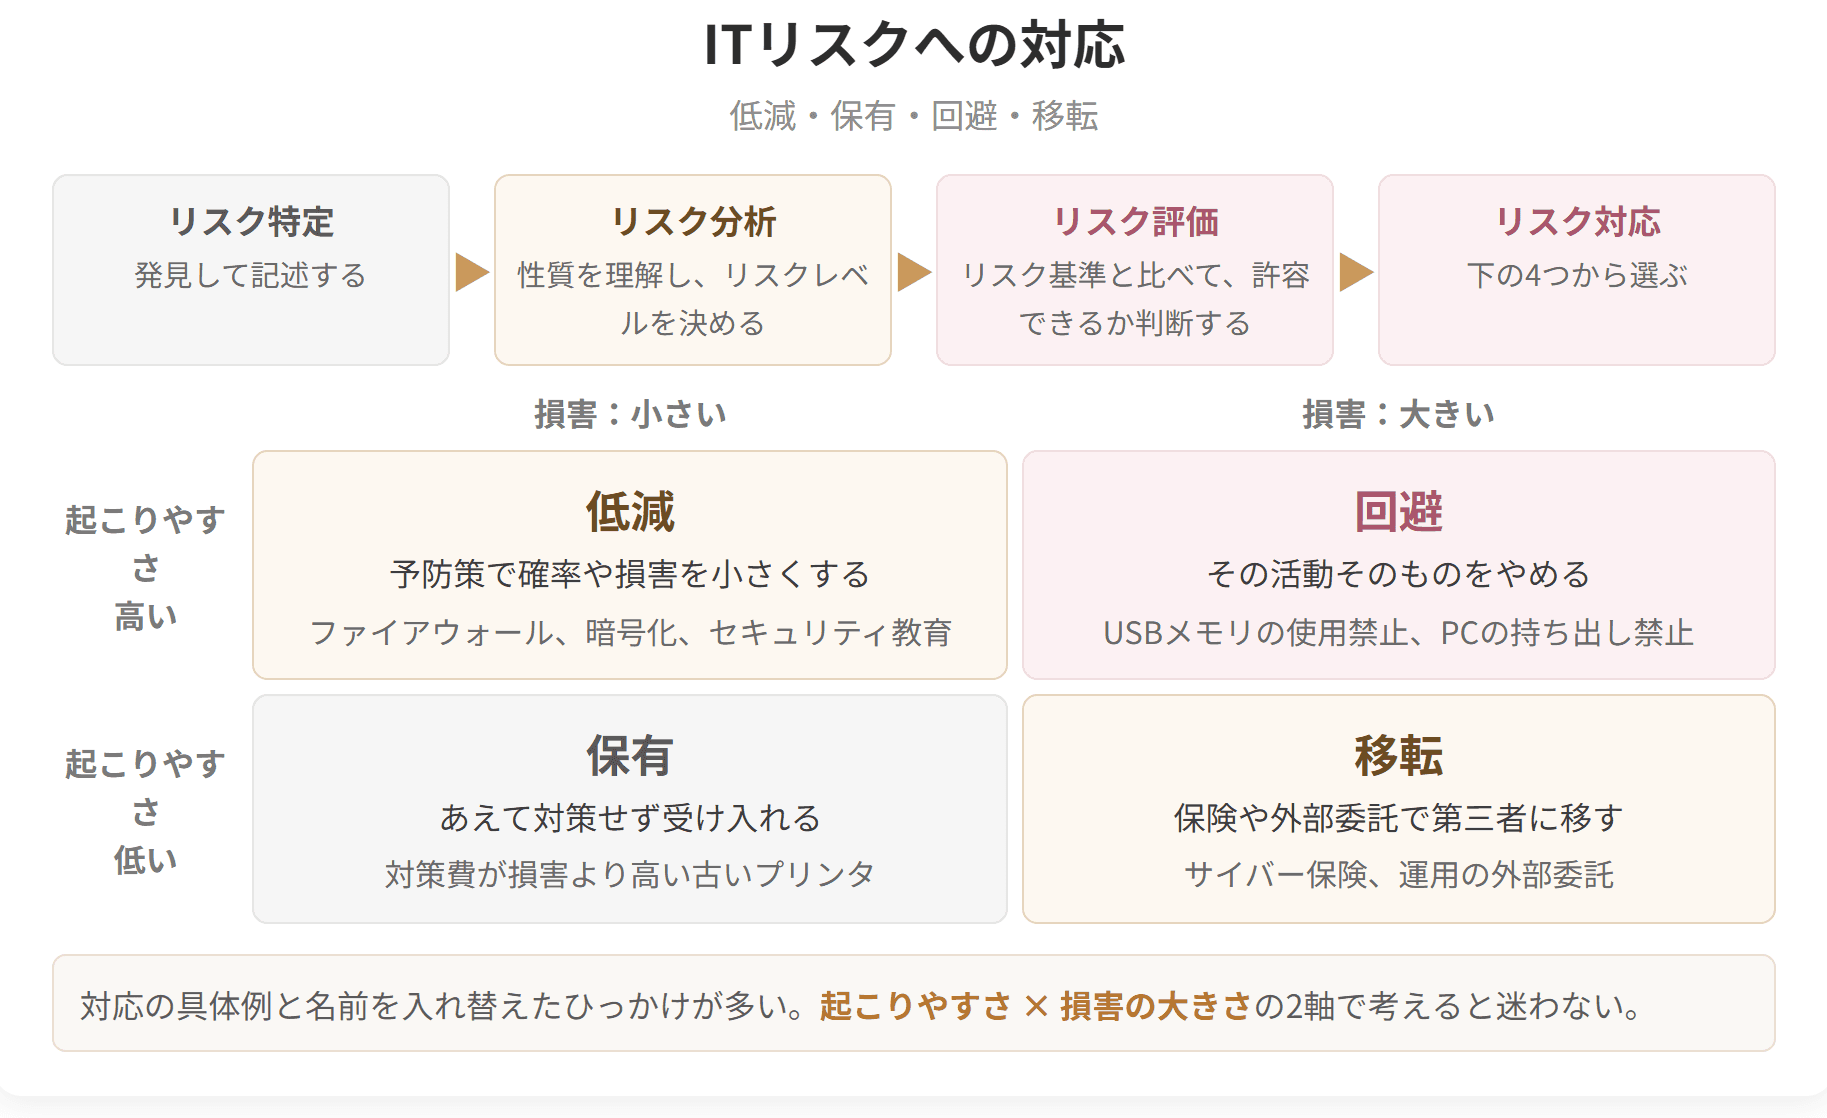
② 2軸による整理
4つの対応は、2つの軸で位置づけられます。
| 軸 | 内容 |
|---|---|
| 縦軸 | リスクの発生可能性(脅威 × 脆弱性) |
| 横軸 | リスク発生の際の損害の大きさ(影響度、情報資産の価値) |
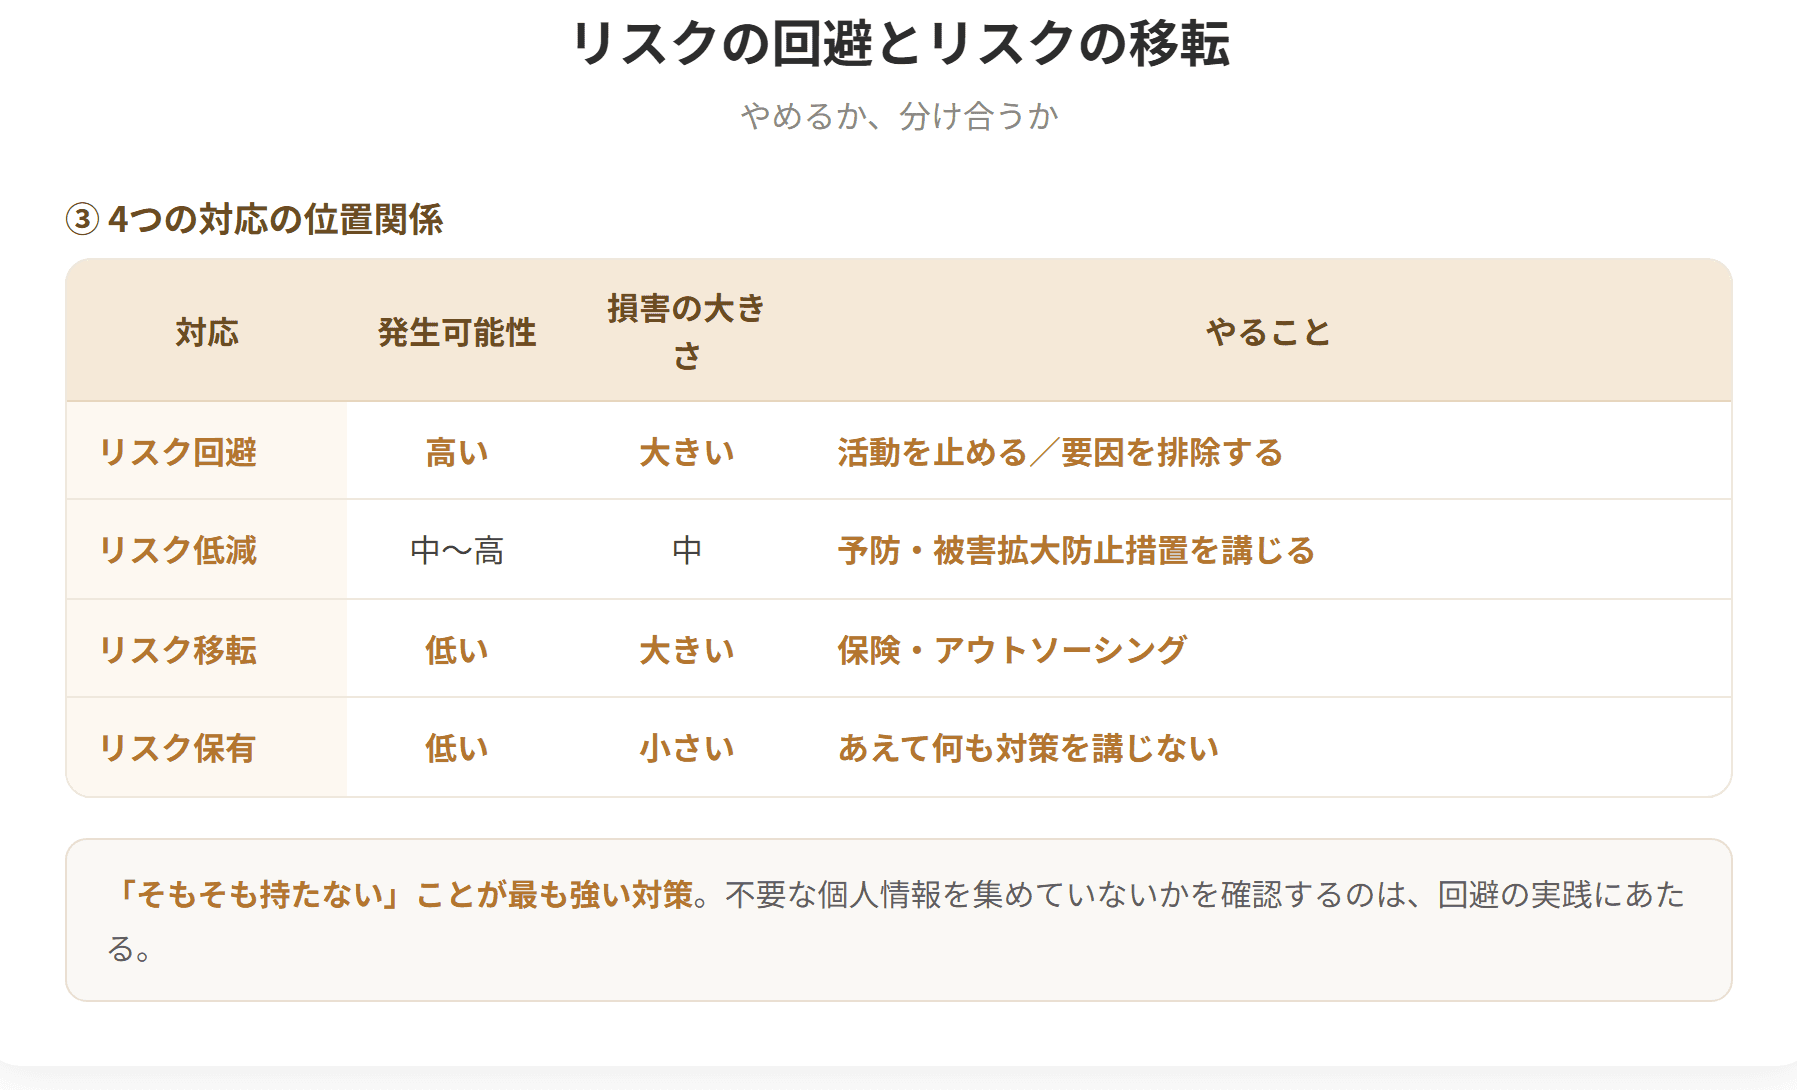
③ 4つの対応の位置
| 対応 | 発生可能性 | 損害の大きさ |
|---|---|---|
| リスク回避 | 高い | 大きい |
| リスク低減 | 中〜高 | 中 |
| リスク保有 | 低い | 小さい |
| リスク移転 | 低い | 大きい |
④ リスクの低減
リスク要因の予防や被害拡大防止措置を講じることにより、当該リスクの発生確率や損失を減じることです。
| 項目 | 内容 |
|---|---|
| 何をするか | リスク要因の予防や被害拡大防止措置を講じる |
| 結果 | 発生確率や損失を減じる |
⑤ リスクの低減の具体例
| 例 |
|---|
| 外から入り込まれないよう、ファイアウォールを固める |
| ノートPCを失くしたり盗られたりしたときに備えて、中身を暗号化しておく |
| サーバ室の出入りを、体の特徴による認証で管理する |
| 従業員に情報セキュリティの教育をする |
⑥ 4つの例の性格
| 例 | 減らすもの |
|---|---|
| ファイアウォール | 発生確率 |
| 情報の暗号化 | 損失(紛失しても中身は読めない) |
| 入退室管理 | 発生確率 |
| 情報セキュリティ教育 | 発生確率 |
予防(発生確率を下げる)と被害拡大防止(損失を減らす)の両方がある——これが低減の特徴です。
⑦ 第6章で学んだ技術との対応
| 技術 | どこで学んだか |
|---|---|
| ファイアウォール | 第6章 セキュリティ対策 |
| 暗号化 | 第6章 暗号化 |
| バイオメトリック認証 | 第6章 認証 |
技術的な対策の多くは「リスクの低減」に分類されます。
⑧ リスクの保有
リスクが受容可能な場合や対策費用が損害額を上回るような場合には、あえて何も対策を講じないことです。
| 保有する場面 |
|---|
| リスクが受容可能な場合 |
| 対策費用が損害額を上回るような場合 |
⑨ 保有するその他の場面
「許容できるリスクのレベル」を超えるものの、現状において実施すべきセキュリティ対策が見当たらない場合や、コスト(人、物、金等)に見合ったリスク対応の効果が得られない場合等にも、リスクを受容します。
| 場面 | 内容 |
|---|---|
| 実施すべきセキュリティ対策が見当たらない | 打つ手がない |
| コストに見合った効果が得られない | やっても割に合わない |
⑩ 「あえて何も対策を講じない」
| 誤解 | 実際 |
|---|---|
| 何もしないのは無責任 | 判断した上での選択 |
保有と「放置」の違い
| 放置 | 保有 | |
|---|---|---|
| 認識 | していない | している |
| 判断 | していない | している |
| 記録 | ない | ある |
「認識した上で、対策しないと決める」——これが保有です。
⑪ 対策費用と損害額の比較
| 状況 | 判断 |
|---|---|
| 損害額の期待値 10万円、対策費用 50万円 | 保有(対策費用が上回る) |
| 損害額の期待値 500万円、対策費用 50万円 | 低減(対策する) |
期待値の考え方
| 項目 | 計算 |
|---|---|
| 損害額の期待値 | 損害額 × 発生確率 |
| 例 | 計算 |
|---|---|
| 損害500万円、発生確率5年で10% | 500 × 0.1 = 50万円 |
⑫ 低減と保有の対比
| リスクの低減 | リスクの保有 | |
|---|---|---|
| 対策 | 講じる | あえて講じない |
| 狙い | 発生確率や損失を減らす | 費用対効果が合わないため受容 |
| 位置 | 発生可能性が中〜高、損害が中 | 発生可能性が低く、損害が小さい |
令和4年度の本試験では、この2つの内容も入れ替えて出題されました。
具体例
設例 リスク対応の判別
> 次の記述の正誤を判定せよ。(令和4年度第17問 改題)
> b リスク保有とは、リスク要因の予防や被害拡大防止措置を講じることにより、当該リスクの発生確率や損失を減じることである。
解答 ×
リスク低減の内容です。
保有の正しい内容
| 用語 | 内容 |
|---|---|
| リスク保有 | リスクが受容可能な場合や対策費用が損害額を上回るような場合に、あえて何も対策を講じないこと |
「対策を講じる」のか「講じない」のか
| 対応 | 対策 |
|---|---|
| 低減 | 講じる |
| 保有 | あえて講じない |
正反対なので、この1点で判別できます。
中小企業でのリスク低減の実例
例1:ランサムウェア対策
| 対策 | 減らすもの |
|---|---|
| OSとソフトを最新に保つ | 発生確率 |
| 怪しいメールを開かない教育 | 発生確率 |
| バックアップを別の場所に保管 | 損失(復旧できる) |
| ネットワークを分ける | 損失(被害の拡大を防ぐ) |
バックアップが最も効果的
| バックアップなし | バックアップあり | |
|---|---|---|
| 感染時 | 復旧できない。身代金を払うか事業停止 | 戻せる |
「別の場所に保管」が重要
| 保管場所 | 感染時 |
|---|---|
| 同じネットワーク上 | 一緒に暗号化される |
| 切り離した媒体 | 無事 |
| クラウド | 設定次第 |
例2:ノートパソコンの紛失対策
| 対策 | 減らすもの |
|---|---|
| 持ち出し簿をつける | 発生確率(意識が高まる) |
| ディスクを暗号化する | 損失(中身は読めない) |
| 遠隔でデータを消せるようにする | 損失 |
| そもそも重要データを入れない | 損失 |
「暗号化しておけば、紛失しても情報漏えいにはならない」
| 暗号化なし | 暗号化あり | |
|---|---|---|
| 紛失時 | 情報漏えい。公表が必要になることも | 端末の損失のみ |
費用対効果が非常に高い対策
| 費用 | 効果 |
|---|---|
| OSの標準機能なら追加費用なし | 情報漏えいを防げる |
リスク保有の実例
例1:小規模な誤操作リスク
| 状況 | 内容 |
|---|---|
| リスク | 入力ミスによる軽微なデータ誤り |
| 発生確率 | 月数件 |
| 損害 | 1件あたり数分の修正作業 |
| 対策 | 二重チェックの仕組みを作る(費用:年60万円) |
| 判断 | 損害額に見合わない → 保有 |
例2:対策が見当たらないリスク
| 状況 | 内容 |
|---|---|
| リスク | 利用しているクラウドサービスの大規模障害 |
| 発生確率 | 低い |
| 損害 | 数日の業務停止 |
| 対策 | 複数のクラウドを併用(費用が倍になる) |
| 判断 | 現実的でない → 一部を保有し、手作業の手順を用意 |
保有するときにやるべきこと
| やること | 内容 |
|---|---|
| 記録に残す | なぜ保有したのかを書く |
| 定期的に見直す | 状況が変われば判断も変わる |
| 発生時の手順を決める | 起きたときにどうするか |
3つ目が抜けやすい
| 決めていない | 決めている | |
|---|---|---|
| 発生時 | 混乱する | 手順どおり動ける |
「起きないようにする」のと「起きたときにどうするか」は別
| 対応 | 内容 |
|---|---|
| 予防 | 起きにくくする |
| 事後対応 | 起きたときの手順 |
保有を選んだリスクこそ、事後対応の手順が要る——起きることを前提にしているからです。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a リスクの低減とは、リスク要因の予防や被害拡大防止措置を講じることにより、当該リスクの発生確率や損失を減じることである。
> b 従業員に対する情報セキュリティ教育を実施することは、リスクの低減に該当する。
> c リスクの保有とは、リスクを伴う活動の停止により、当該リスクが発生しない状態にすることである。
解答 a:○ b:○ c:×
ITリスクへの対応
試験のポイント
| 例 |
|---|
| PCの社外への持ち出しを禁止する |
| 「インターネットからの不正侵入」という脅威に対し、外部との接続を断ち、Web上での公開を停止してしまう |
| 水害などの被害が頻繁にあり、リスクが高いため、そのリスクの低い安全な場所と思われる場所に移転する |
③ 回避が有効な場面
リスクを保有することによって得られる利益に対して、リスクを保有することによるリスクの方が極端に大きな場合に有効です。
| 比較 | 判断 |
|---|---|
| 得られる利益 < リスク | 回避が有効 |
| 得られる利益 > リスク | 他の対応を検討 |
④ 回避の代償
| 回避の例 | 失うもの |
|---|---|
| PCの社外持ち出しを禁止 | 外出先での業務ができない |
| 外部との接続を断つ | メールもWebも使えない |
| Web上での公開を停止 | 情報発信の機会を失う |
リスクをなくす代わりに、活動の機会も失う——これが回避の性格です。
⑤ 2つ目の例が示す極端さ
| 対応 | 内容 |
|---|---|
| 「インターネットからの不正侵入」に対し、外部との接続を断つ | リスクは完全になくなる |
| しかし | インターネットが使えなくなる |
リスクは確実になくせるが、代償が大きい——だから「極端に大きな場合に有効」とされます。
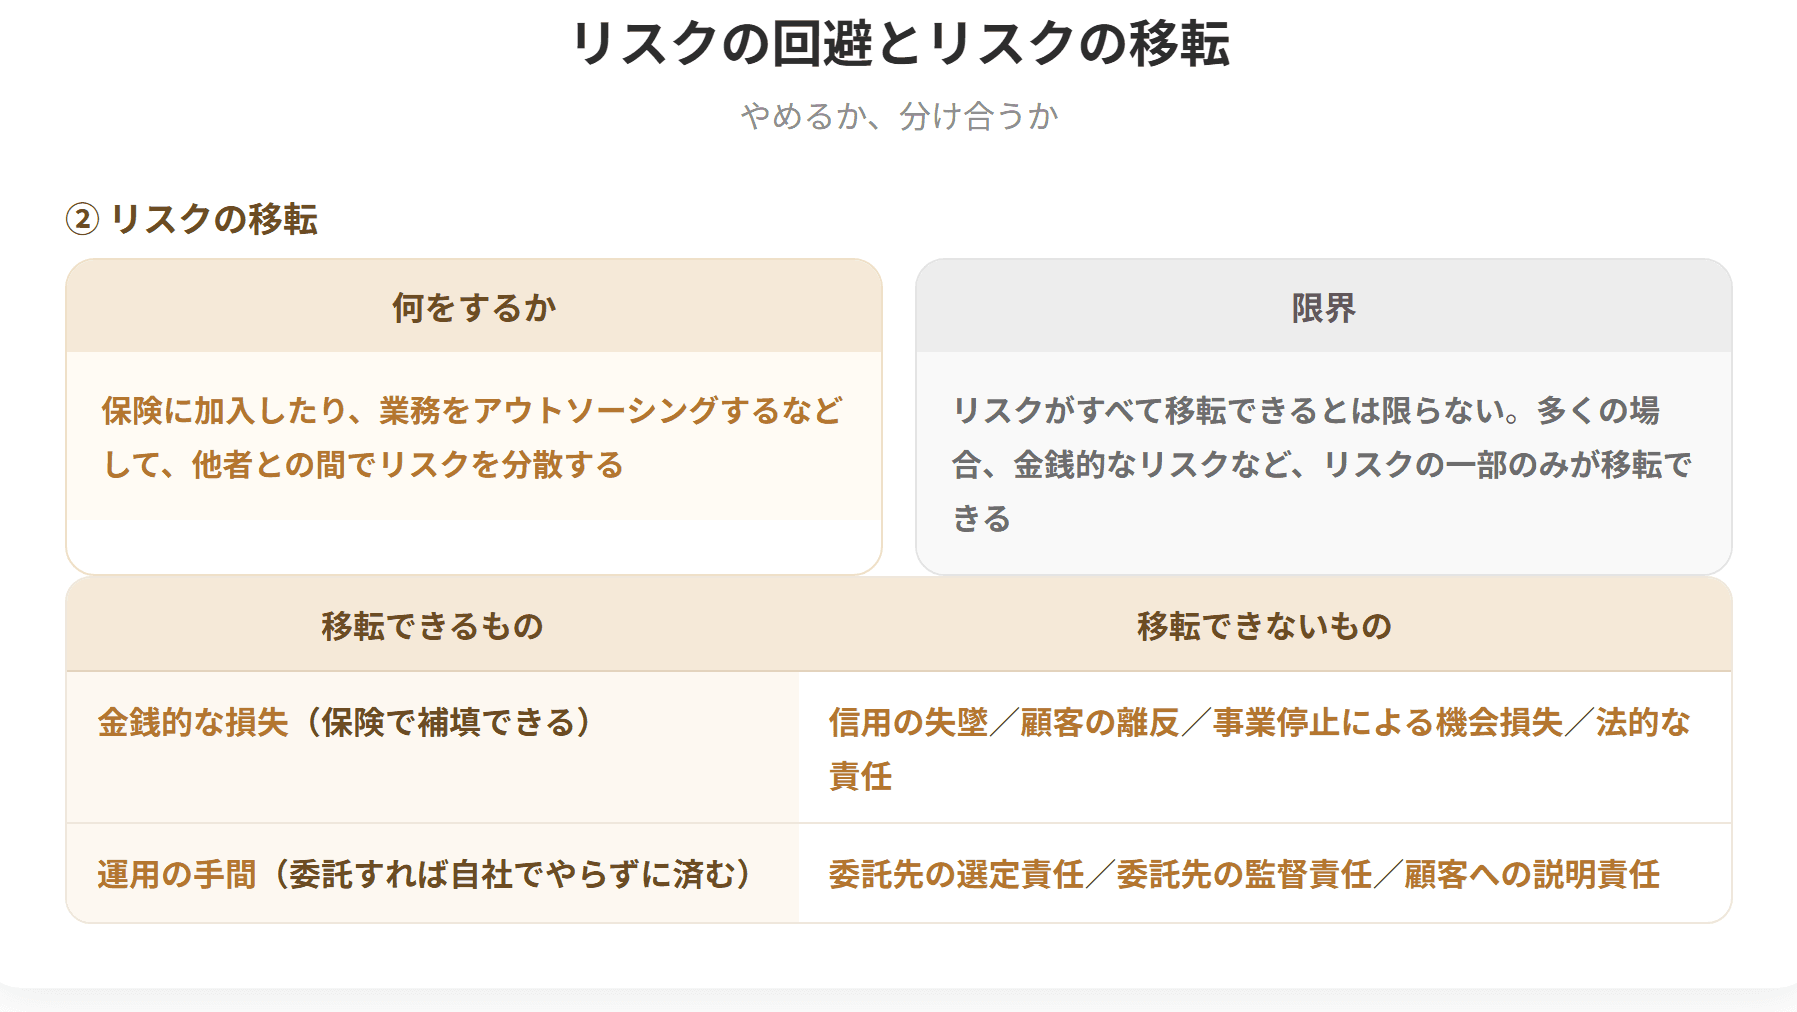
⑥ リスクの移転
保険に加入したり、業務をアウトソーシングするなどして、他者との間でリスクを分散することです。
| 項目 | 内容 |
|---|---|
| 何をするか | 保険への加入、業務のアウトソーシング |
| 結果 | 他者との間でリスクを分散する |
⑦ リスクの移転の具体例
| 例 |
|---|
| 災害による長時間の停止や情報漏洩に備えて、保険に加入しておく |
| リスクが顕在化したときに備えリスク保険などで損失を充当する |
| 社内の情報システムの運用を他社に委託し、契約などにより不正侵入やウイルス感染の被害に対して損害賠償などの形で移転する |
⑧ 移転の限界
しかし、リスクがすべて移転できるとは限りません。多くの場合、金銭的なリスクなど、リスクの一部のみが移転できます。
| 移転できるもの | 移転できないもの |
|---|---|
| 金銭的なリスク | 信用の失墜 |
| 顧客の離反 | |
| 事業の停止による機会損失 | |
| 法的な責任 |
⑨ 「すべて移転できるとは限らない」の意味
| 状況 | 内容 |
|---|---|
| 情報漏えいが起きた | 保険で金銭的損失は補える |
| しかし | 失った信用は戻らない |
| しかし | 顧客は戻らないかもしれない |
保険に入っていれば安心、ではない
| 誤解 | 実際 |
|---|---|
| 保険があるから対策は不要 | 金銭的な部分しか補えない |
⑩ アウトソーシングによる移転の注意点
| 移転できること | 移転できないこと |
|---|---|
| 運用の手間 | 最終的な責任 |
| 技術的な対応 | 顧客に対する説明責任 |
委託しても責任は残る
| 状況 | 責任 |
|---|---|
| 委託先で情報漏えいが起きた | 委託元にも管理責任がある |
個人情報保護法でも、委託先の監督義務が定められています。
⑪ 4つの対応を一覧で
| 対応 | 内容 | 例 |
|---|---|---|
| リスクの低減 | 予防や被害拡大防止措置により発生確率や損失を減じる | ファイアウォール、暗号化、入退室管理、教育 |
| リスクの保有 | あえて何も対策を講じない | 対策費用が損害額を上回る場合 |
| リスクの回避 | 活動の停止や要因の根本的排除により発生しない状態にする | 持ち出し禁止、外部接続の遮断 |
| リスクの移転 | 他者との間でリスクを分散する | 保険、アウトソーシング |
⑫ 判別のキーワード
| 選択肢の語 | 対応 |
|---|---|
| 予防や被害拡大防止措置 | 低減 |
| 発生確率や損失を減じる | 低減 |
| あえて何も対策を講じない | 保有 |
| 対策費用が損害額を上回る | 保有 |
| 活動の停止、根本的排除 | 回避 |
| 発生しない状態にする | 回避 |
| 保険、アウトソーシング | 移転 |
| 他者との間で分散 | 移転 |
令和4年度の本試験では、この4つがすべて入れ替えて出題されました。
具体例
設例 4つのリスク対応
> 次の記述の正誤を判定せよ。(令和4年度第17問 改題)
> a リスク移転とは、リスクを伴う活動の停止やリスク要因の根本的排除により、当該リスクが発生しない状態にすることである。
> b リスク保有とは、リスク要因の予防や被害拡大防止措置を講じることにより、当該リスクの発生確率や損失を減じることである。
> c リスク回避とは、リスクが受容可能な場合や対策費用が損害額を上回るような場合にはあえて何も対策を講じないことである。
> d リスク低減とは、保険に加入したり、業務をアウトソーシングするなどして、他者との間でリスクを分散する。
解答 a:× b:× c:× d:×
4つすべてが入れ替わっている
| 選択肢 | 書かれている内容 | 本来の対応 |
|---|---|---|
| a(移転) | 活動の停止、根本的排除 | 回避 |
| b(保有) | 予防や被害拡大防止措置 | 低減 |
| c(回避) | あえて何も対策を講じない | 保有 |
| d(低減) | 保険、アウトソーシング | 移転 |
ずらし方を見る
| 本来 | 誤って付けられた名前 |
|---|---|
| 回避 | 移転 |
| 低減 | 保有 |
| 保有 | 回避 |
| 移転 | 低減 |
名前と内容を1対1で結びつけておけば、すべて判定できます。
中小企業でのリスク回避の実例
例1:クレジットカード情報を自社で持たない
| 選択 | リスク |
|---|---|
| 自社でカード情報を保管する | 漏えい時の損害が甚大 |
| 決済代行サービスを使う | 自社にカード情報が残らない |
これは回避か移転か
| 見方 | 分類 |
|---|---|
| 自社でカード情報を持たない(要因の根本的排除) | 回避 |
| 決済業務を外部に委託する | 移転 |
実務では両方の性格を持ちます。カード情報を持たないこと自体は回避、決済業務の委託は移転です。
例2:古いシステムを廃止する
| 状況 | 内容 |
|---|---|
| サポートが終了したシステムが残っている | 脆弱性が放置される |
| 使っている業務はわずか | 代替手段がある |
| 判断 | 廃止する(回避) |
回避が最も確実だが、業務への影響を確認する必要があります。
中小企業でのリスク移転の実例
例1:サイバー保険
| 補償される例 | 内容 |
|---|---|
| 損害賠償 | 顧客への賠償 |
| 事故対応費用 | 調査、通知、コールセンター |
| 事業中断による損失 | 一定の範囲 |
補償されないもの
| 項目 | 内容 |
|---|---|
| 信用の失墜 | 金銭では戻らない |
| 顧客の離反 | 同上 |
| 対策を怠っていた場合 | 免責になることがある |
「対策を怠っていた場合」が重要
| 状況 | 保険 |
|---|---|
| 基本的な対策をしていた | 支払われる |
| パスワードが初期設定のまま | 免責の可能性 |
保険は「最低限の対策をした上で」の備え——移転だけで済ませることはできません。
例2:運用のアウトソーシング
| 委託する範囲 | 移転されるもの |
|---|---|
| サーバの運用管理 | 技術的な対応の手間 |
| 障害対応 | 対応の責任(契約による) |
| バックアップ | 作業の責任 |
残るもの
| 項目 | 内容 |
|---|---|
| 委託先の選定責任 | 自社にある |
| 委託先の監督責任 | 自社にある |
| 顧客への説明責任 | 自社にある |
委託先の選定と監督が、委託元の責任
| 確認すること |
|---|
| 委託先のセキュリティ体制 |
| 再委託の有無 |
| 事故時の報告体制 |
| 契約書の責任範囲 |
4つの対応を組み合わせる
顧客情報の漏えいリスクに対して
| 対応 | 施策 |
|---|---|
| 回避 | 不要な個人情報は取得しない、保管しない |
| 低減 | 暗号化、アクセス制限、教育 |
| 移転 | サイバー保険に加入 |
| 保有 | 残ったリスクは受容し、発生時の手順を用意 |
1つの対応で済むことは少ない
| 順序 | 内容 |
|---|---|
| ① | 回避できるものは回避する(そもそも持たない) |
| ② | 残ったリスクを低減する(技術的対策) |
| ③ | それでも残る損害を移転する(保険) |
| ④ | 最後に残ったものを保有する(受容) |
この順序で考えると、費用対効果の高い対策が組み立てられます。
「そもそも持たない」が最も強い
| 持っている | 持っていない | |
|---|---|---|
| 漏えいのリスク | ある | ない |
| 対策の費用 | かかる | かからない |
不要な個人情報を集めていないか、という確認——診断士として指摘できる実務的な点です。
確認してみましょう
> 次の記述の正誤を判定せよ。
> a リスクの回避は、リスクを保有することによって得られる利益に対して、リスクを保有することによるリスクの方が極端に大きな場合に有効である。
> b リスクの移転では、多くの場合、金銭的なリスクなど、リスクの一部のみが移転できる。
> c 業務をアウトソーシングすれば、そのリスクはすべて委託先に移転される。
解答 a:○ b:○ c:×
リスクの回避とリスクの移転(1/3)
リスクの回避とリスクの移転(2/3)
リスクの回避とリスクの移転(3/3)
試験のポイント

 科目別の正答率と連続学習日数がマイページに出るので、次にどの科目をやるかで迷いません。プレミアム限定
プレミアムプラン
¥9,800〜/ 買い切り・自動更新なし(税込)
決済はStripe(世界最高水準・PCI-DSS準拠)で安全に処理されます。カード情報は当サービスに保存されません。
